



Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Авторы атак против ИБ-исследователей использовали эксплойт IE 0-day

Как оказалось, в недавних атаках, нацеленных на установку бэкдора на машины специалистов по ИБ, использовалась ранее не известная уязвимость в Internet Explorer. Эксплойт нулевого дня отрабатывает, если в браузере разрешено выполнение скриптов.

Автором атак, о которых идет речь, предположительно является северокорейская APT-группа — в Microsoft уверены, что это Lazarus. В рамках необычной кампании хакеры пытались с помощью элементов социальной инженерии спровоцировать жертву на загрузку вредоносного кода, открывающего доступ к интересующей их информации.

С этой целью специалисту по поиску уязвимостей предлагали поучаствовать в некоем совместном проекте и ознакомиться с наработками, просмотрев имеющиеся материалы — на указанном ссылкой сайте или во вложенном архиве MHT/MHTML. Файлы этого формата обычно использует Internet Explorer для хранения кода HTML и ресурсов веб-страниц.


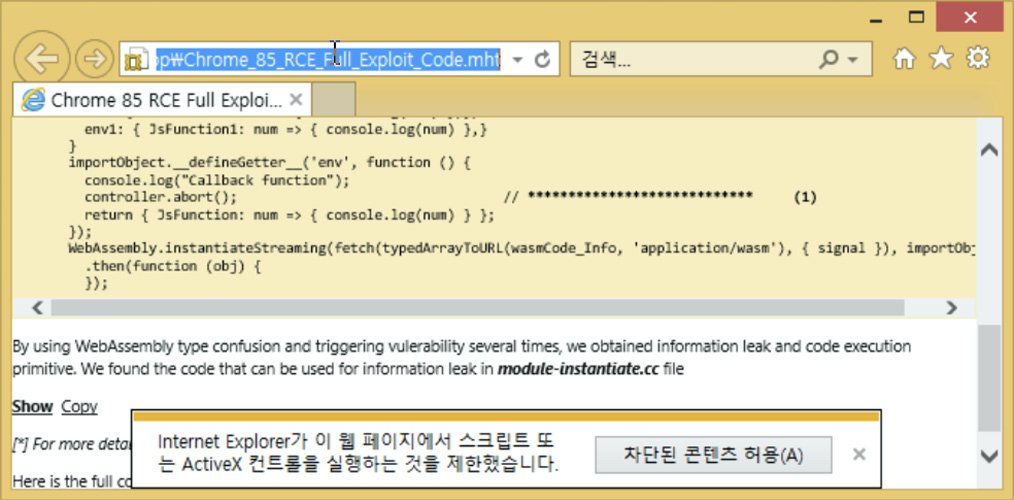
Некоторые сотрудники южнокорейской ИБ-компании ENKI тоже получили по почте такое приглашение с прикрепленным файлом Chrome_85_RCE_Full_Exploit_Code.mht. Судя по названию, вложение содержало пробный эксплойт для RCE-уязвимости в Chrome, однако на поверку это оказалось фикцией.

При открытии этого архивного файла стартовал IE. Если настройки браузера разрешали выполнение JavaScript, происходил запуск вредоносного сценария, который загружал из стороннего источника эксплойт 0-day. Соответствующая уязвимость, по свидетельству ENKI, представляет собой баг double-free (двойное освобождение памяти) в IE. Его использование позволяет злоумышленнику выгрузить на свой сервер такие данные, как список запущенных процессов, снимки экрана, информация о сети.

После отработки эксплойта на машину жертвы в данном случае загружался целевой зловред — бэкдор.

О своей находке эксперты ENKI сообщили в Microsoft. Там пообещали ознакомиться с информацией и выпустить патч в кратчайшие сроки. 

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru