



Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. Силовикам удалось заблокировать доступ к размещенным в Tor-сети ресурсам зловреда, привлечь к суду одного из его операторов и конфисковать криптовалюту, нажитую неправедным путем.

Вымогатель Netwalker объявился в интернете осенью 2019 года. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и применяется в основном против крупных бизнес-структур.

Для модификации файлов зловред использует поточный шифр Salsa20 и обычно внедряется в корпоративные сети через незащищенный сервис RDP с использованием уязвимостей в Oracle WebLogic, Apache Tomcat, Pulse Secure VPN (CVE-2019-11510) и наборе элементов управления интерфейсом Telerik UI (CVE-2019-18935) — его обычно используют разработчики веб-приложений.

В комплект услуг Netwalker также входит доступ к сайту, специально созданному для публикации данных, украденных у жертв шифровальщика, — в качестве наказания за отказ уплатить выкуп.

Список жертв Netwalker включает частные компании, госструктуры, вузы и школы, медицинские учреждения. Атаки зловреда в сфере здравоохранения особенно участились с повсеместным введением ограничений из-за COVID-19. На настоящий момент выявлено 305 пострадавших организаций на территории 27 стран. Общая сумма платежей за возврат важных данных при этом составила $46 миллионов.

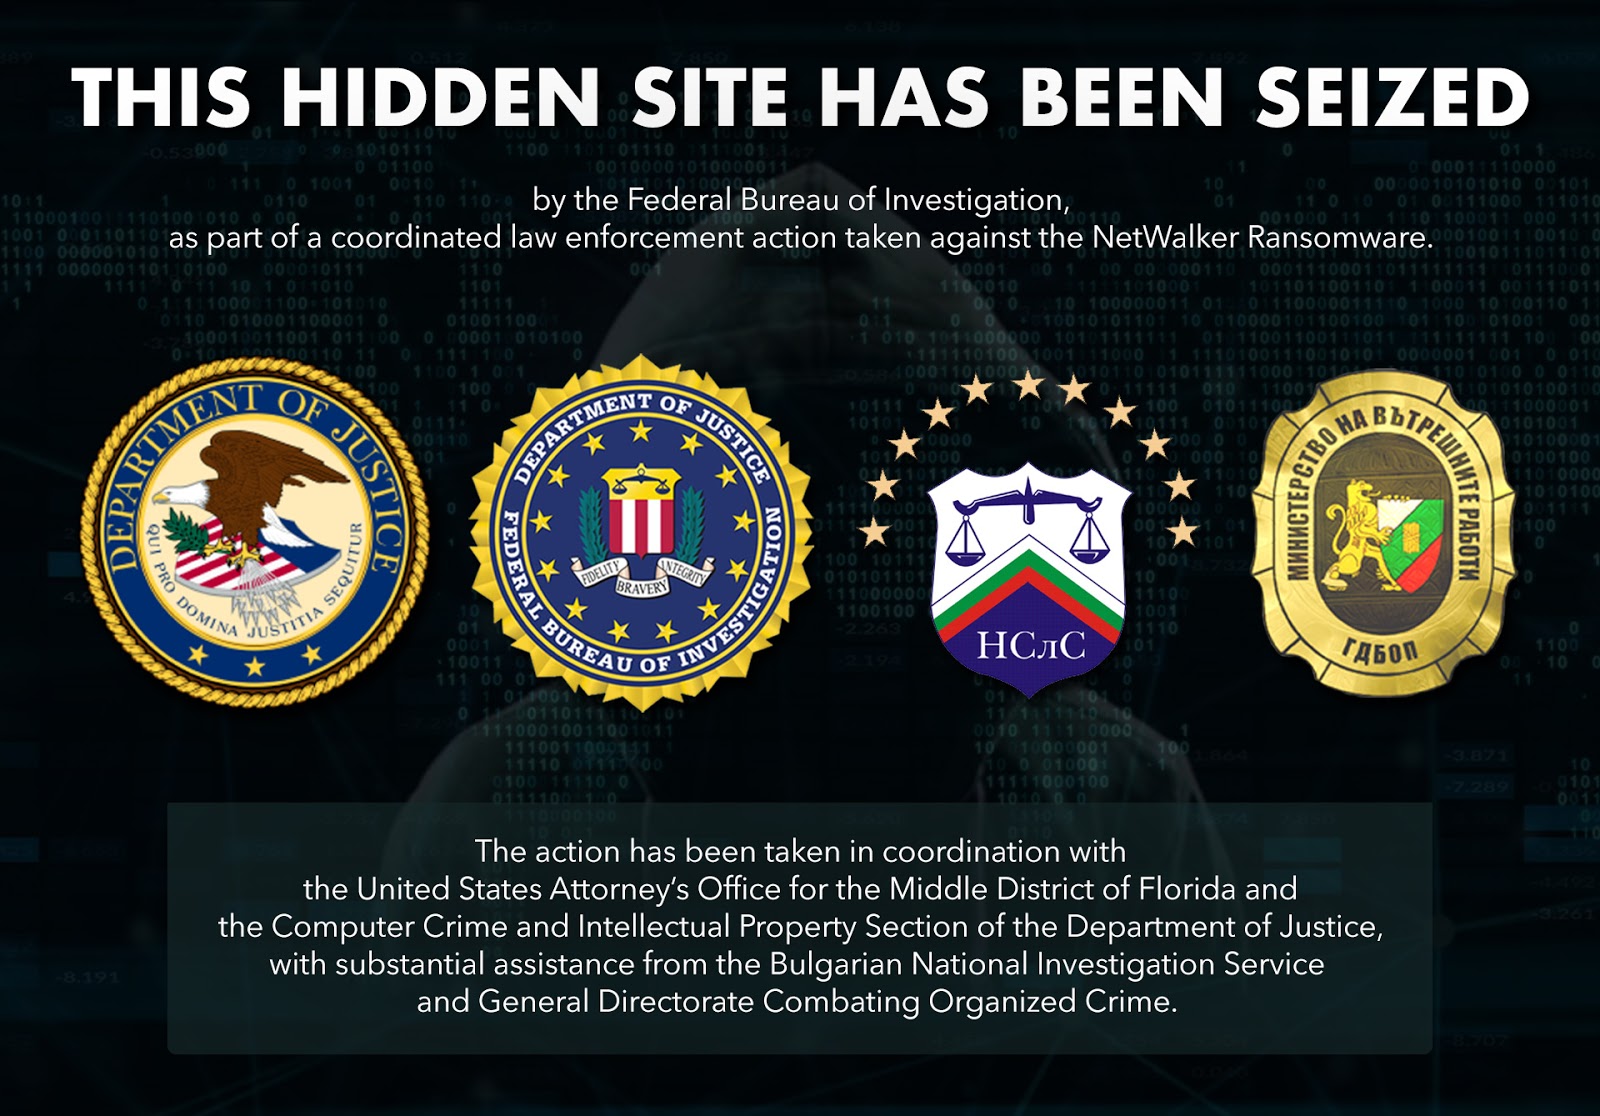
В рамках совместной операции правоохранителям Болгарии удалось заблокировать доступ к сайту в onion-домене, который злоумышленники использовали для инструктирования жертв заражения и публикации краденых данных. В настоящее время на его главной странице красуется баннер с сообщением о правомочном захвате.


В американском штате Флорида оглашены обвинения, выдвинутые по делу Себастьяна Вашон-Дежардена (Sebastien Vachon-Desjardins). По версии следствия, этот канадец за девять месяцев провел как минимум 90 атак с использованием Netwalker и заработал вымогательством более $27,6 миллионов.

Силовикам также удалось захватить $454 тыс. в криптовалюте — добычу неназванных операторов шифровальщика, которую те получили в результате трех успешных атак.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru