



Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

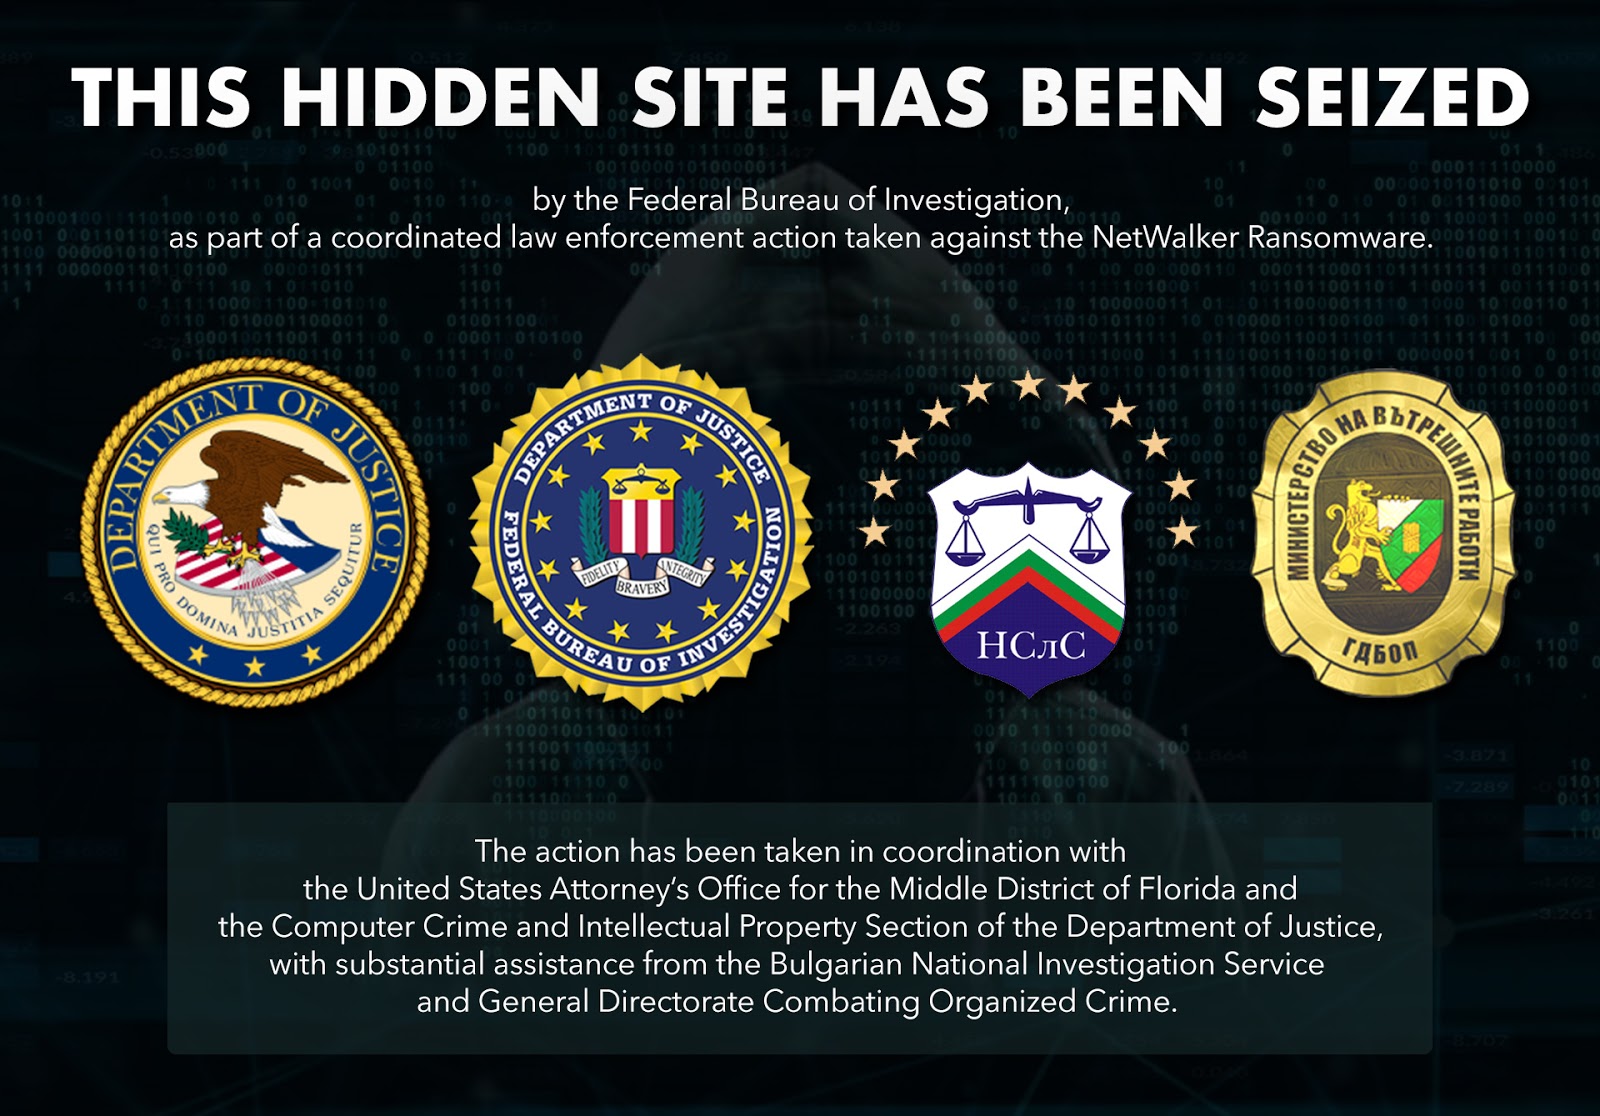
Правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. Силовикам удалось заблокировать доступ к размещенным в Tor-сети ресурсам зловреда, привлечь к суду одного из его операторов и конфисковать криптовалюту, нажитую неправедным путем.

Вымогатель Netwalker объявился в интернете осенью 2019 года. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и применяется в основном против крупных бизнес-структур.

Для модификации файлов зловред использует поточный шифр Salsa20 и обычно внедряется в корпоративные сети через незащищенный сервис RDP с использованием уязвимостей в Oracle WebLogic, Apache Tomcat, Pulse Secure VPN (CVE-2019-11510) и наборе элементов управления интерфейсом Telerik UI (CVE-2019-18935) — его обычно используют разработчики веб-приложений.

В комплект услуг Netwalker также входит доступ к сайту, специально созданному для публикации данных, украденных у жертв шифровальщика, — в качестве наказания за отказ уплатить выкуп.

Список жертв Netwalker включает частные компании, госструктуры, вузы и школы, медицинские учреждения. Атаки зловреда в сфере здравоохранения особенно участились с повсеместным введением ограничений из-за COVID-19. На настоящий момент выявлено 305 пострадавших организаций на территории 27 стран. Общая сумма платежей за возврат важных данных при этом составила $46 миллионов.

В рамках совместной операции правоохранителям Болгарии удалось заблокировать доступ к сайту в onion-домене, который злоумышленники использовали для инструктирования жертв заражения и публикации краденых данных. В настоящее время на его главной странице красуется баннер с сообщением о правомочном захвате.


В американском штате Флорида оглашены обвинения, выдвинутые по делу Себастьяна Вашон-Дежардена (Sebastien Vachon-Desjardins). По версии следствия, этот канадец за девять месяцев провел как минимум 90 атак с использованием Netwalker и заработал вымогательством более $27,6 миллионов.

Силовикам также удалось захватить $454 тыс. в криптовалюте — добычу неназванных операторов шифровальщика, которую те получили в результате трех успешных атак.

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru