



Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. Силовикам удалось заблокировать доступ к размещенным в Tor-сети ресурсам зловреда, привлечь к суду одного из его операторов и конфисковать криптовалюту, нажитую неправедным путем.

Вымогатель Netwalker объявился в интернете осенью 2019 года. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и применяется в основном против крупных бизнес-структур.

Для модификации файлов зловред использует поточный шифр Salsa20 и обычно внедряется в корпоративные сети через незащищенный сервис RDP с использованием уязвимостей в Oracle WebLogic, Apache Tomcat, Pulse Secure VPN (CVE-2019-11510) и наборе элементов управления интерфейсом Telerik UI (CVE-2019-18935) — его обычно используют разработчики веб-приложений.

В комплект услуг Netwalker также входит доступ к сайту, специально созданному для публикации данных, украденных у жертв шифровальщика, — в качестве наказания за отказ уплатить выкуп.

Список жертв Netwalker включает частные компании, госструктуры, вузы и школы, медицинские учреждения. Атаки зловреда в сфере здравоохранения особенно участились с повсеместным введением ограничений из-за COVID-19. На настоящий момент выявлено 305 пострадавших организаций на территории 27 стран. Общая сумма платежей за возврат важных данных при этом составила $46 миллионов.

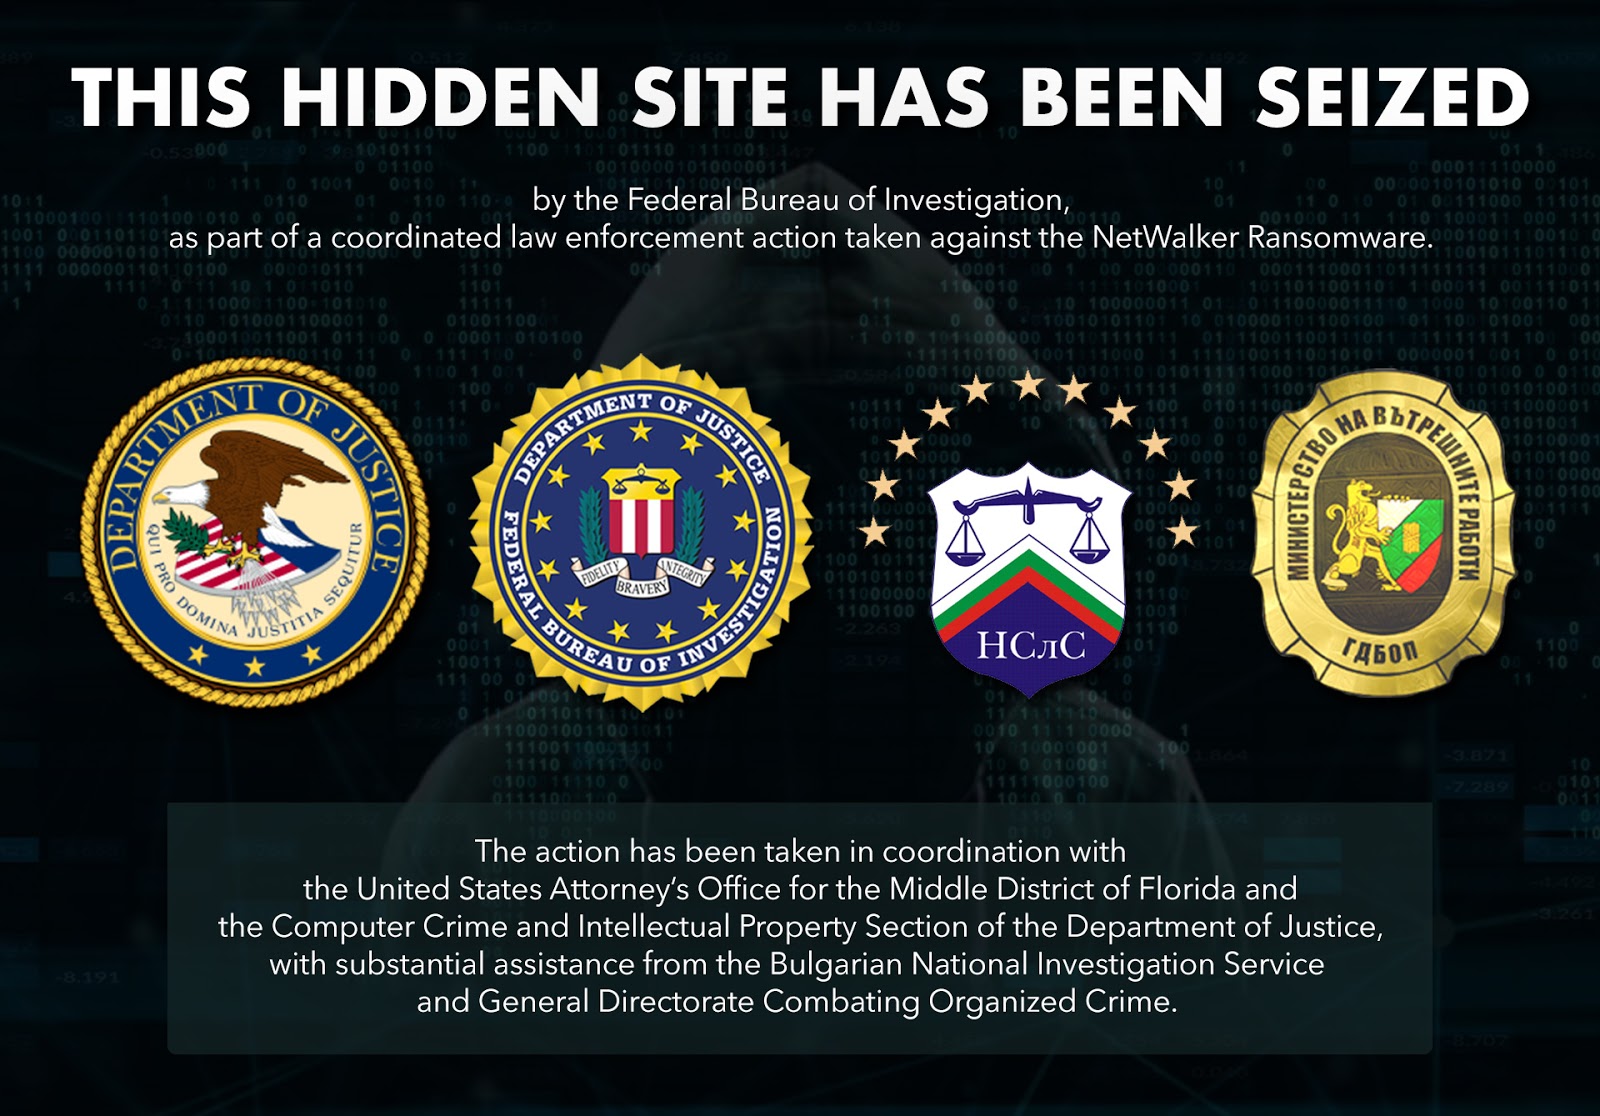
В рамках совместной операции правоохранителям Болгарии удалось заблокировать доступ к сайту в onion-домене, который злоумышленники использовали для инструктирования жертв заражения и публикации краденых данных. В настоящее время на его главной странице красуется баннер с сообщением о правомочном захвате.


В американском штате Флорида оглашены обвинения, выдвинутые по делу Себастьяна Вашон-Дежардена (Sebastien Vachon-Desjardins). По версии следствия, этот канадец за девять месяцев провел как минимум 90 атак с использованием Netwalker и заработал вымогательством более $27,6 миллионов.

Силовикам также удалось захватить $454 тыс. в криптовалюте — добычу неназванных операторов шифровальщика, которую те получили в результате трех успешных атак.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru