



Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

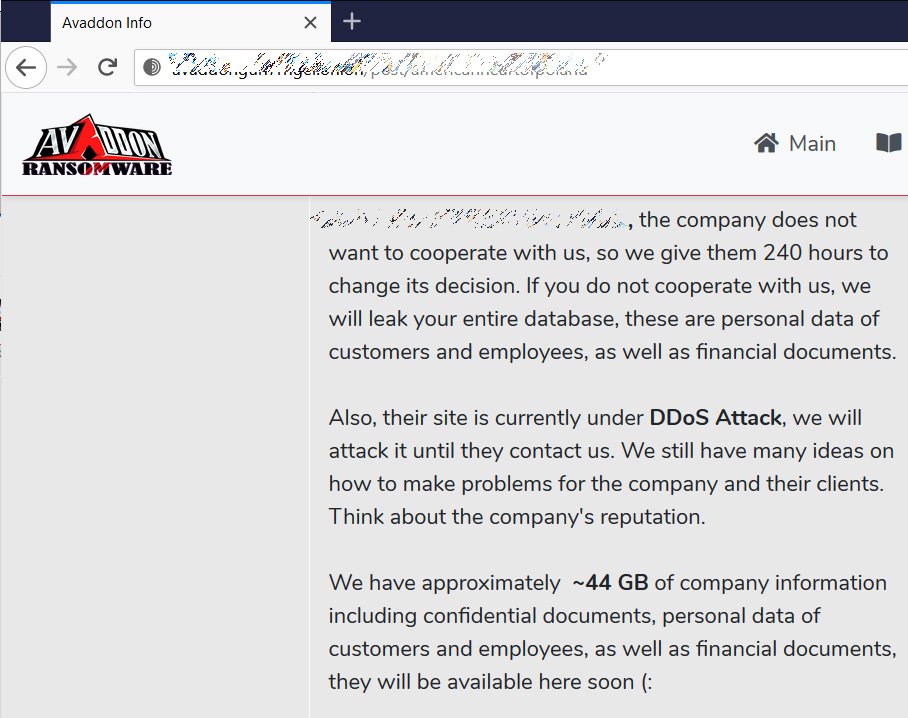
Операторы шифрующей файлы программы Avaddon начали использовать DDoS-атаки, чтобы заставить строптивую жертву связаться с ними и обговорить условия выкупа.

Наученные горьким опытом, потенциальные жертвы программ-шифровальщиков перестали игнорировать резервирование и, подвергшись атаке, теперь попросту восстанавливают файлы из заранее созданных копий. Чтобы не потерять доход, операторам таких зловредов приходится прибегать к дополнительному шантажу — воровать данные жертвы и угрожать публикацией либо дидосить ее серверы до тех пор, пока та не выйдет на связь.

Вымогатель Avaddon вышел на интернет-арену в начале июня прошлого года. Он написан на С++, использует шифры AES-256 и RSA-2048 и ориентирован на ОС Windows. Сайт злоумышленников с подробными инструкциями для жертв и страницей для покупки декриптора размещен в анонимной сети Tor. В настоящее время за восстановление файлов просят $2000 в биткойнах.

Данный скриптовый зловред может распространяться разными способами — через эксплойт, прямой загрузкой с сайтов (атаки drive-by), с помощью других вредоносных программ, но чаще всего его раздают через вредоносные вложения в почтовый спам. Примечательно, что перед шифрованием Avaddon через специализированный сервис проверяет IP-адрес и страну жертвы заражения и не шифрует файлы жителей стран бывшего СНГ. Этот запрет также четко обозначен в условиях подписки на RaaS-услуги (Ransomware-as-a-Service, вымогатель как услуга).

Приступая к выполнению основной задачи, шифровальщик очищает корзину, удаляет теневые копии файлов, отключает функции восстановления и исправления Windows на этапе загрузки, принудительно завершает процессы, которые могут ему помешать. Он также умеет обходить контроль учетных записей Windows (UAC), чтобы повысить свои права до уровня администратора.

Шифрование файлов выполняется на всех дисках (жёстких, съёмных, сетевых). Для получения полного доступа к файлам Avaddon изменяет их атрибуты.

Убедившись, что далеко не все жертвы готовы платить выкуп за возврат файлов, операторы зловреда стали применять средства давления — создали сайт для публикации краденых данных, а теперь с той же целью проводят DDoS-атаки.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru