



Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

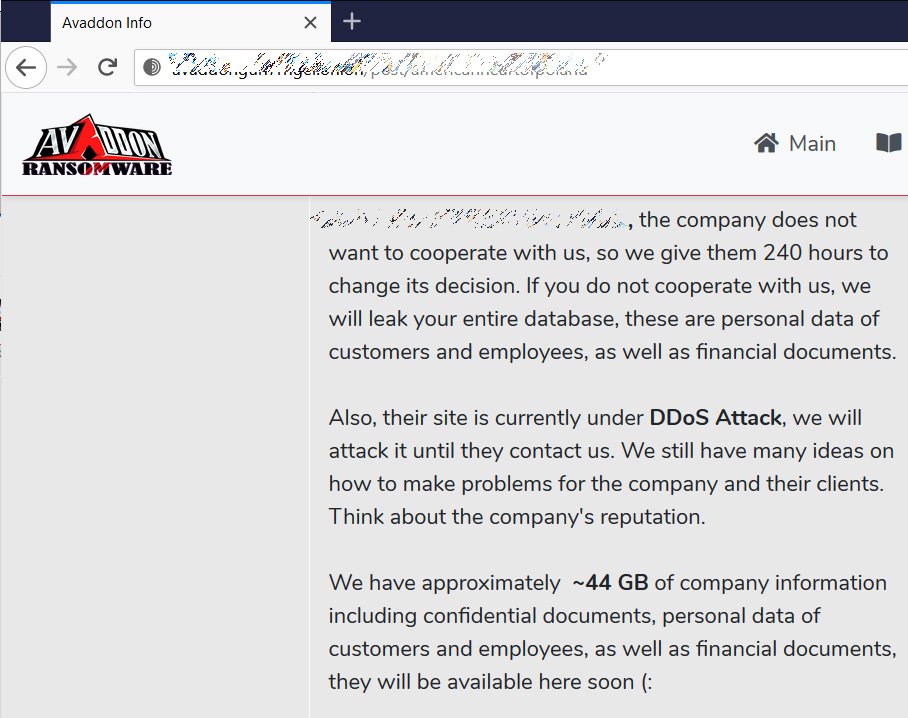
Операторы шифрующей файлы программы Avaddon начали использовать DDoS-атаки, чтобы заставить строптивую жертву связаться с ними и обговорить условия выкупа.

Наученные горьким опытом, потенциальные жертвы программ-шифровальщиков перестали игнорировать резервирование и, подвергшись атаке, теперь попросту восстанавливают файлы из заранее созданных копий. Чтобы не потерять доход, операторам таких зловредов приходится прибегать к дополнительному шантажу — воровать данные жертвы и угрожать публикацией либо дидосить ее серверы до тех пор, пока та не выйдет на связь.

Вымогатель Avaddon вышел на интернет-арену в начале июня прошлого года. Он написан на С++, использует шифры AES-256 и RSA-2048 и ориентирован на ОС Windows. Сайт злоумышленников с подробными инструкциями для жертв и страницей для покупки декриптора размещен в анонимной сети Tor. В настоящее время за восстановление файлов просят $2000 в биткойнах.

Данный скриптовый зловред может распространяться разными способами — через эксплойт, прямой загрузкой с сайтов (атаки drive-by), с помощью других вредоносных программ, но чаще всего его раздают через вредоносные вложения в почтовый спам. Примечательно, что перед шифрованием Avaddon через специализированный сервис проверяет IP-адрес и страну жертвы заражения и не шифрует файлы жителей стран бывшего СНГ. Этот запрет также четко обозначен в условиях подписки на RaaS-услуги (Ransomware-as-a-Service, вымогатель как услуга).

Приступая к выполнению основной задачи, шифровальщик очищает корзину, удаляет теневые копии файлов, отключает функции восстановления и исправления Windows на этапе загрузки, принудительно завершает процессы, которые могут ему помешать. Он также умеет обходить контроль учетных записей Windows (UAC), чтобы повысить свои права до уровня администратора.

Шифрование файлов выполняется на всех дисках (жёстких, съёмных, сетевых). Для получения полного доступа к файлам Avaddon изменяет их атрибуты.

Убедившись, что далеко не все жертвы готовы платить выкуп за возврат файлов, операторы зловреда стали применять средства давления — создали сайт для публикации краденых данных, а теперь с той же целью проводят DDoS-атаки.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru