



Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

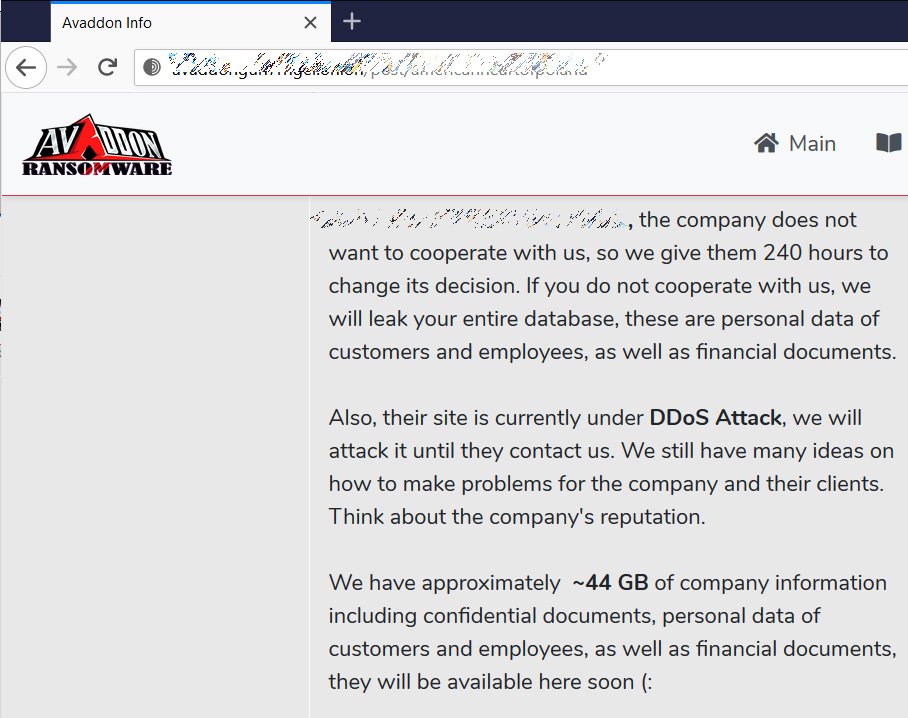
Операторы шифрующей файлы программы Avaddon начали использовать DDoS-атаки, чтобы заставить строптивую жертву связаться с ними и обговорить условия выкупа.

Наученные горьким опытом, потенциальные жертвы программ-шифровальщиков перестали игнорировать резервирование и, подвергшись атаке, теперь попросту восстанавливают файлы из заранее созданных копий. Чтобы не потерять доход, операторам таких зловредов приходится прибегать к дополнительному шантажу — воровать данные жертвы и угрожать публикацией либо дидосить ее серверы до тех пор, пока та не выйдет на связь.

Вымогатель Avaddon вышел на интернет-арену в начале июня прошлого года. Он написан на С++, использует шифры AES-256 и RSA-2048 и ориентирован на ОС Windows. Сайт злоумышленников с подробными инструкциями для жертв и страницей для покупки декриптора размещен в анонимной сети Tor. В настоящее время за восстановление файлов просят $2000 в биткойнах.

Данный скриптовый зловред может распространяться разными способами — через эксплойт, прямой загрузкой с сайтов (атаки drive-by), с помощью других вредоносных программ, но чаще всего его раздают через вредоносные вложения в почтовый спам. Примечательно, что перед шифрованием Avaddon через специализированный сервис проверяет IP-адрес и страну жертвы заражения и не шифрует файлы жителей стран бывшего СНГ. Этот запрет также четко обозначен в условиях подписки на RaaS-услуги (Ransomware-as-a-Service, вымогатель как услуга).

Приступая к выполнению основной задачи, шифровальщик очищает корзину, удаляет теневые копии файлов, отключает функции восстановления и исправления Windows на этапе загрузки, принудительно завершает процессы, которые могут ему помешать. Он также умеет обходить контроль учетных записей Windows (UAC), чтобы повысить свои права до уровня администратора.

Шифрование файлов выполняется на всех дисках (жёстких, съёмных, сетевых). Для получения полного доступа к файлам Avaddon изменяет их атрибуты.

Убедившись, что далеко не все жертвы готовы платить выкуп за возврат файлов, операторы зловреда стали применять средства давления — создали сайт для публикации краденых данных, а теперь с той же целью проводят DDoS-атаки.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru