



Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

IObit, разработчик утилит для операционных систем Windows, стал жертвой кибератаки, в ходе которой злоумышленники взломали системы компании и распространяли программу-вымогатель DeroHE среди участников форума IObit. Как отметили потенциальные жертвы, взлом произошёл на этих выходных.

IObit известна своими инструментами для оптимизации системы Windows, а также антивирусными программами. Одной из самых известных утилит компании стала Advanced SystemCare.

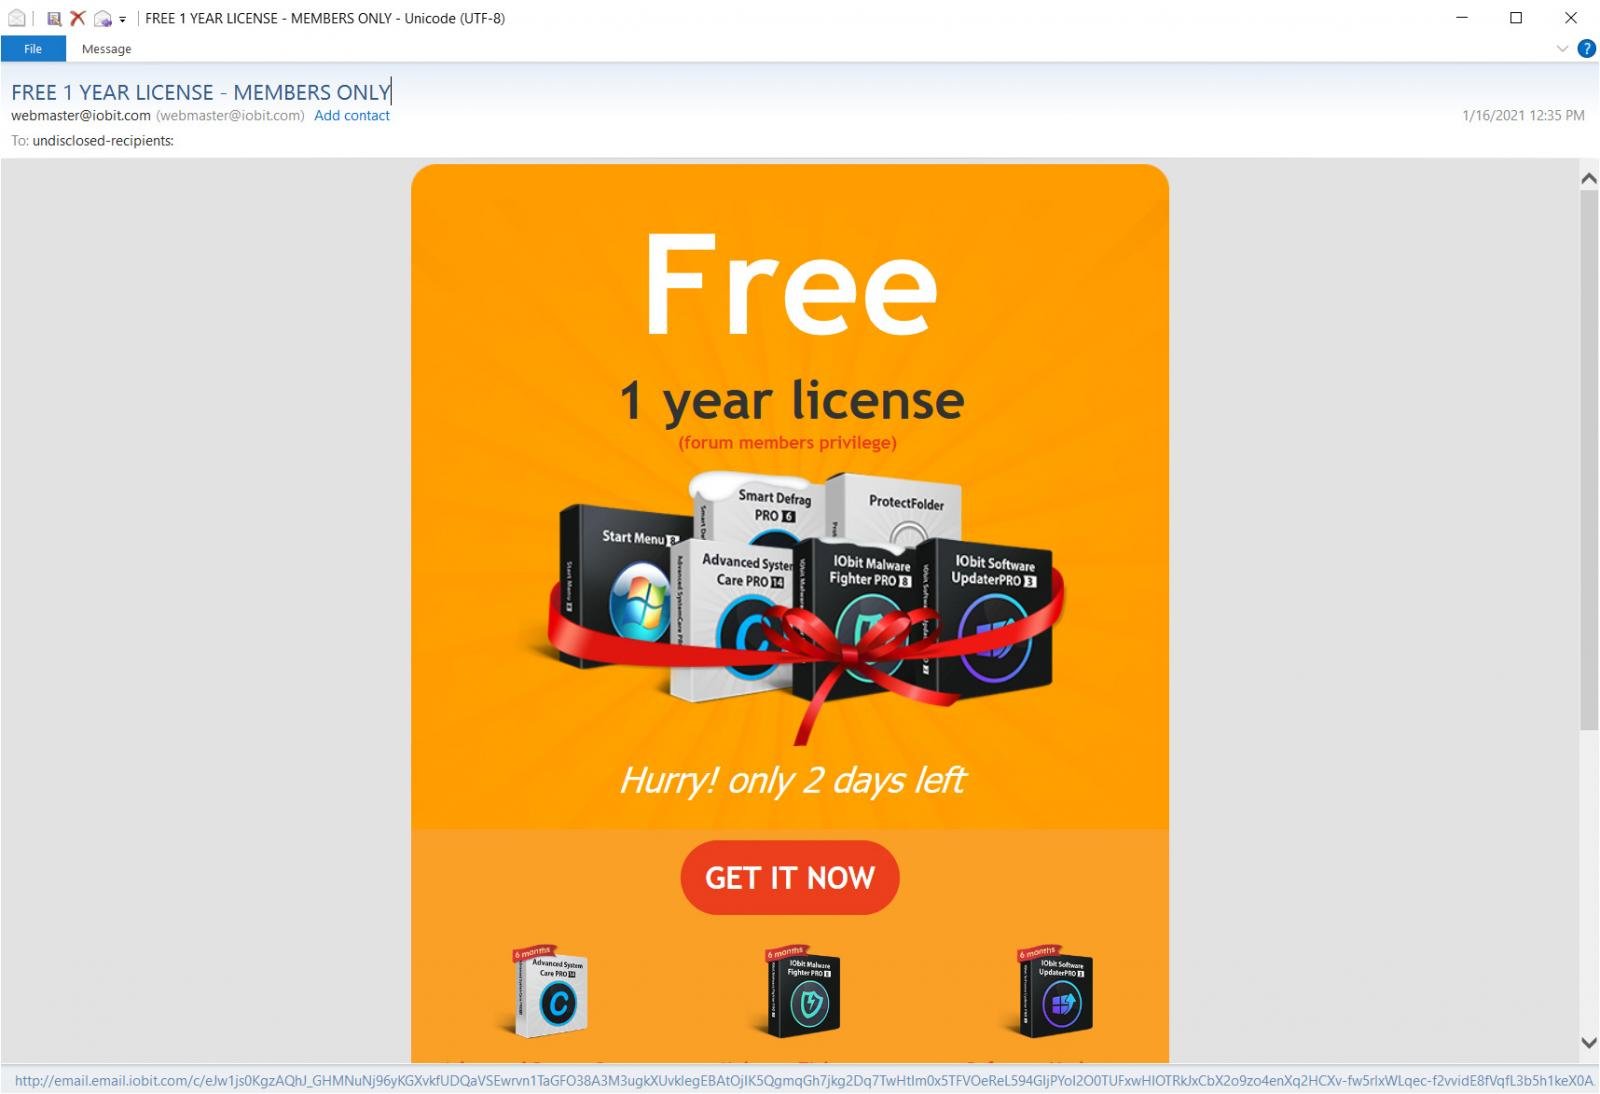
На прошедших выходных участники онлайн-форума IObit получили электронные письма, в которых утверждалось, что IObit предлагает бесплатную годовую лицензию на свой софт за участие в развитии форума и поддержание активности на нём.


В письмах содержалась гиперссылка «GET IT NOW», перенаправляющая пользователей по адресу hxxps://forums.iobit.com/promo.html. Сейчас URL «обезврежен», однако ещё недавно он подсовывал участникам сообщества IObit архив — hxxps://forums.iobit.com/free-iobit-license-promo.zip.

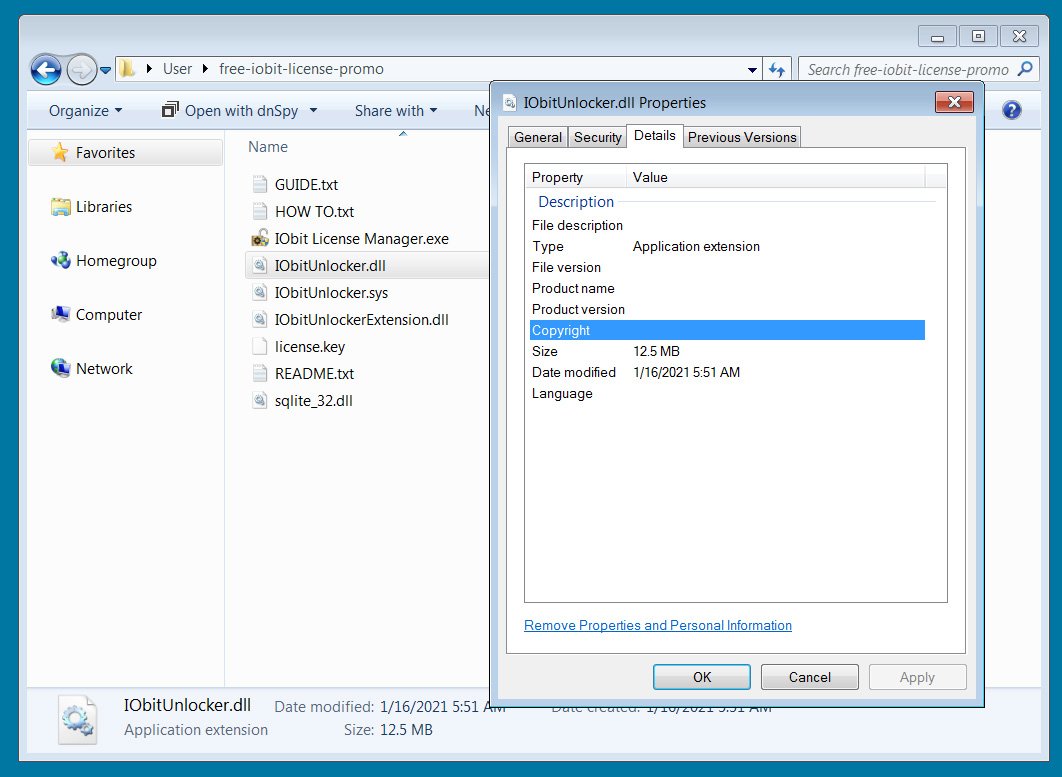
Согласно результатам сканирования на площадке VirusTotal, ZIP-архив содержал легитимную программу IObit License Manager, однако её родная DLL IObitUnlocker.dll была подменена вредоносной неподписанной копией.


Как только пользователь запускал исполняемый файл IObit License Manager.exe, вредоносная библиотека вступала в дело и загружала программу-вымогатель DeroHE по пути C:\Program Files (x86)\IObit\iobit.dll. Ряд антивирусов на VirusTotal также детектируют этот вредонос.

Пользователи легко устанавливали всё это добро, поскольку, во-первых, оно размещалось на официальном сайте IOBit, а во-вторых — было подписано соответствующим сертификатом (кроме библиотеки). Согласно имеющейся информации, кибератака затронула всех членов форума IOBit.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru