



Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

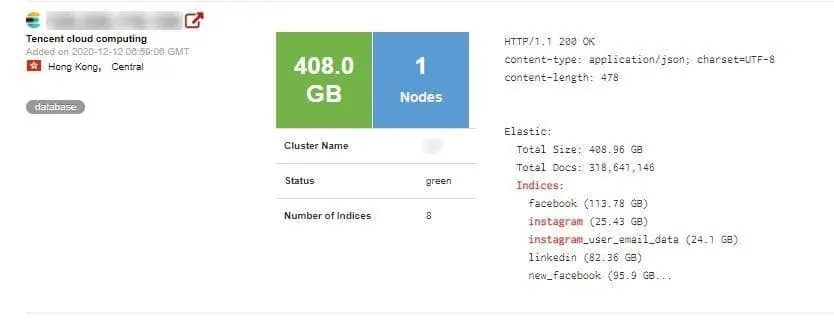
Китайская компания Socialarks, специализирующаяся на управлении информационными материалами для социальных сетей, допустила серьёзную утечку более 400 ГБ персональных данных, принадлежащих миллионам пользователей Facebook, Instagram и LinkedIn.

Ошибка, надо сказать, уже традиционная — незащищённая база данных ElasticSearch, в которой хранилась конфиденциальная информация 214 миллионов пользователей соцсетей по всему миру. Приблизительно в такой же ситуации недавно оказался японский автопроизводитель Nissan, сотрудники которого не смогли должным образом защитить один из своих Git-серверов.

На незащищённую БД наткнулись исследователи Safety Detectives, занимающиеся поиском уязвимостей веб-сайтов и онлайн-проектов. Если специалисты находят проблему безопасности, владелец ресурса тут же получает соответствующее уведомление.

Именно так — сканируя IP-адреса — эксперты Safety Detectives обнаружили принадлежащий Socialarks ElasticSearch-сервер, который «торчал» в Сеть без какой-либо защиты. Владельцы не только не стали заморачиваться с шифрованием, но и поленились установить хотя бы пароль.

Таким образом, любой случайный пользователь или злоумышленник, наткнувшийся на БД Socialarks, мог просмотреть и скачать персональные данные миллионов пользователей популярных социальных сетей.

По словам Safety Detectives, общий объём базы составил 408 ГБ, при этом там хранилось более 318 миллионов записей данных. Стоит отметить, что это уже второй подобный инцидент в истории Socialarks. В августе 2002 года китайская компания также «слила» данные 150 млн пользователей LinkedIn, Facebook и Instagram.


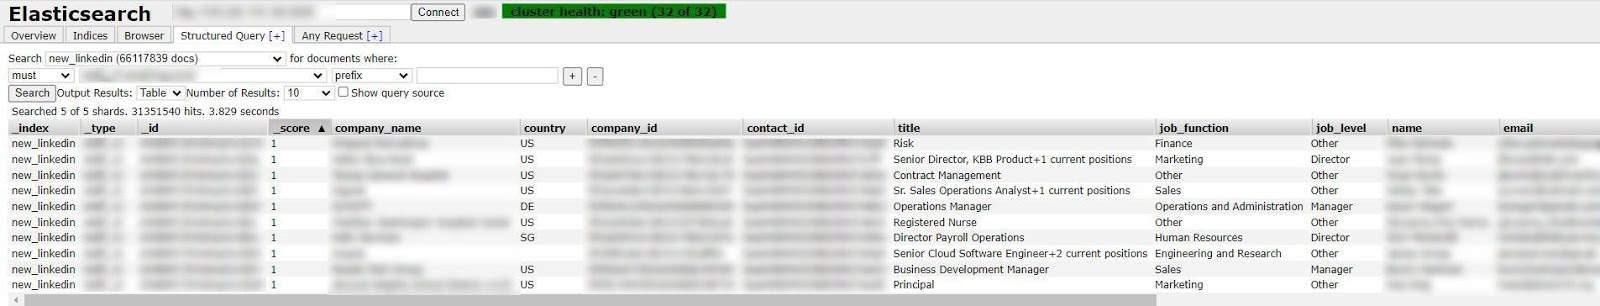
В общей сложности специалисты Safety Detectives нашли в последней БД 11 651 162 Instagram-аккаунтов, 66 117 839 профилей LinkedIn и 81 551 567 учётных записей Facebook. Что касается конкретных данных, раскрытых незащищённым сервером, эксперты выделили следующие:

Instagram

  • Полные имена пользователей.
  • Телефонные номера более 6 млн людей.
  • Адреса электронной почты более 11 млн людей.
  • Ссылка на профиль.
  • Аватар.
  • Описание учётной записи.
  • Число подписчиков и подписок.
  • Страна проживания.
  • Часто используемые хештеги.

Facebook

  • Полные имена пользователей.
  • Информация об аккаунте.
  • Адреса электронной почты.
  • Телефонные номера.
  • Страна проживания.
  • Число лайков и подписок.
  • Идентификатор в Messenger.
  • Ссылка на веб-сайт.

LinkedIn

  • Полные имена пользователей.
  • Адреса электронной почты.
  • Занимаемая должность.
  • Подключённые аккаунты в других соцсетях (например, Twitter).

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru