



Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

Исходный код мобильных приложений и внутренних инструментов североамериканского представительства компании Nissan оказались в открытом доступе. Проблема в том, что японский автопроизводитель некорректно настроил один из своих Git-серверов.

Как объяснил швейцарский специалист Тилли Коттманн, сотрудники Nissan умудрились оставить открытый Git-сервер, доступ к которому можно было получить с помощью стандартной связки «имя пользователя-пароль» — admin-admin.

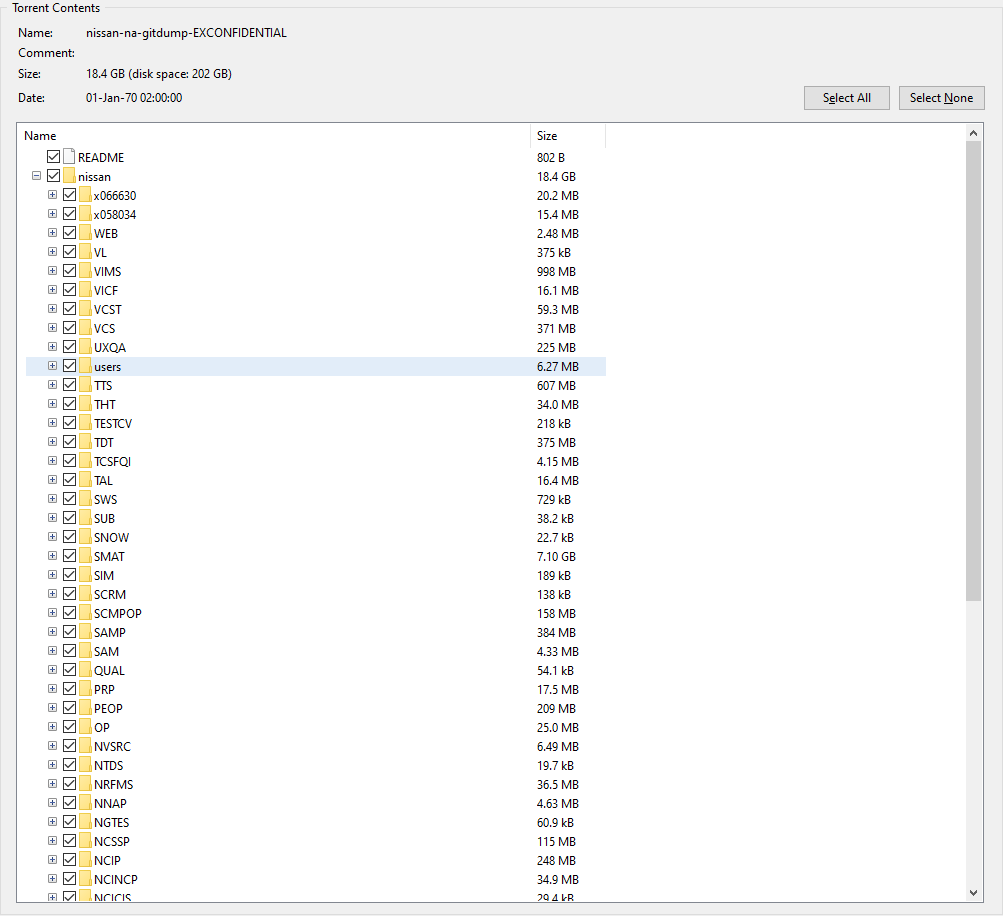
Коттманн изучил содержимое репозитория и выяснил, что на незащищённом сервере хранился исходный код следующих разработок автопроизводителя:

  • Мобильных приложений Nissan.
  • Nissan ASIST, инструмента для диагностики (частично).
  • Систем Dealer Business Systems / Dealer Portal.
  • Внутренней библиотеки.
  • Служб Nissan/Infiniti NCAR/ICAR.
  • Инструментов для поиска и удержания клиентов.
  • Инструментов для изучения рынка.
  • Маркетинговых инструментов.
  • Многих других внутренних и бэкенд-инструментов.


После того как информация о незащищённом сервере попала в Сеть, неизвестные начали распространять внутренние данные Nissan через торрент-ссылки в Telegram-каналах и на хакерских форумах. Представители японского автопроизводителя уже подтвердили факт утечки и сообщили, что компания расследует инцидент.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru