



В Google Chrome устранили конфликт с антивирусами в Windows 10

В Google Chrome устранили конфликт с антивирусами в Windows 10

В Google Chrome устранили конфликт с антивирусами в Windows 10

В Google Chrome устранили баг, из-за которого установленные в Windows 10 антивирусные программы могли блокировать создаваемые браузером файлы. Ранее пользователи отметили странное срабатывание защитного софта при добавлении, например, закладок в Chrome.

Как правило, антивирусные программы в качестве мер предосторожности блокируют новые файлы, чтобы в дальнейшем их можно было просканировать на вредоносную составляющую и поместить при необходимости в карантин.

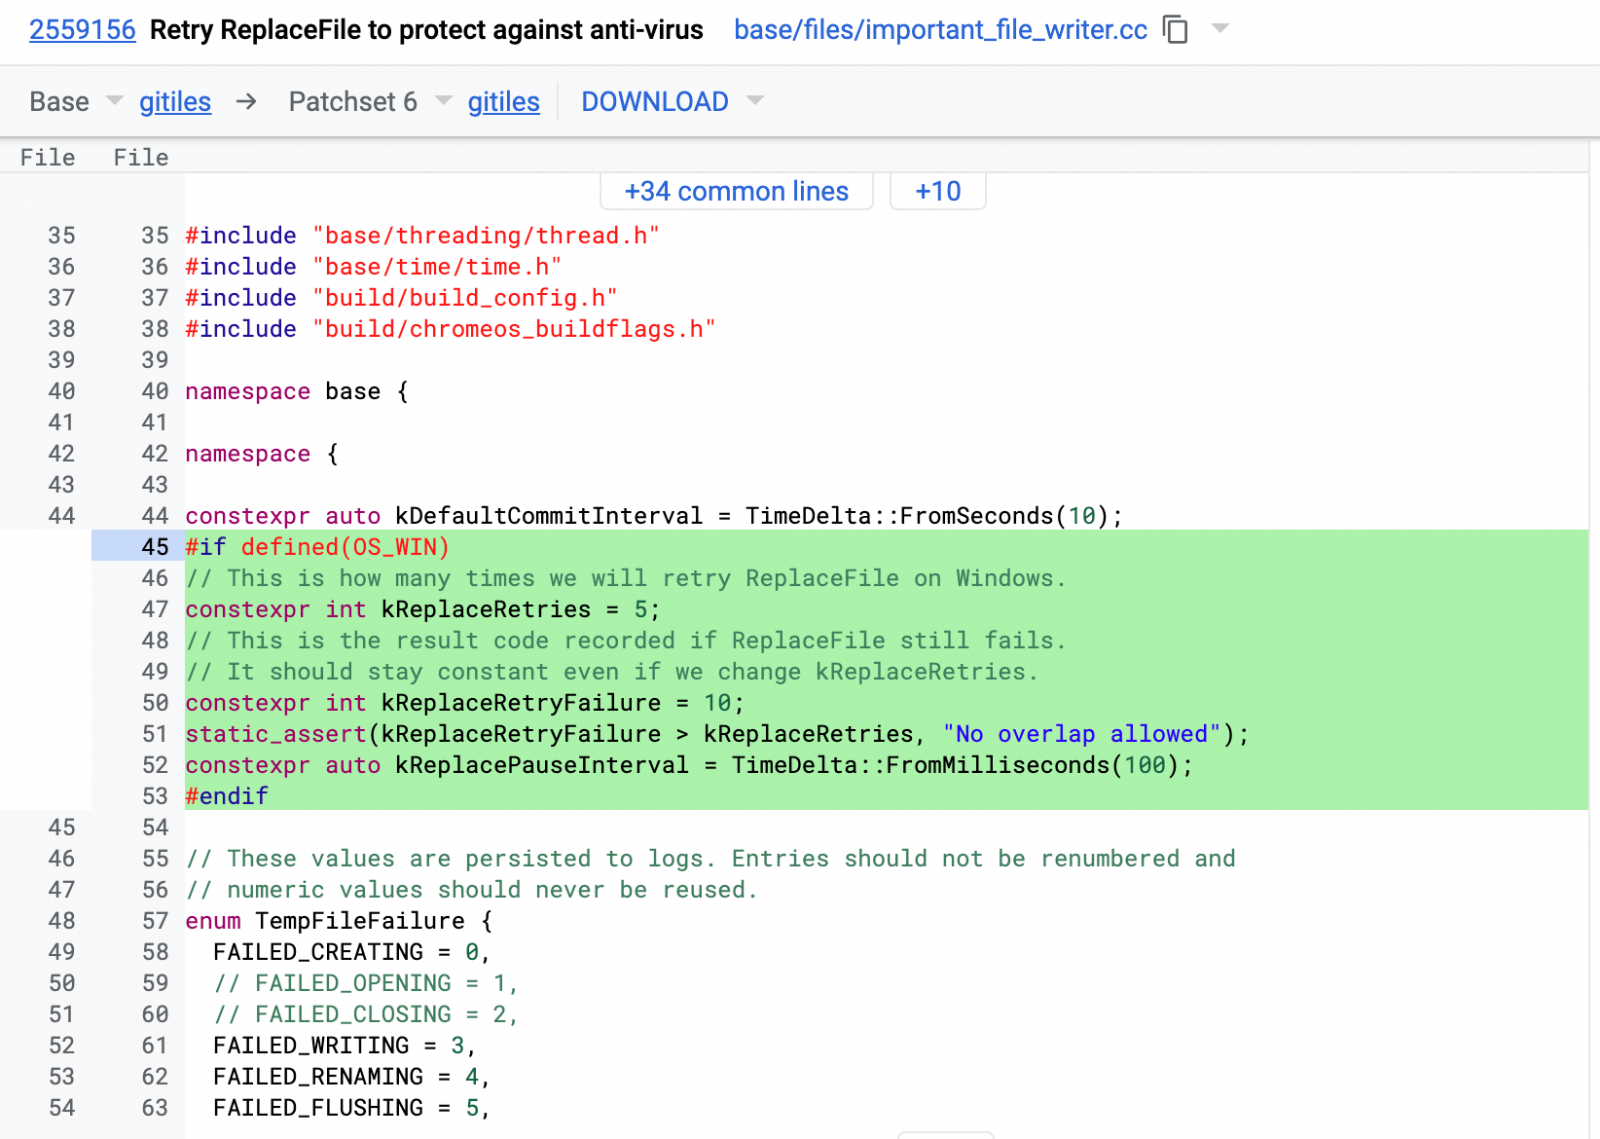
На компьютерах с установленной системой Windows 10 такой подход привёл к проблемам с файлами, созданными Google Chrome. Известно, что баг проявлялся при использовании «ImportantFileWriter».

«Антивирусные программы и другие установленные в системе сканеры могли блокировать новые файлы, что приводило к проблемам с закладками в браузере. Проблема возникала при использовании ImportantFileWriter для создания файлов», — объясняет Брюс Доусон, один из разработчиков Google.

На деле пользователи Windows 10 не могли добавить закладки в Chrome или же сталкивались с проблемами при передаче файлов. По сообщениям Windows Latest, разработчики Chromium устранили баг в Chrome, теперь браузер не конфликтует с антивирусными программами в системе Windows 10.

В основе фикса лежит неоднократное выполнение метода ReplaceFile, что позволяет уйти от срабатывания антивируса. Также изменения в коде учитывают и машинное обучение, благодаря которому Chromium будет находить оптимальное количество попыток, необходимое для устранения конфликта с защитным софтом.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru