



Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Исследователь в области кибербезопасности заработал $13 000 за сообщение об уязвимости, приводящей к раскрытию адресов электронной почты и дат рождения пользователей социальной сети Instagram. Вся проблема крылась в Facebook Business Suite.

Сугат Похарель, специалист из Непала, выявил баг ещё в октябре. Эксперт не стал тянуть и сразу же сообщил о своей находке представителям Facebook. Последние тоже продемонстрировали быструю реакцию, устранив брешь за считаные часы.

Похарель наткнулся на уязвимость в процессе анализа интерфейса Facebook Business Suite, который интернет-гигант представил ещё в сентябре. Разработчики создали Facebook Business Suite, чтобы упростить компаниям управление Facebook, Messenger, Instagram и WhatsApp из единой локации.

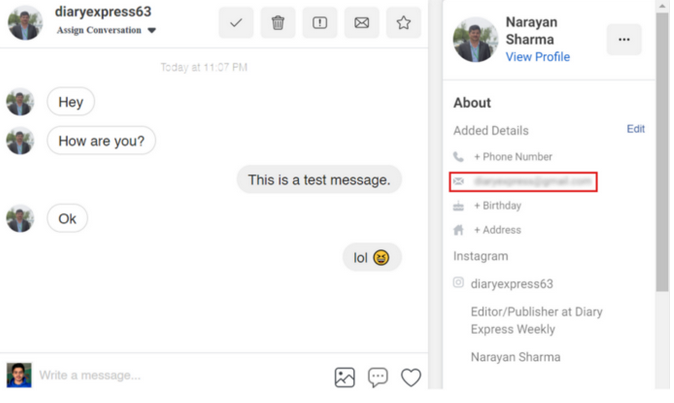
После того как Похарель привязал Instagram-аккаунт к Business Suite, он отметил, что может видеть адрес электронной почты других пользователей соцсети в момент переписки. В нормальных обстоятельствах эта информация должна быть закрыта.

Как отметил исследователь в своём блоге, имейл отображался в правой стороне окна чата. Другими словами, не требовалось никаких дополнительных усилий, чтобы просмотреть адрес ящика.


Что важно, Похарель мог видеть адреса электронной почты даже тех пользователей, которые закрыли свои аккаунты и не принимали личные сообщения от сторонних людей. При этом специалист позже выяснил, что таким же образом видна и дата рождения.

Разработчики в штате Facebook быстро устранили описанный Похарелем баг и выплатили исследователю $13 125.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru