



В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

В этом году Google выявила 2 миллиона фишинговых сайтов

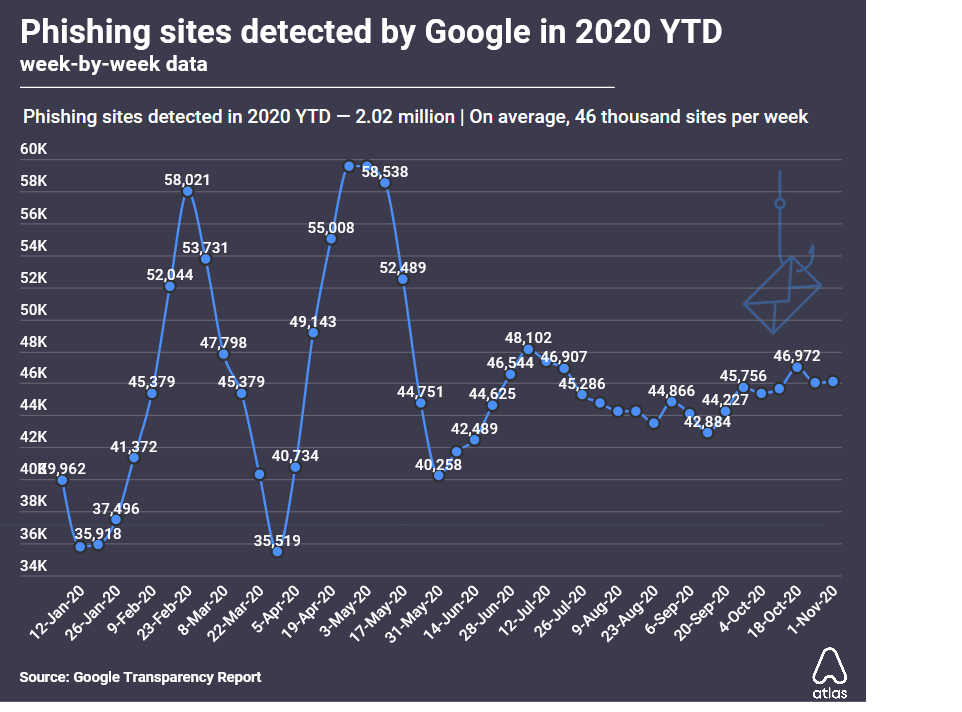
В период с января по октябрь текущего года в базу сервиса Google Безопасный просмотр  (Safe Browsing) было суммарно занесено 2,02 млн новых фишинговых сайтов — почти на 20% больше, чем за весь 2019 год. Столь значительные изменения аналитики связывают с ростом численности потенциальных жертв: частные компании и госсектор массово переводят сотрудников на удаленную работу из-за COVID-19. К тому же панические настроения, вызванные пандемией, притупляют бдительность, что тоже на руку злоумышленникам.

Согласно статистике Google, в этом году ее защитный сервис в среднем фиксировал по 46 тыс. фишинговых сайтов в неделю. Пиковые показатели наблюдались в феврале и начале мая. В большинстве случаев фишеры создавали фальшивые страницы на взломанных сайтах, чтобы не утруждать себя регистрацией доменов.


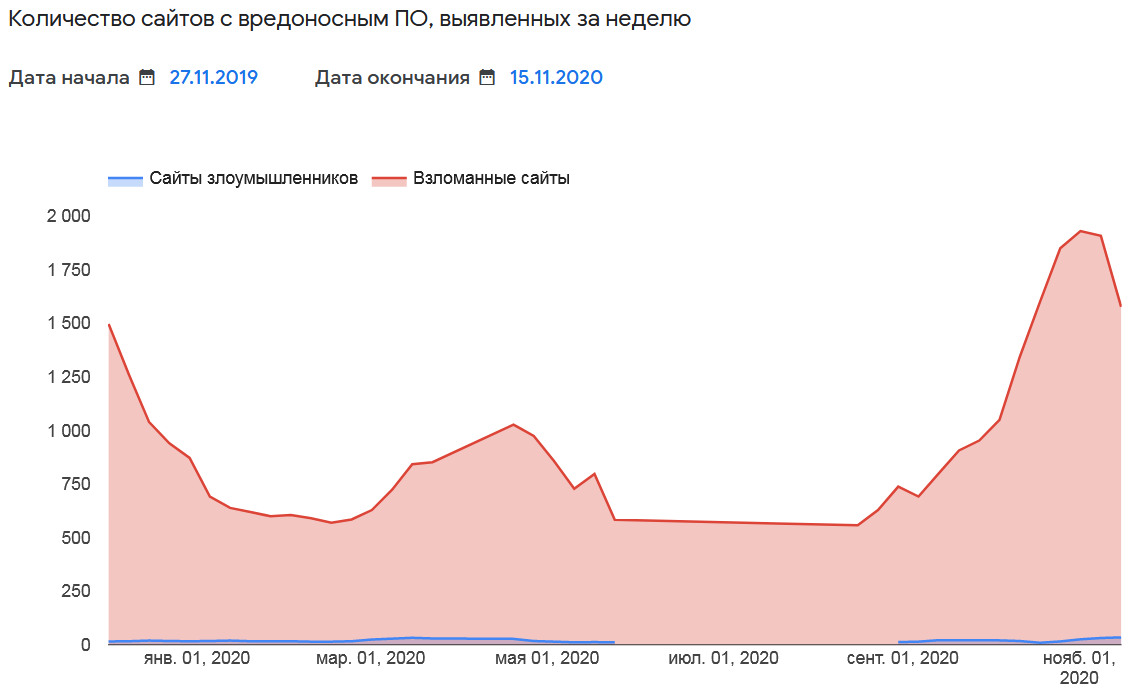
Вредоносных сайтов оказалось на порядок меньше; распространители зловредов тоже предпочитали размещать свои ловушки на скомпрометированных ресурсах.


Примечательно, что COVID-19 лишь усугубил и без того плачевную ситуацию. Специалисты Atlas VPN проанализировали данные Google Safe Browsing за последние пять лет и обнаружили, что количество фишинговых сайтов с каждым годом увеличивается в среднем на 13%. Исследователи также не преминули отметить, что этот тренд в целом совпадает с общим ростом интернет-активности.

К сожалению, переселяясь в виртуальное пространство, люди зачастую ведут себя неосмотрительно и не внимают доброму совету. По этой причине фишинг и иные формы интернет-мошенничества были и остаются существенной угрозой, несмотря на все усилия экспертов и провайдеров.

Представляя результаты исследования, аналитики отметили, что мошенники часто маскируют свои ловушки под веб-сервисы Google и даже могут вывести их в топ поисковой выдачи путем SEO-манипуляций. Чтобы не стать жертвой мошенничества, пользователь должен соблюдать нехитрые правила:

  • тщательно проверяйте URL сайта; подлог могут выявить слишком длинный адрес, ошибки в имени домена или присутствие необычных символов; 
  • по возможности используйте защищенные соединения, признаком которых являются https:// в начале адреса и зеленый значок замка; никогда не вводите конфиденциальные данные на сайтах, не использующих шифрование; 
  • обращайте внимание на правописание — мошенники редко утруждают себя работой над ошибками; при возникновении подозрений следует просмотреть контактную и копирайт-информацию на сайте, а достоверность встроенных ссылок можно проверить наведением курсора мыши.  
Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru