



Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

На GitHub обнаружен открытый репозиторий, содержимое которого очень похоже на кряк исходного кода Cobalt Strike. За неполных две недели существования хранилища было создано 172 форка. Остановить дальнейшее распространение тулкита, популярного у злоумышленников, будет, по всей видимости, трудно.

Фреймворк Cobalt Strike вполне легитимен; он представляет собой набор инструментов постэксплуатации, позволяющих создавать оболочки, удаленно выполнять PowerShell-сценарии, повышать привилегии и т. п. ИБ-специалисты обычно используют Cobalt Strike для тестирования систем на проникновение. Возможности тулкита оценили и в криминальных кругах: авторы целевых атак зачастую используют его для закрепления удаленного доступа к взломанной сети.

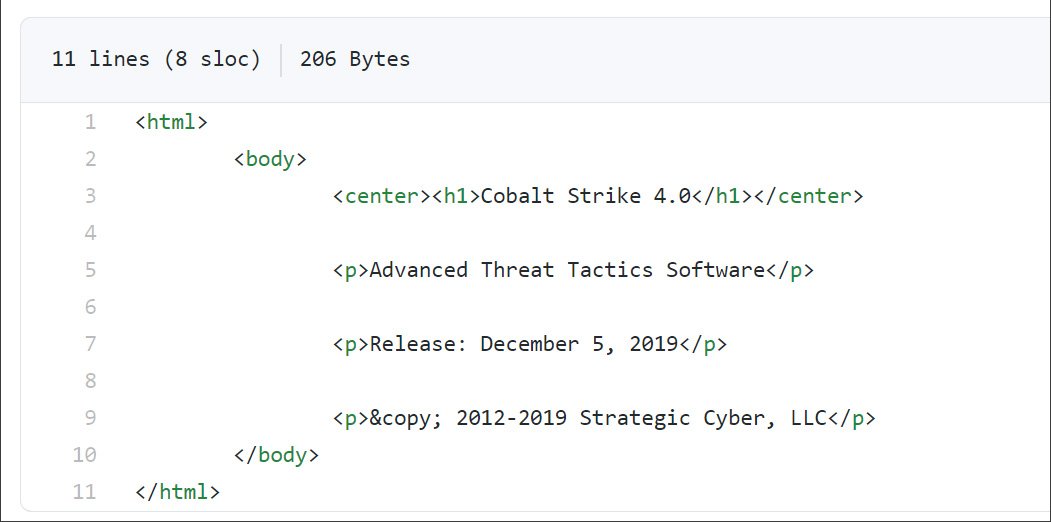
Анализ кода, выложенного в Git-репозитории, вывил большое сходство с исходниками Cobalt Strike. Судя по содержимому файла about.html, это версия 4.0 тулкита.


Автор находки полагает, что этот Java-код декомпилировали вручную. Некоторые зависимости были подправлены, а проверка лицензий устранена.

Хотя это и не оригинальный Cobalt Strike, публикация исходников может иметь весьма серьезные последствия: она снижает планку для неискушенных хакеров. Более того, имея доступ к коду, злоумышленники начнут его совершенствовать по своему усмотрению, и число изощренных целевых атак возрастет в разы.

В сентябре в Сеть просочился исходный код Android-трояна Cerberus. Тогда неизвестные выложили его на площадках дарквеба. А в начале октября на 4chan всплыл код операционных систем Windows XP и Windows Server 2003, подлинность которого подтвердили почти сразу.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru