



Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Не так давно операторы шифровальщиков придумали дополнительный способ давления на атакованные компании — специальные сайты, на которых публикуются украденные конфиденциальные данные. Однако злоумышленники решили пойти ещё дальше в попытках выбить выкуп из несговорчивых жертв.

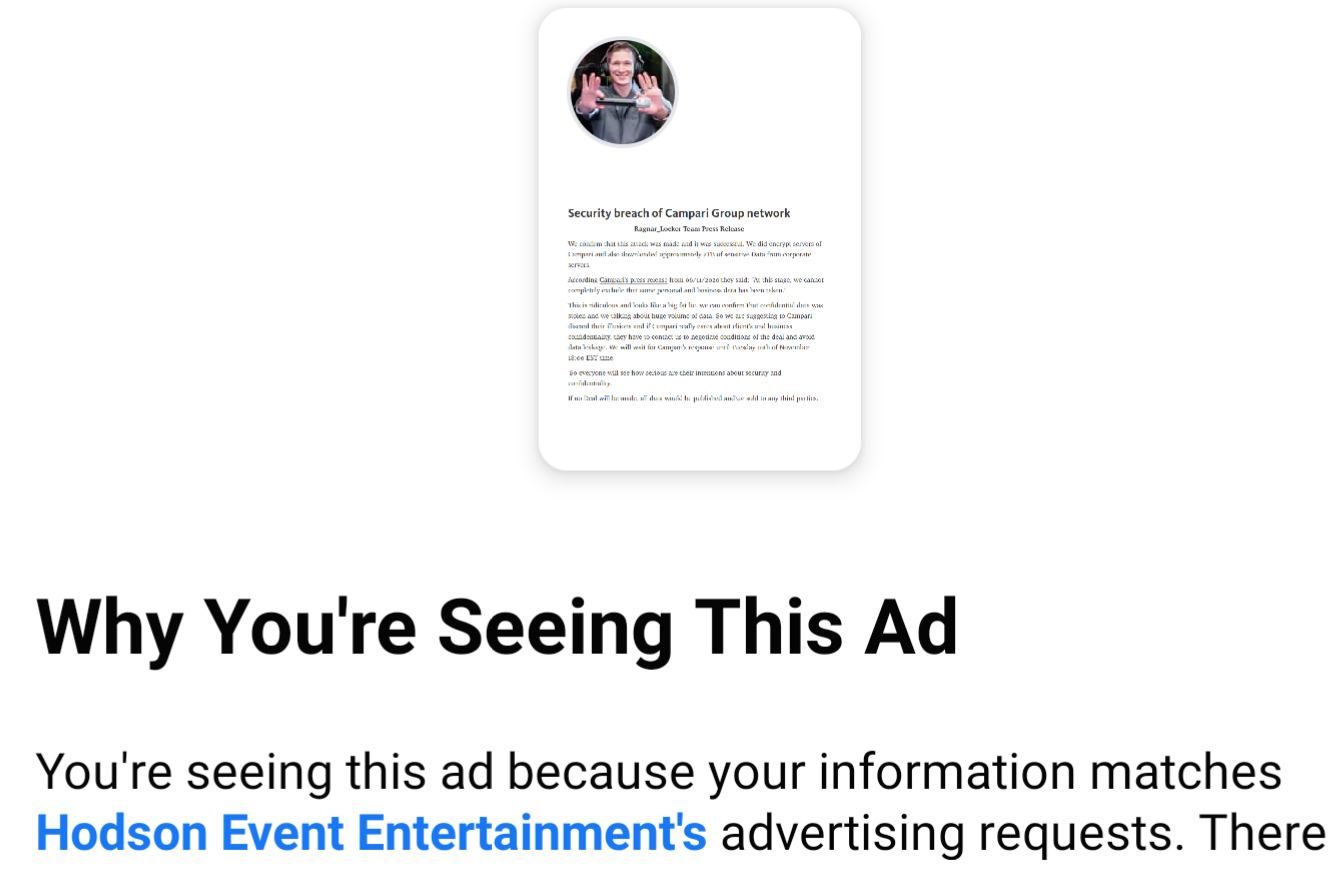
Теперь вымогатели задействуют взломанные Facebook-аккаунты для продвижения рекламных объявлений, оказывающих дополнительное воздействие на атакованные организации, чья внутренняя информация попала в руки злодеев.

Подобную тактику киберпреступники продемонстрировали в случае атаки на Campari Group, итальянского производителя алкогольных и безалкогольных напитков и вин. Судя по всему, за кибернападением на компанию стоит группировка Ragnar Locker.

На днях представители Campari Group заявили, что полностью исключить кражу персональной и финансовой информации нельзя, после чего злоумышленники опубликовали своё заявление посредством рекламных механизмов Facebook:

«Это просто смешно, какая-то откровенная ложь. Мы с уверенностью можем заявить, что были украдены конфиденциальные данные. И мы говорим о громадных объёмах данных».


Далее преступники уточнили, что выкрали 2 Тб информации, а Campari Group они дают несколько дней на выплату выкупа. Если итальянский производитель вин не заплатит, злоумышленники опубликуют все украденные данные.

Как сообщил Брайан Кребс, рекламная кампания операторов шифровальщика охватила 7150 пользователей, сгенерировав в общей сложности 770 кликов.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru