



Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Архивная копия базы данных программы лояльности «РЖД Бонус» попала в открытый доступ. До блокировки дамп размером около 2,4 ГБ скачали как минимум несколько раз. ОАО «РЖД» сочло инцидент попыткой взлома и рекомендует пользователям сайта сменить пароль.

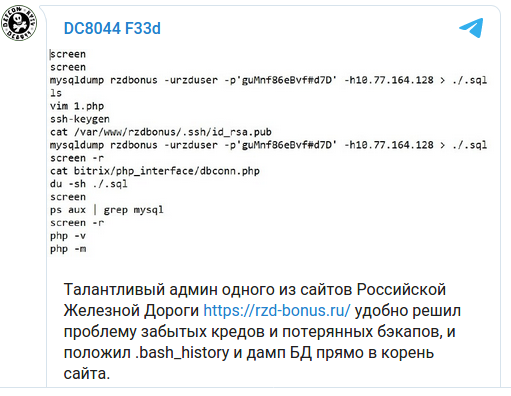
Информация об утечке была опубликована в Telegram и Facebook. По данным Telegram-канала «Утечки информации», причиной слива стала ошибка администратора, который по какой-то причине поместил резервную копию клиентской базы «РЖД Бонус» в корневой каталог сайта. Туда же попали поисковый bash-скрипт с паролем пользователя и приватный ключ RSA.


При регистрации на сайте «РЖД Бонус» пользователь заполняет анкету, вводя такую информацию, как ФИО, дата рождения, город, паспортные данные, номер телефона, email. Анализ слитого дампа показал, что он содержит около 1,4 млн записей с данными участников программы накопления бонусов. В нем также есть логины и хешированные пароли (MD5 с солью), ID пользователей, даты регистрации и последнего входа в систему (с IP-адресом, User-Agent и версией ОС).

В своем комментарии на площадке Facebook создатель профильного сервиса DLBI Ашот Оганесян напомнил, что скачивание и распространение чужих дампов можно расценить как преступление. В УК РФ для этого есть две статьи — 183 («Незаконные получение и разглашение сведений, составляющих коммерческую, налоговую или банковскую тайну») и 272 («Неправомерный доступ к компьютерной информации»).

Журналисты «РИА Новости» попытались прояснить ситуацию, обратившись в пресс-службу «РЖД». В ответ на запрос они услышали следующее:

«Шестого ноября зафиксирована попытка взлома программы лояльности «РЖД Бонус», в ходе которой злоумышленнику удалось получить доступ только к служебному файлу, содержащему в зашифрованном виде адреса электронной почты пользователей. Система безопасности предотвратила доступ к персональным данным участников. Инцидент не угрожает сохранности личных данных пользователей, а также баллов на счетах клиентов».

Представитель «РЖД» также отметил, что в компании приняты надлежащие меры защиты и ведется служебное расследование. В целях безопасности участникам «РЖД Бонус» при входе на сайт предложат сменить пароль.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru