



На GIS DAYS 2020 обсудили влияние массовой удалённой работы на ИТ и ИБ

На GIS DAYS 2020 обсудили влияние массовой удалённой работы на ИТ и ИБ

На GIS DAYS 2020 обсудили влияние массовой удалённой работы на ИТ и ИБ

Состоялась традиционная конференция по информационной безопасности «Global Information Security Days 2020», организатором которой ежегодно выступает компания «Газинформсервис».

В этом году конференция впервые прошла в онлайн-формате. Ключевой темой этого года стала «Кибербезопасность новой реальности». Эксперты обсудили, как массовый переход на удаленную работу повлиял на технологии в IT и кибербезопасности, и рассказали об актуальных стратегиях цифровизации.

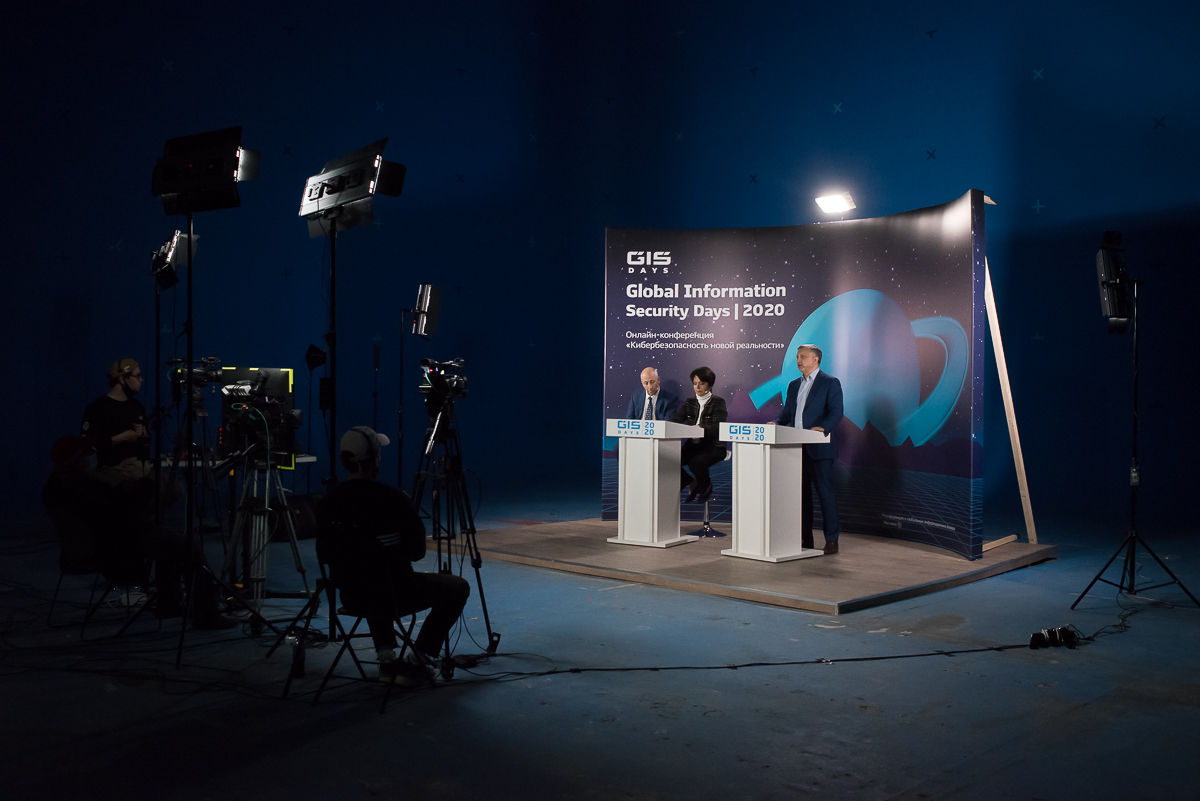
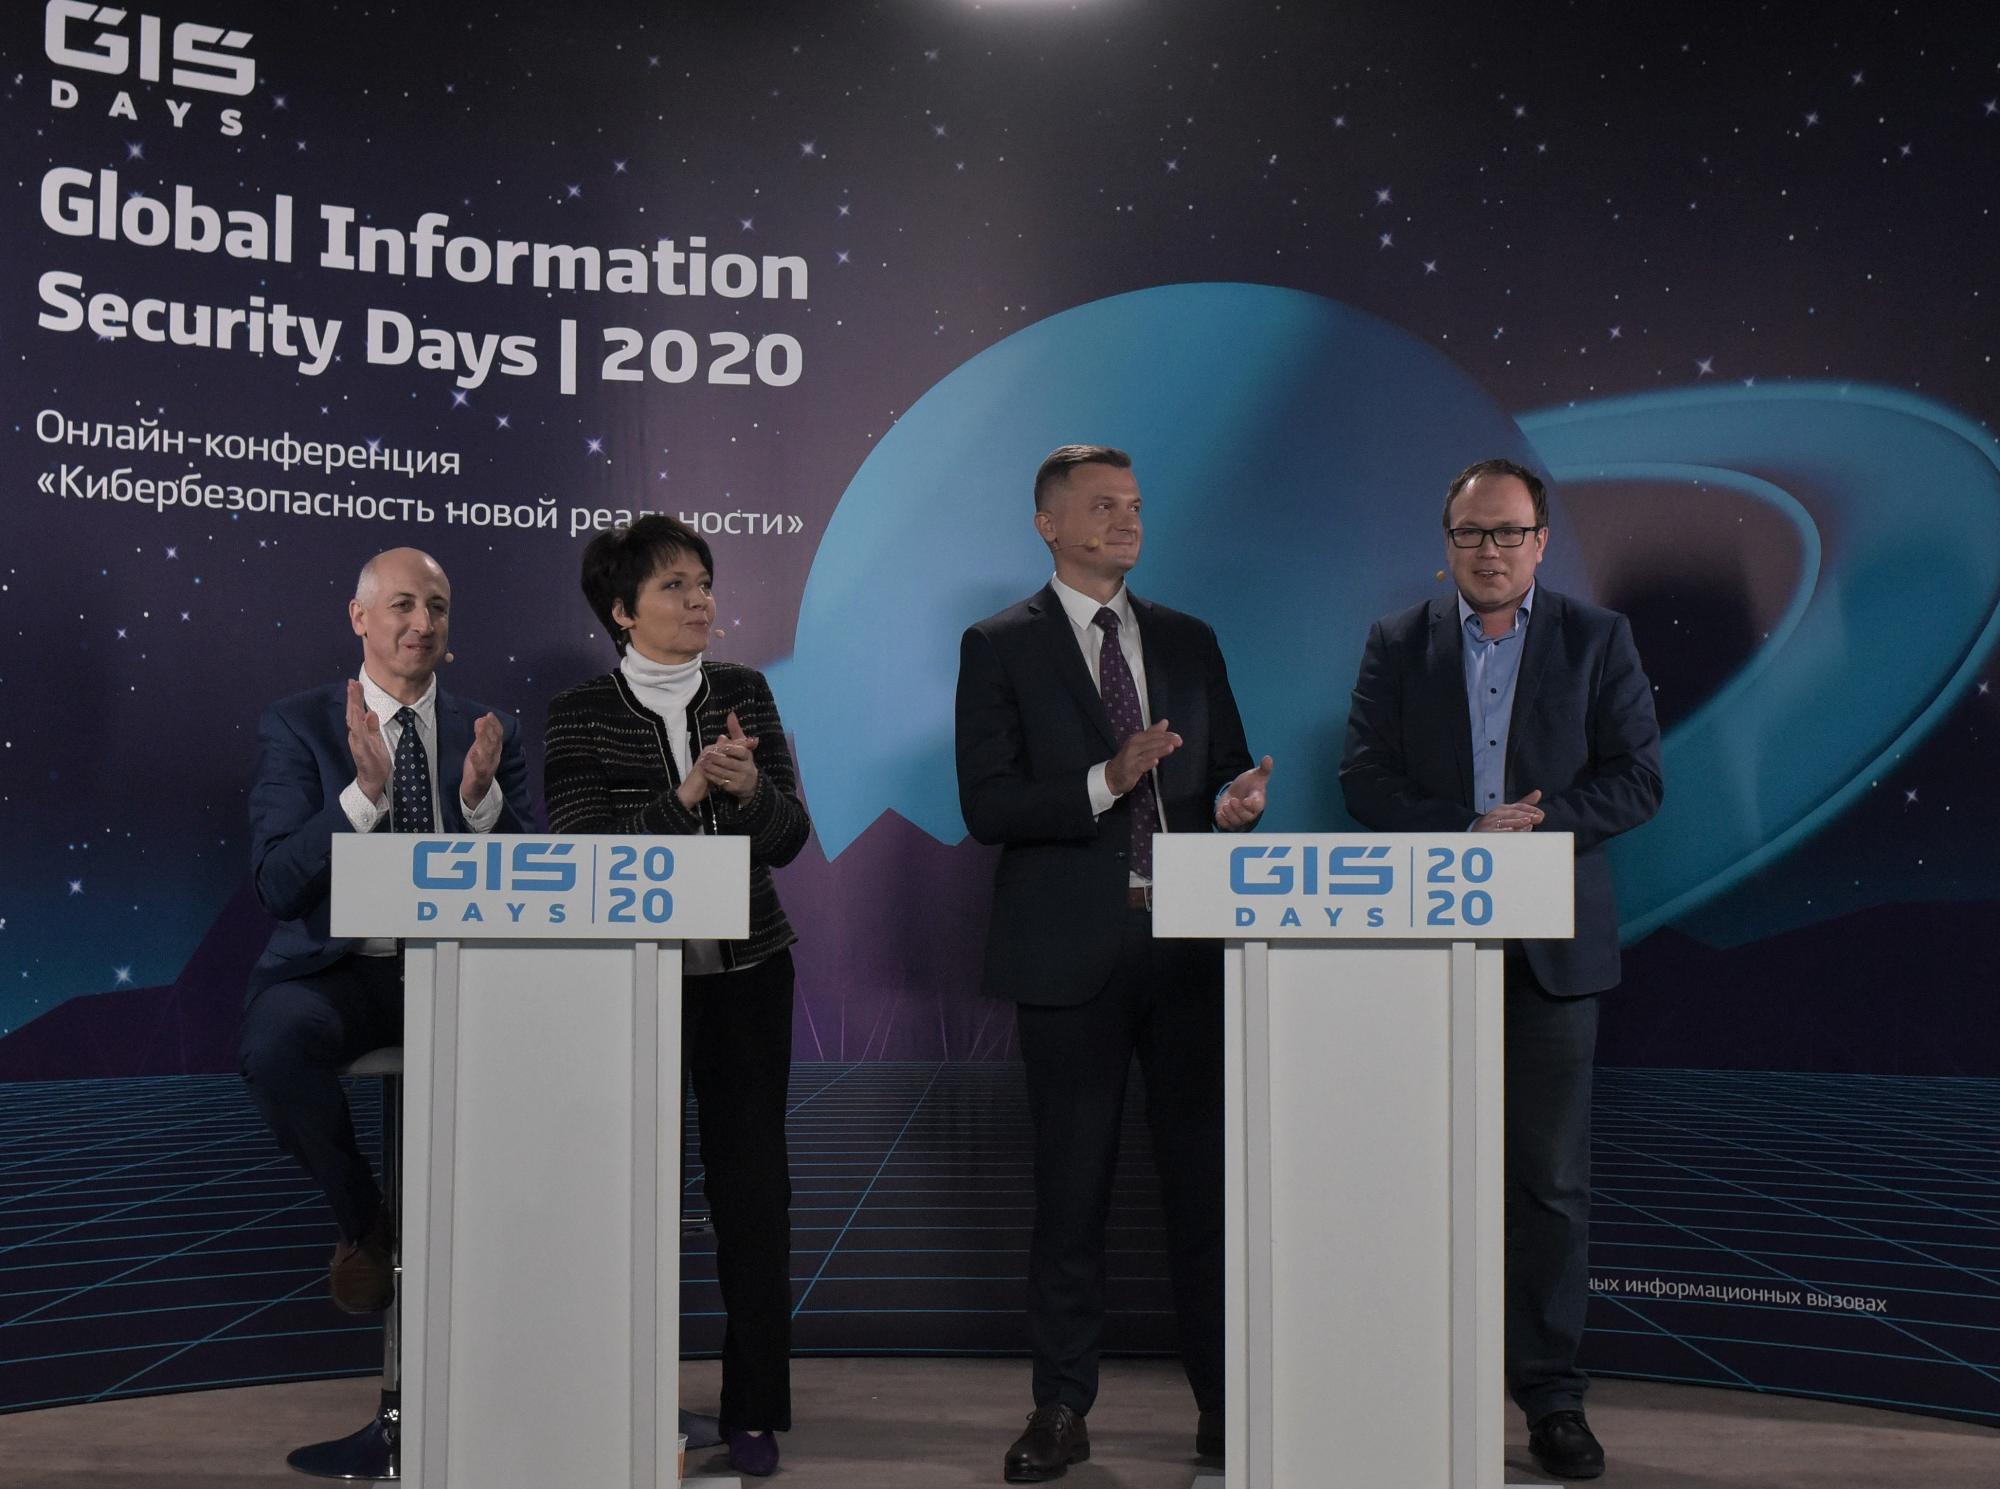
За 11 часов онлайн-трансляции конференции успели выступить 42 спикера. Часть спикеров участвовала в обсуждениях из студии на «Ленфильме», другие же присоединились к дискуссиям дистанционно посредством видеоконференцсвязи.


«В этом году мы чувствуем повышенный спрос на нашу повестку, в том числе со стороны бизнеса. Если раньше конференция была в основном для профессионалов в области информационной безопасности, то в этом году все больше представителей бизнеса посещают нашу конференцию. И это отвечает одной из наших задач - популяризации информационной безопасности», — комментирует директор департамента организации работ с заказчиками компании «Газинформсервис» Роман Пустарнаков.

За время стрима на платформе и в социальных сетях трансляция собрала более полутора тысяч зрителей. Среди приглашенных участников были эксперты-практики IT-отрасли, специалисты в информационной безопасности, представители органов власти и производители средств защиты информации. Также в рамках конференции прошло награждение победителей конкурса для начинающих аналитиков данных. Студенты Политехнического университета смогли попрактиковаться на датасетах и получить обратную связь от экспертов в области кибербезопасности.


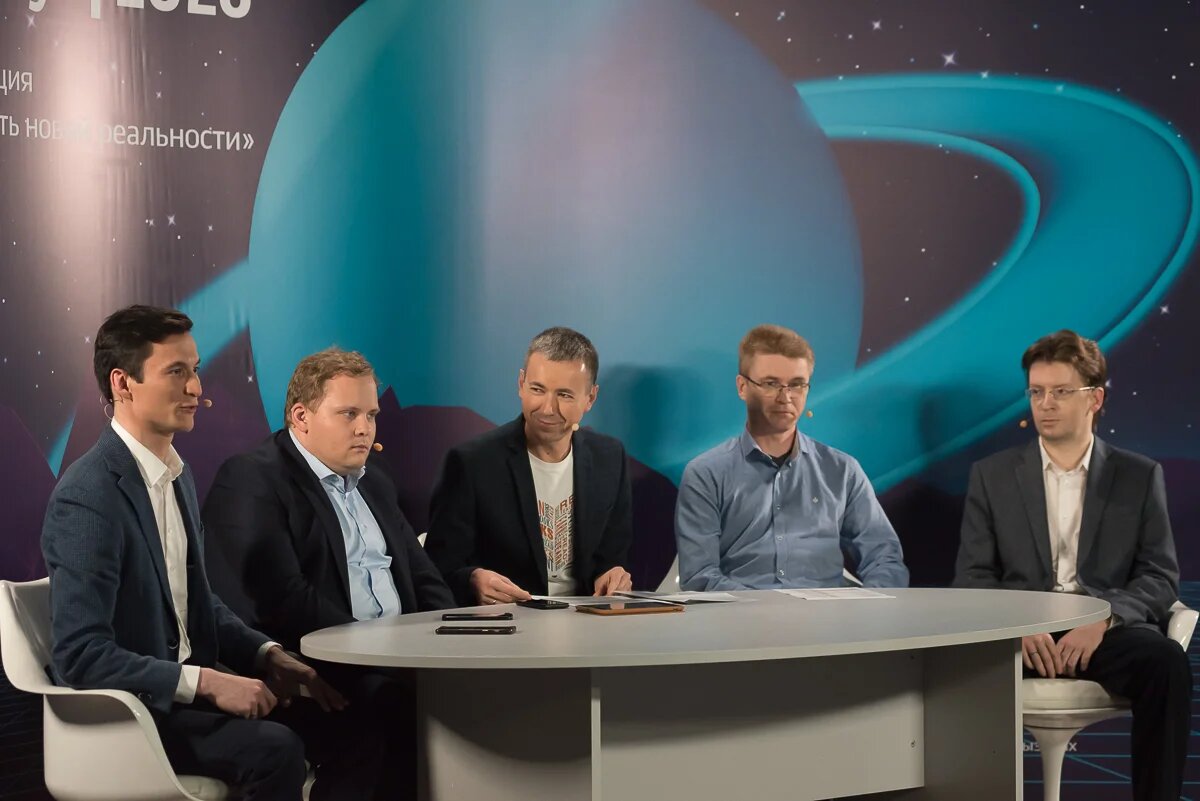
Состоялся Public Talk «Кибербезопасность и СМИ», где представители профильных изданий обсудили, нужно ли инвестировать в популяризацию темы информационной безопасности, можно ли сформировать объективную картину в условиях закрытости темы и насколько независима аналитика в ИБ. Участие в дискуссии приняли генеральный директор аналитического портала Anti-Malware.ru Илья Шабанов, генеральный директор медиагруппы «Авангард» Артем Зубков, главный редактор Comnews Леонид Коник.

«Основная ценность конференции GIS DАYS 2020 — это то, что можно поделиться опытом. Конечно, не хватило кулуарного общения. Но скорость, с которой удалось собраться, обменяться наболевшими проблемами и поделиться результатами, позволит оперативно реализовать новые идеи на практике. И в этом ценность GIS DAYS», — считает эксперт по информационной безопасности Алексей Лукацкий.


Директор по росту компании BI.ZONE Рустэм Хайретдинов отметил:

«Очень здорово, что удалось подтянуть к выступлению практиков. Темы управления и обеспечения безопасности распределённых рабочих мест – главный хит «удалёнки», пока не все организации вышли в этих вопросах на оптимизированное плато, много кто ещё эксплуатирует «костыли», на которых в авральном порядке эта «удалёнка» вводилась. Молодцы, что организаторы конференцию не отменили или не перенесли до лучших времён. Хорошо, что она состоялась, пусть и в таком «карантинном» формате. Спасибо, за выбор такого «намоленного» места, как «Ленфильм», сам факт пребывания в легендарных павильонах уже вызывает особый киношный эффект».

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru