


Microsoft: атаки на Windows через Zerologon не стихают

Microsoft: атаки на Windows через Zerologon не стихают

Microsoft: атаки на Windows через Zerologon не стихают

Злонамеренные попытки эксплуатации уязвимости в серверных Windows, известной как Zerologon, по-прежнему актуальны. Специалисты Microsoft по реагированию на ИБ-инциденты продолжают получать жалобы на текущие атаки, хотя и в меньшем объеме. Тем, кто еще не установил патч, настоятельно рекомендуется это сделать в кратчайшие сроки.

Уязвимость, известная как Zerologon (CVE-2020-1472), вызвана некорректной работой Windows-службы Netlogon. Использование бреши не требует авторизации и предполагает подключение по протоколу MS-NRPC к контроллеру домена (серверу с доступной для записи копией базы данных Active Directory). В случае успешной отработки эксплойта автор атаки сможет повысить свои привилегии до уровня администратора домена и запустить в сеть жертвы вредоносную программу — например, шифровальщика.

Опасный баг получил высшую оценку по 10-балльной шкале CVSS. Чтобы не вызвать проблем с аутентификацией некоторых затронутых устройств, разработчики решили закрыть уязвимость в два приема. Для начала они выпустили патч для всех поддерживаемых версий Windows Server — он включен в набор плановых апдейтов, вышедший в августе. Переход ко второму этапу — обновлению политик в домене — запланирован на I квартал будущего года.

«Мы настоятельно рекомендуем всем, кто еще не произвел обновление, сделать это незамедлительно, — пишут эксперты в профильном блоге Microsoft. — Чтобы обеспечить полную защиту от эксплойта, нужно не только установить апдейт, но также выполнить все инструкции, указанные в первоначальном варианте KB4557222».

В обновленной справке это руководство выглядит следующим образом:

  1. Установить на контроллеры доменов обновление, выпущенное 11 августа 2020 года или позднее.
  2. Выявить устройства, устанавливающие ненадежные соединения, посредством мониторинга журнала событий.
  3. Привести эти устройства в соответствие требованиям безопасности.
  4. Включить режим применения политик для защиты от атак через CVE-2020-1472 в масштабах всего окружения.

Рабочий эксплойт для Zerologon появился в арсенале злоумышленников в середине сентября. Спустя неделю в Microsoft зарегистрировали первые атаки с его использованием. К концу месяца число попыток эксплойта стало стремительно расти, и ИБ-эксперты забили тревогу. В октябре ситуация начала выравниваться: судя по новому сообщению Microsoft, жалоб стало меньше, хотя угроза пока сохраняет свою актуальность.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
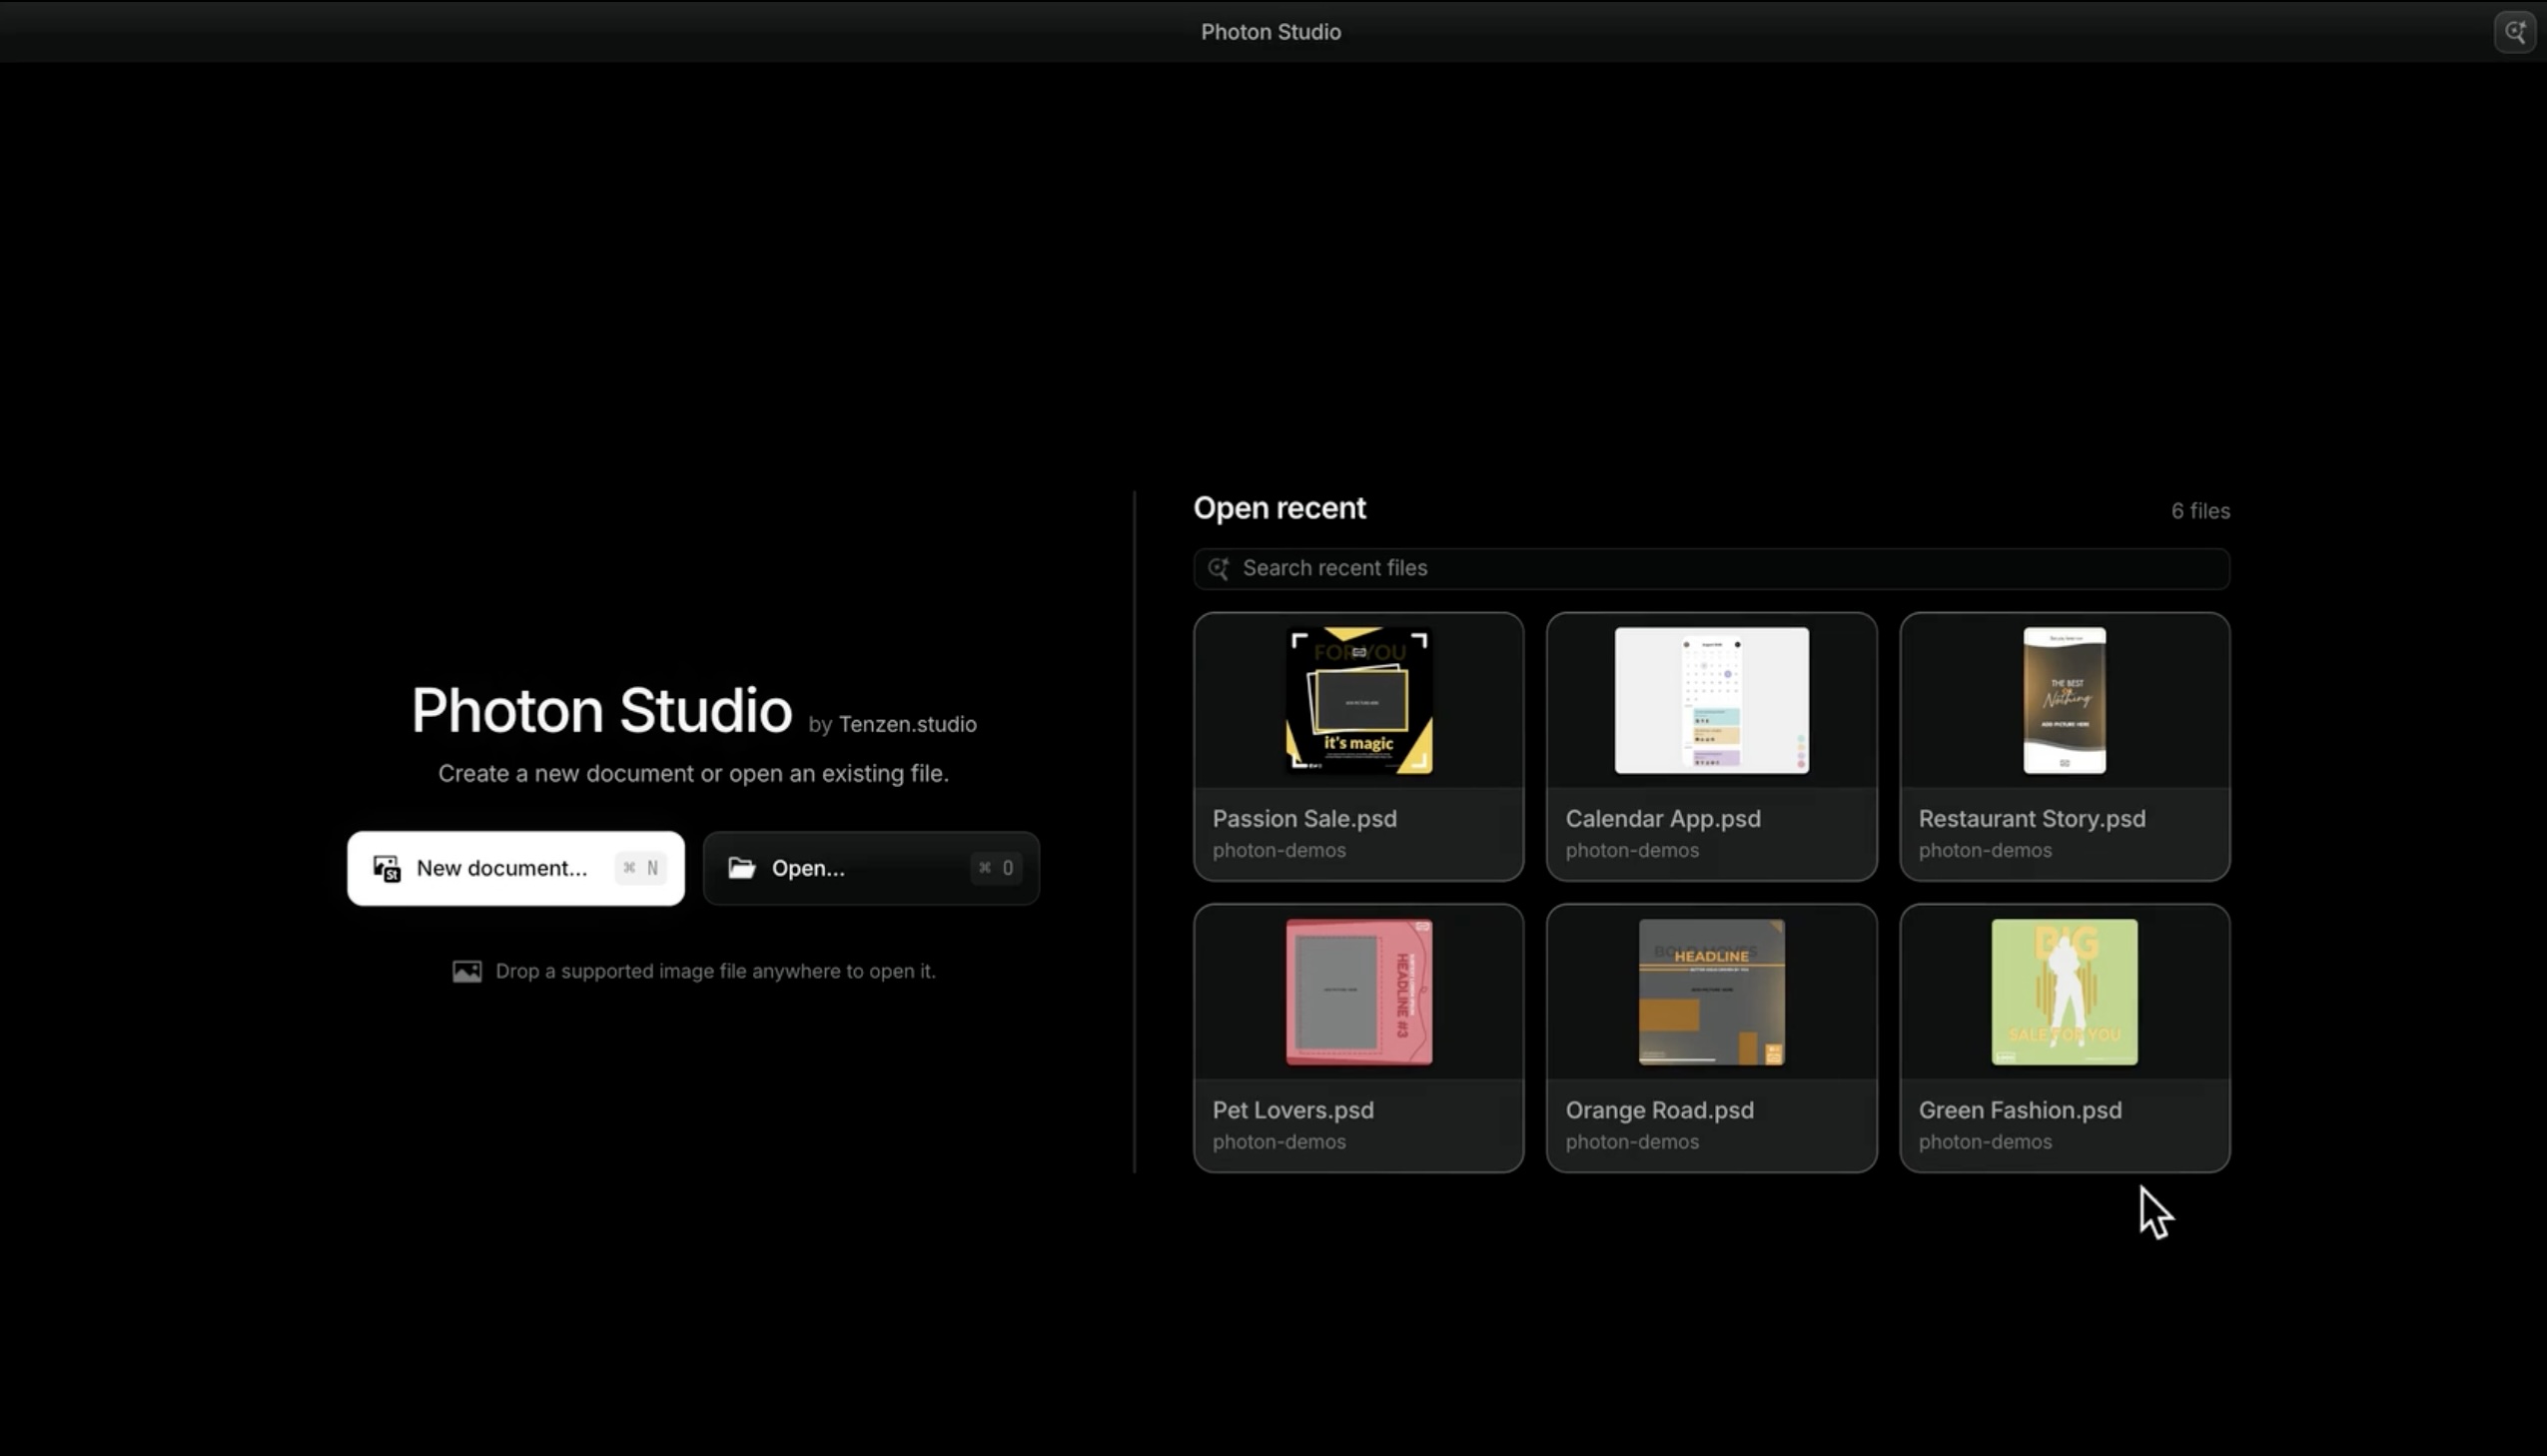

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

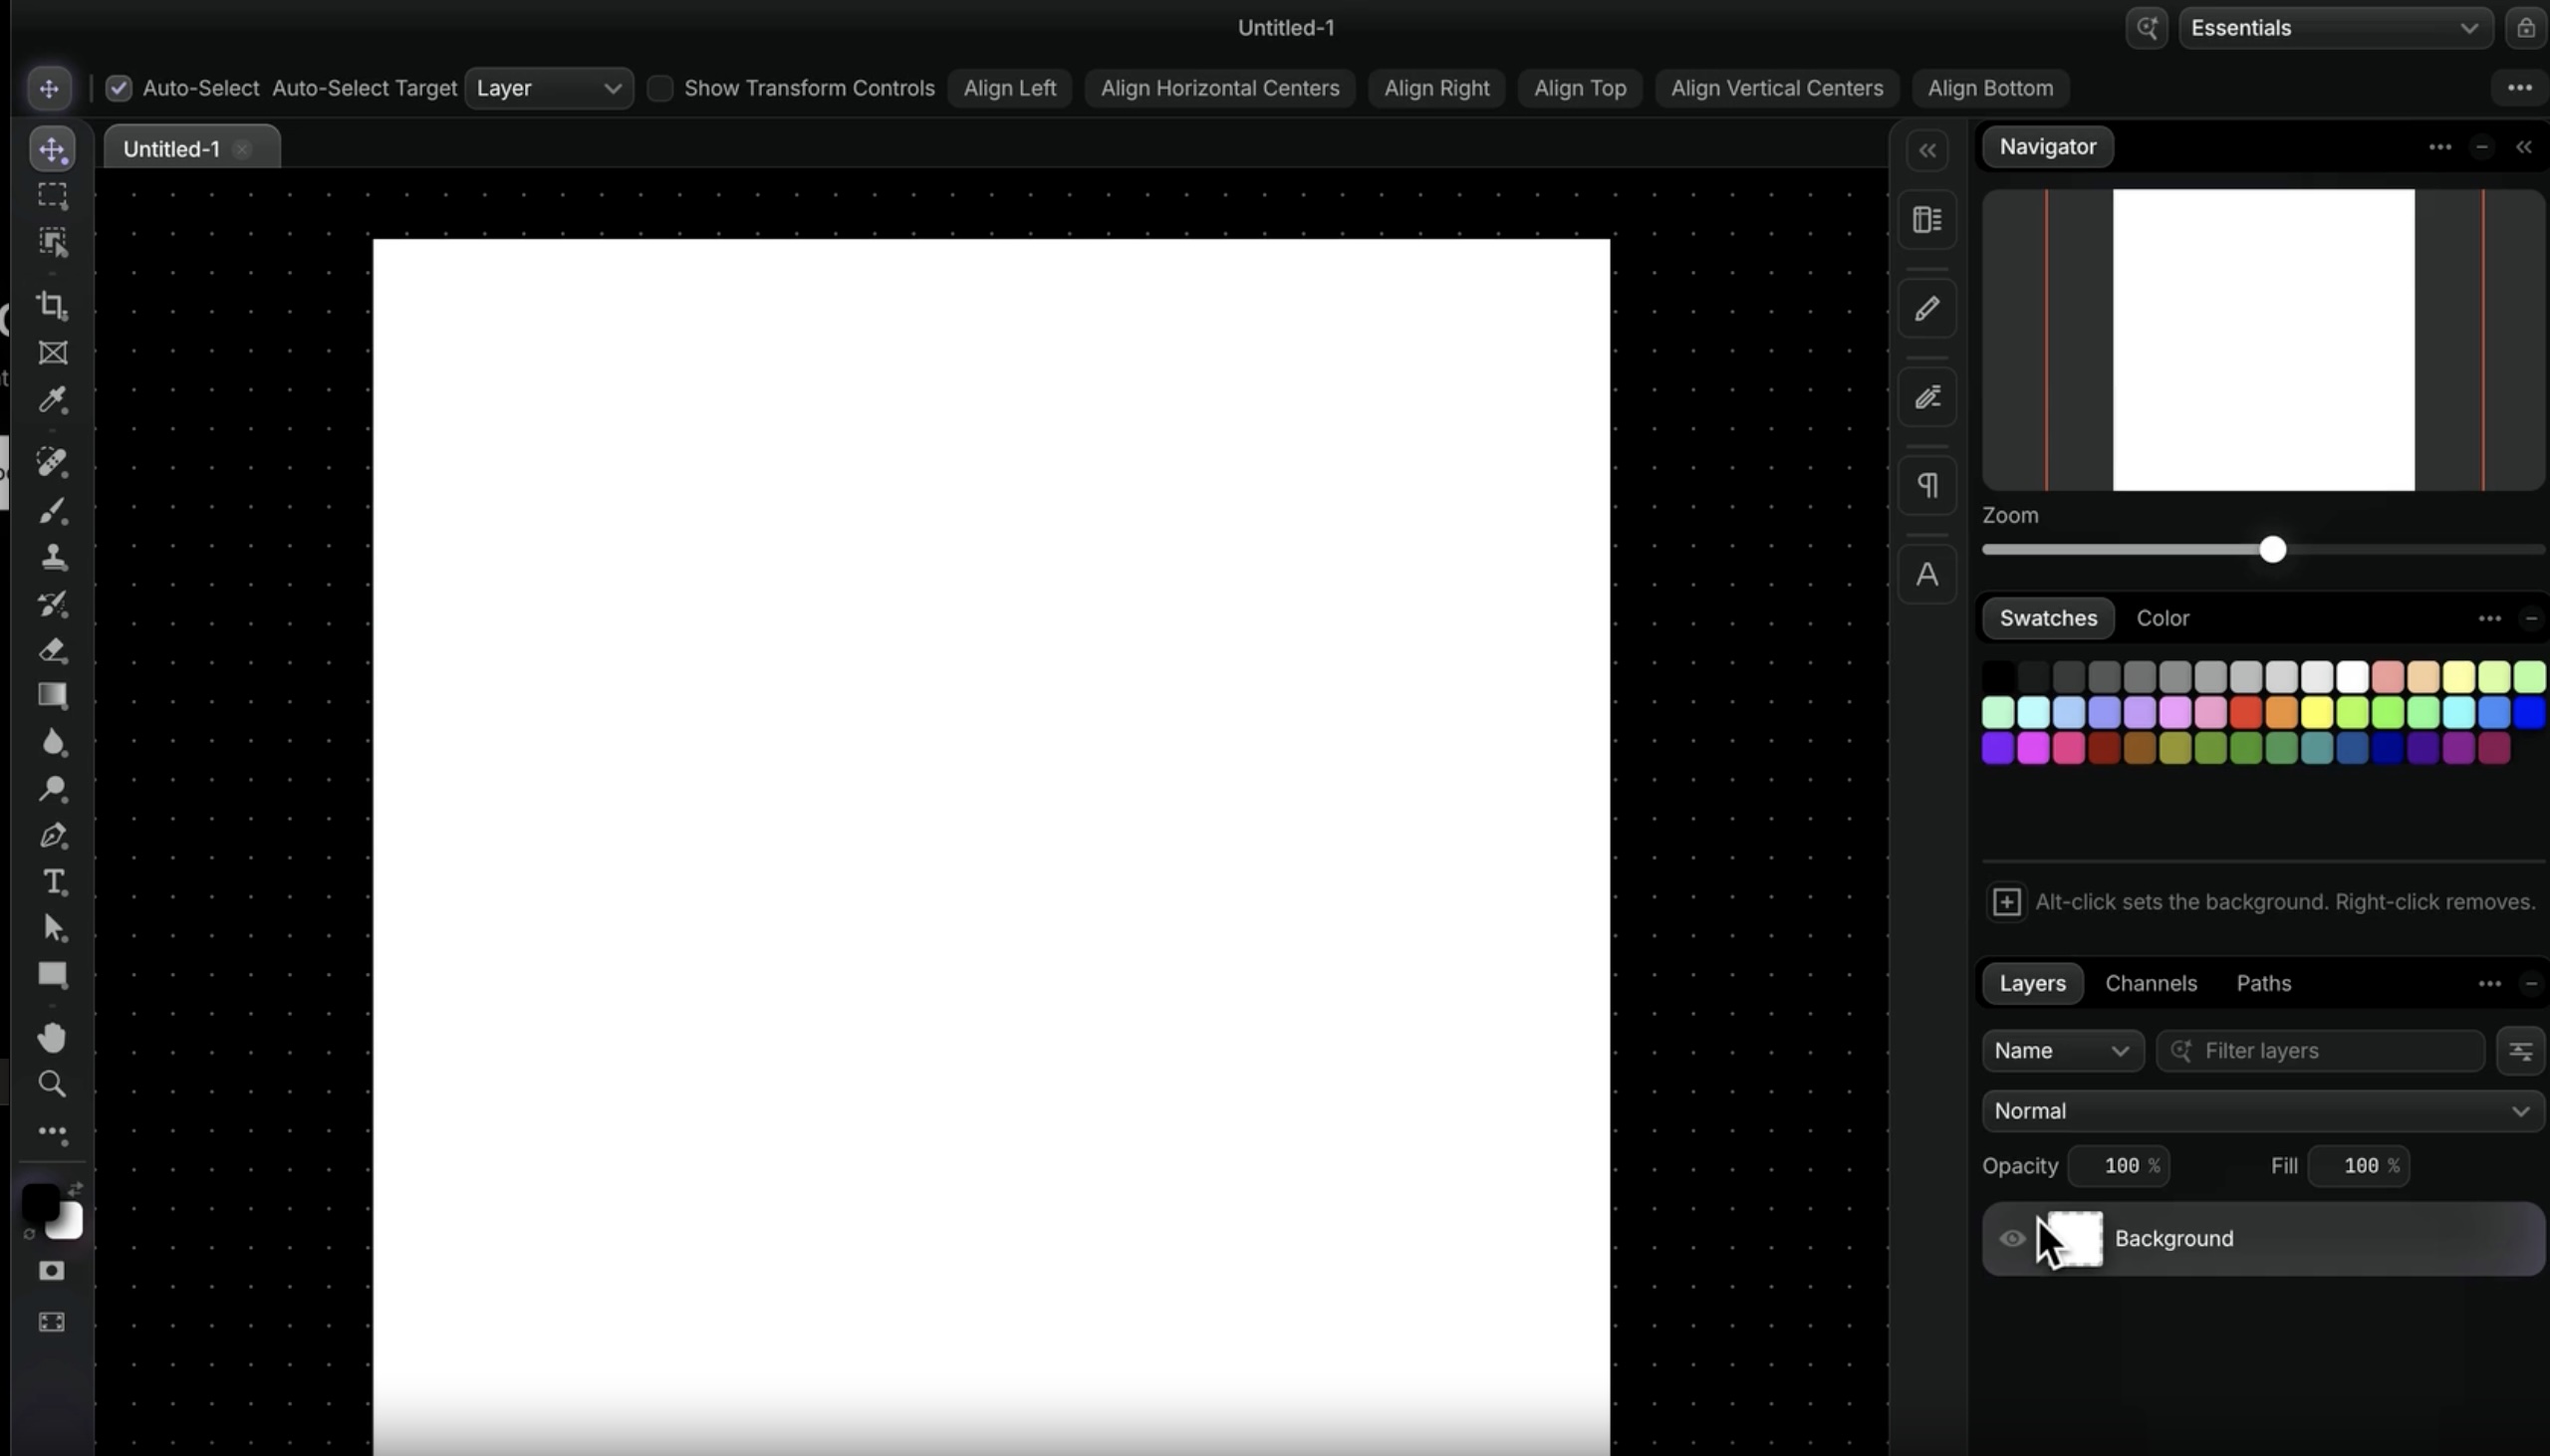
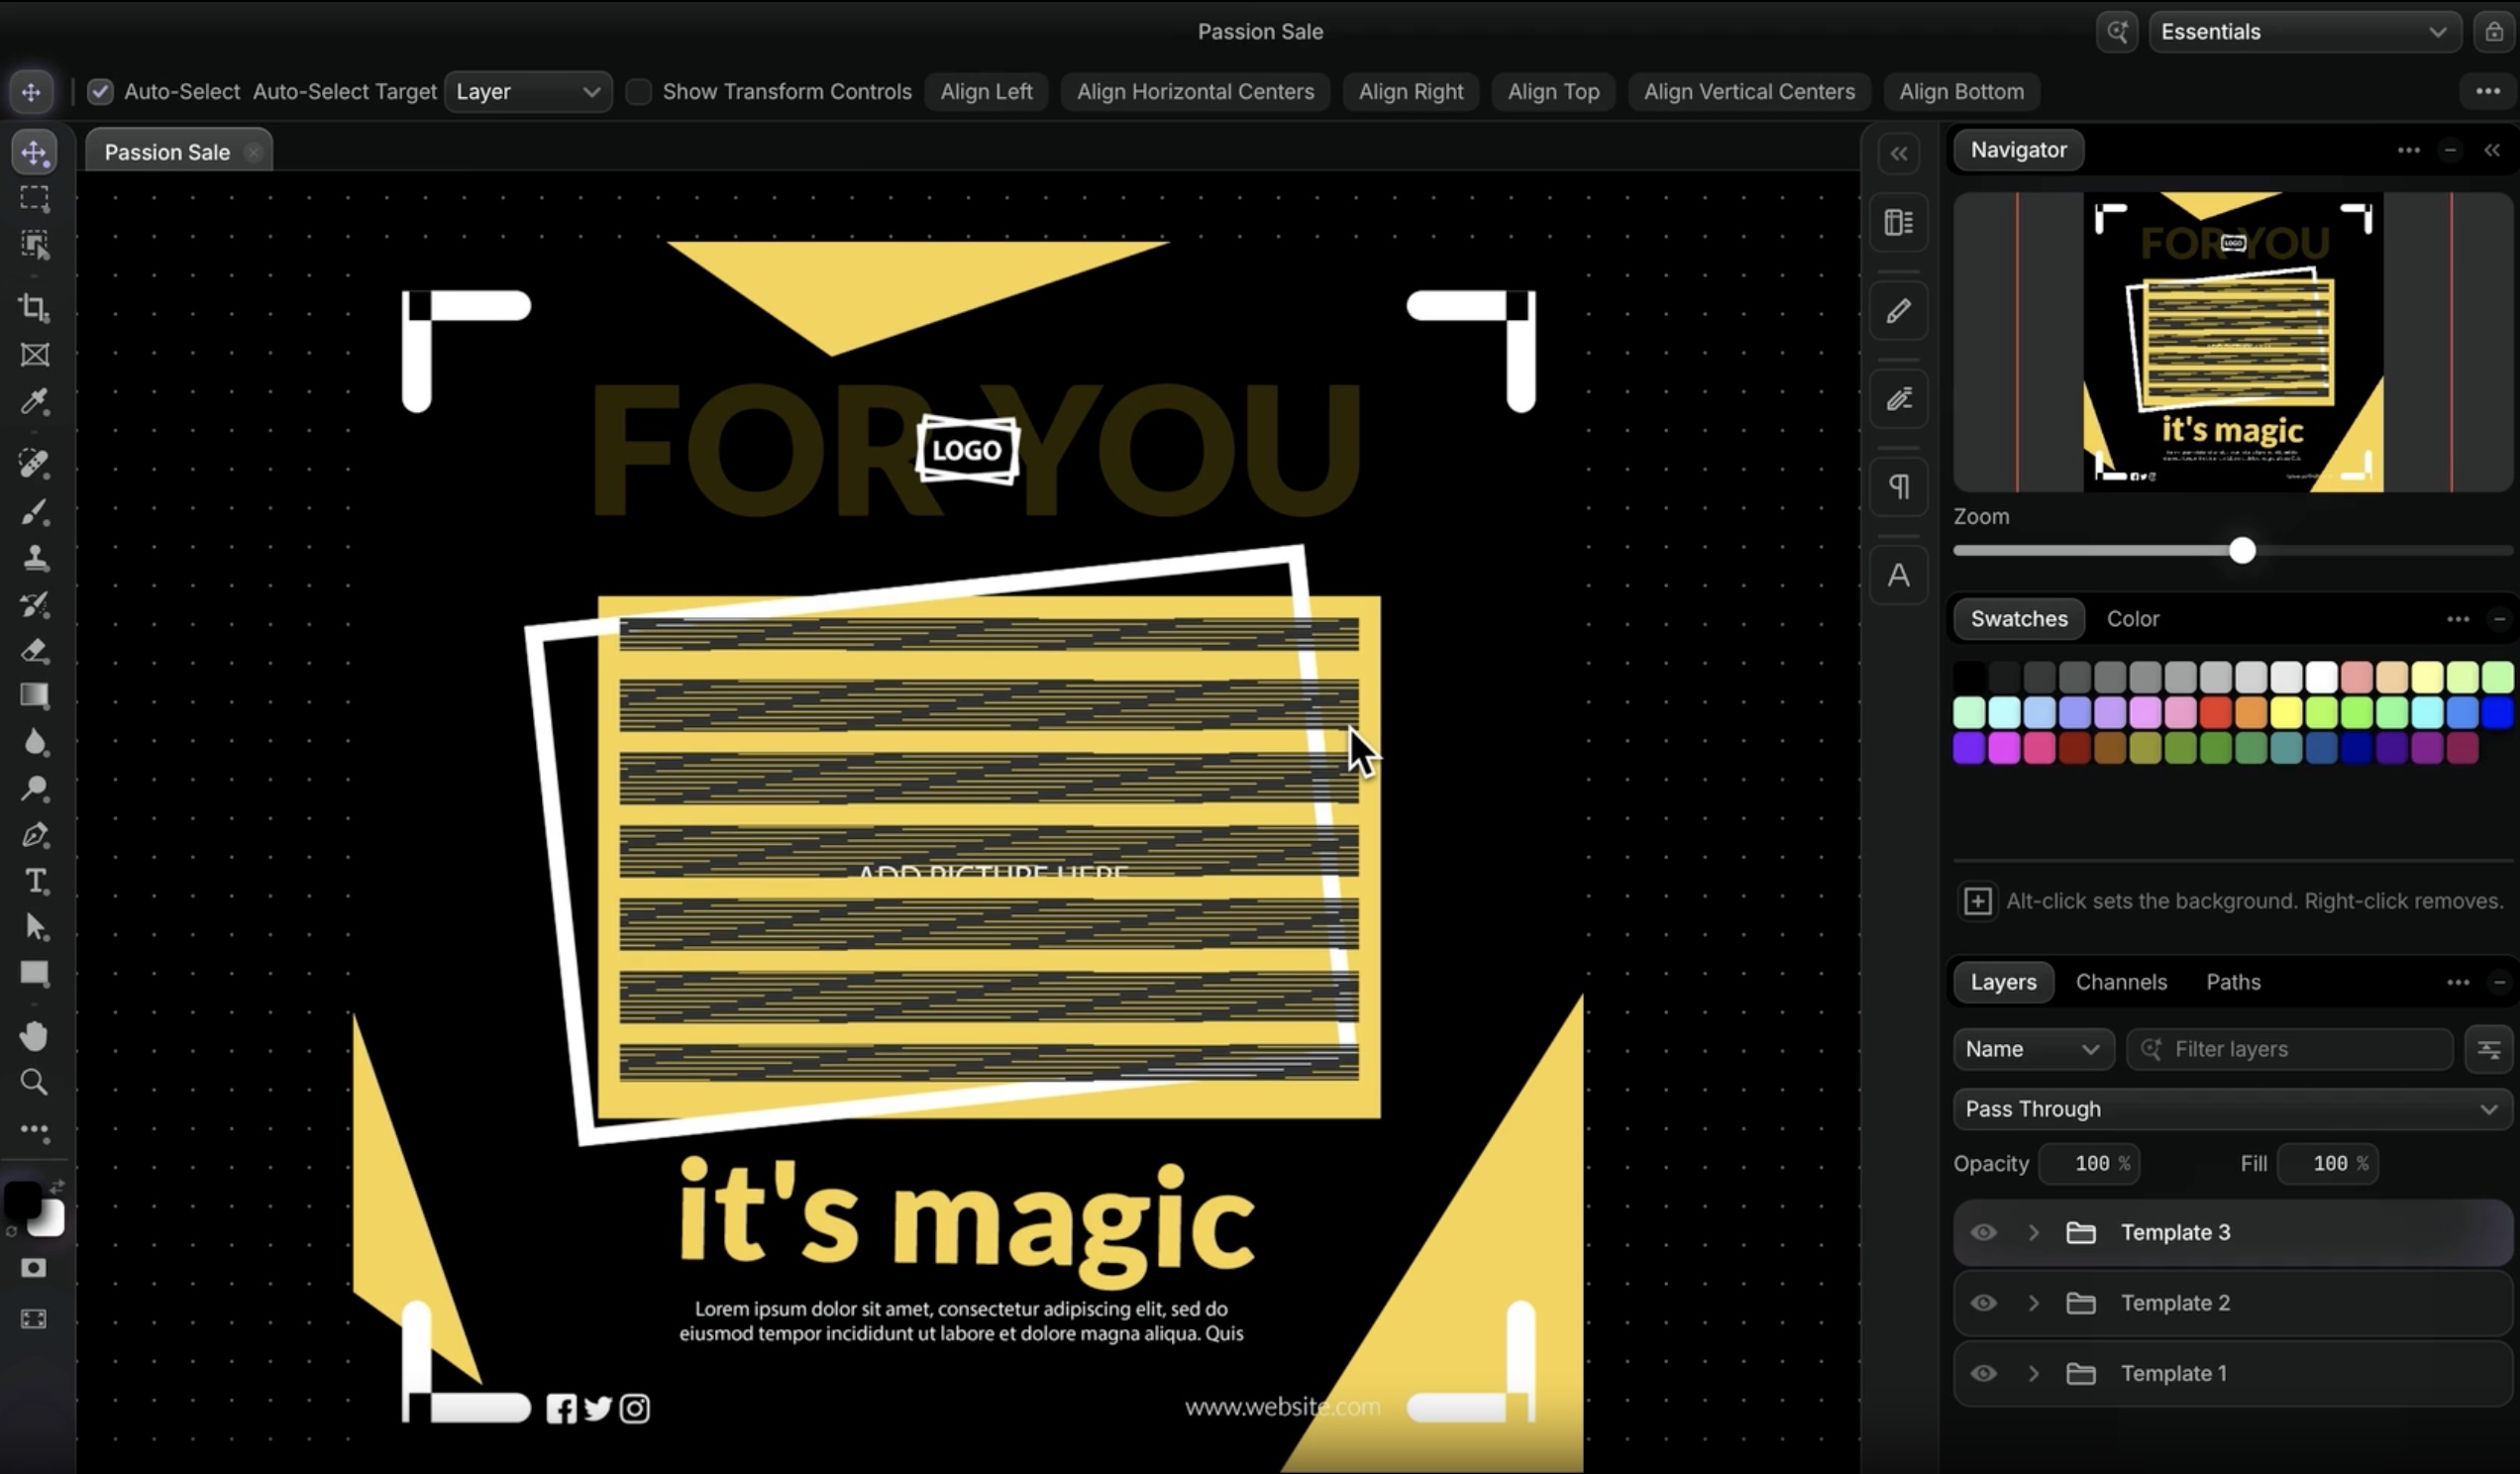
В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru