


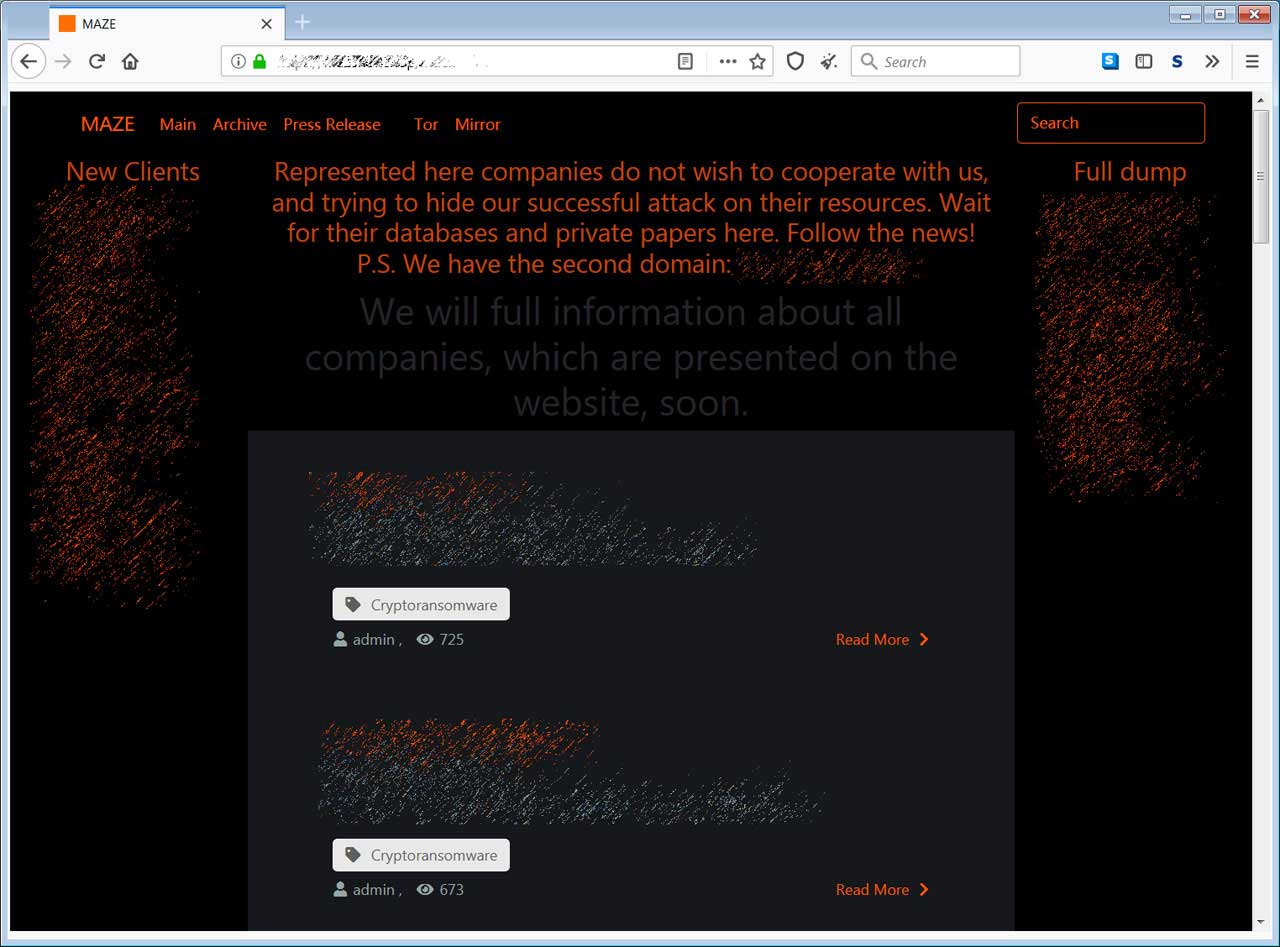

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Киберпреступная группировка, стоящая за распространением известного вымогателя Maze, решила свернуть свои операции. Отметим, что операторы именно этого шифровальщика стали одними из самых успешных на этом поприще.

Атаки Maze стартовали в мае 2019 года, уже к ноябрю злоумышленники ощутимо прибавили в масштабах своих кампаний.

Распространяющие Maze киберпреступники одними из первых начали применять тактику двойного вымогательства: они не только шифровали важные файлы, но перед этим похищали их. Такой подход позволял угрожать несговорчивой жертве публикацией конфиденциальных данных.

Группировка почти сразу запустила собственный веб-сайт «Maze News», на котором преступники публиковали украденные данные жертв, отказавшихся заплатить за восстановление файлов. Также на ресурсе публиковались так называемые пресс-релизы группы, предназначавшиеся для журналистов.


В этом году операторы Maze отметились атаками на крупные корпорации: Southwire, City of Pensacola, Canon, LG Electronics, Xerox. Теперь же злоумышленники решили приостановить операции, как это ранее сделали распространители GandCrab.

В настоящее время кибергруппировка призывает всех дождаться официального пресс-релиза о прекращении деятельности.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru