



Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка данных, жертвой которой стала компания Nitro, затронула параллельно корпорации Google, Apple, Microsoft, Chase и Citibank. Nitro разрабатывает софт для создания, редактирования, подписи и защиты PDF-файлов и других цифровых документов.

По словам самой компании, среди клиентов Nitro более 10 тысяч организаций и 1,8 млн пользователей, купивших лицензию. Nitro также предлагает облачный сервис, который пригодится клиентам для совместного использования документов.

21 октября компания сообщила о «незначительном киберинциденте», который якобы не затронул данные пользователей. Однако позже стало известно, что Nitro скрыла настоящий масштаб утечки.

По словам исследователей из компании Cyble, некий киберпреступник (или группа киберпреступников) продаёт базы данных, содержащие 1 Тб внутренних документов Nitro Software. На частном аукционе всё это добро выставлено за стартовую сумму в $80 000.

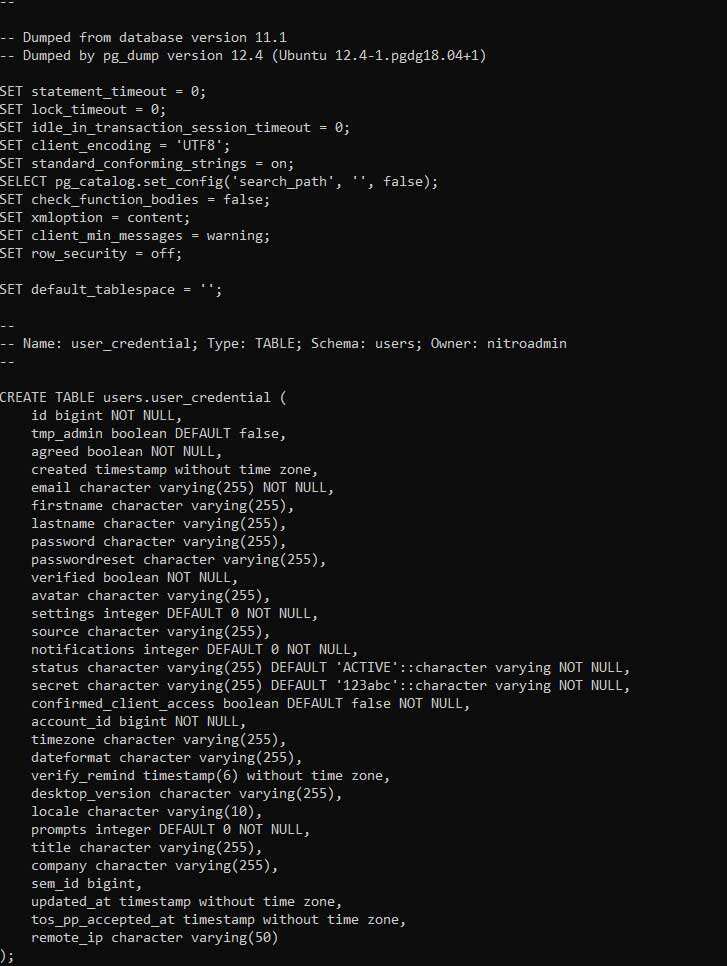
В Cyble отметили, что столбец БД под названием «user_credential» состоит из 70 миллионов записей, содержащих адреса электронной почты, полные имена, захешированные пароли пользователей, а также имена компаний, IP-адреса и другие сведения.


BleepingComputer удалось установить подлинность выставленных на продажу данных. Также стало известно, что в базе есть немалое количество записей, связанных с крупнейшими компаниями:

Компания Число слитых аккаунтов Число слитых документов
Amazon 5 442 17 137
Apple 584 6 405
Citi 653 137 285
Chase 85 177
Google 3 678 32 153
Microsoft 3 330 2 390
Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru