



В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

Исследователи из антивирусной компании Avast выявили 21 вредоносное Android-приложение в официальном магазине Play Store. Google на сегодняшний день удалил 15 обнаруженных адваре.

По словам специалистов чешского антивирусного гиганта, софт был заражён известной вредоносной составляющей — HiddenAds. Принцип действия адваре прост — демонстрировать пользователю агрессивную рекламу и открывать в браузере определённые страницы.

В отчёте Avast уточняется, что нежелательный софт маскировался под популярные игры, а стоящая за вредоносом киберпреступная группировка использовала социальные сети для рекламы своих приложений.

Как только пользователь устанавливал из Google Play Store одного из зловредов, HiddenAds прятала иконку, что затрудняло удаление программы с устройства. После этого жертву заваливали навязчивыми рекламными объявлениями.

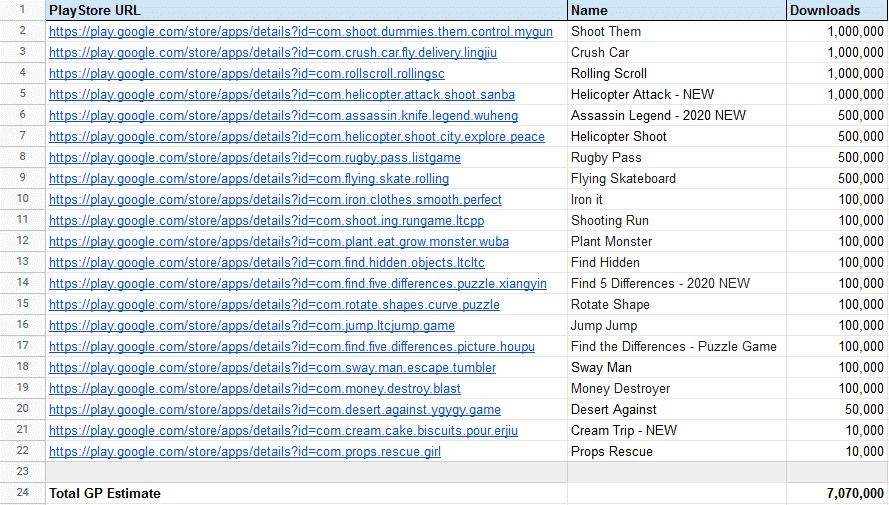
Имена всех адваре исследователи разместили в таблице, там же содержатся ссылки на размещённый в Play Store софт.


Шесть приложений до сих пор доступны в магазине: Shoot Them, Helicopter Shoot, Find 5 Differences - 2020 NEW, Rotate Shape, Cover art Find the Differences - Puzzle Game и Money Destroyer. По словам специалистов Avast, адваре скачали более семи миллионов пользователей.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru