



Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Команда SIRIUS Европейского контртеррористического центра, входящего в состав Европола, подготовила к выпуску игру, оттачивающую навыки полицейских по добыче нужной информации при наличии цифровых улик. Разработчики надеются, что их продукт поможет блюстителям правопорядка быстрее и лучше ориентироваться в куче свидетельств, оставшихся на месте преступления или захваченных у преступника.

Новый «тренажер» также призван научить полицейских правильно взаимодействовать с зарубежными коллегами и ИТ-компаниями, которые неохотно выдают данные клиентов, оберегая их покой. SIRIUS ранее уже доводилось общаться с Apple, Facebook и Google, и разработчики реализовали накопленный опыт в своем проекте.

Кроме того, в следственных кругах бытует убеждение, что с сервисов шифрованной связи вообще невозможно получить какую-либо информацию. Но это не так: в процессе игры полицейский сможет понять, что IP-адрес пользователя Signal или WhatsApp и сведения об использовании аккаунта добыть реально — если знать, какими словами убедить провайдера их выдать. Эти данные тоже можно с успехом использовать на стадии расследования.

Журналистам Forbes удалось ознакомиться с игрой Европола до ее выпуска; по их словам, она сочетает в себе элементы квеста с ветвящимся сюжетом и телевикторины «Кто хочет стать миллионером?». Звонки другу и помощь зала при этом, разумеется, исключены.

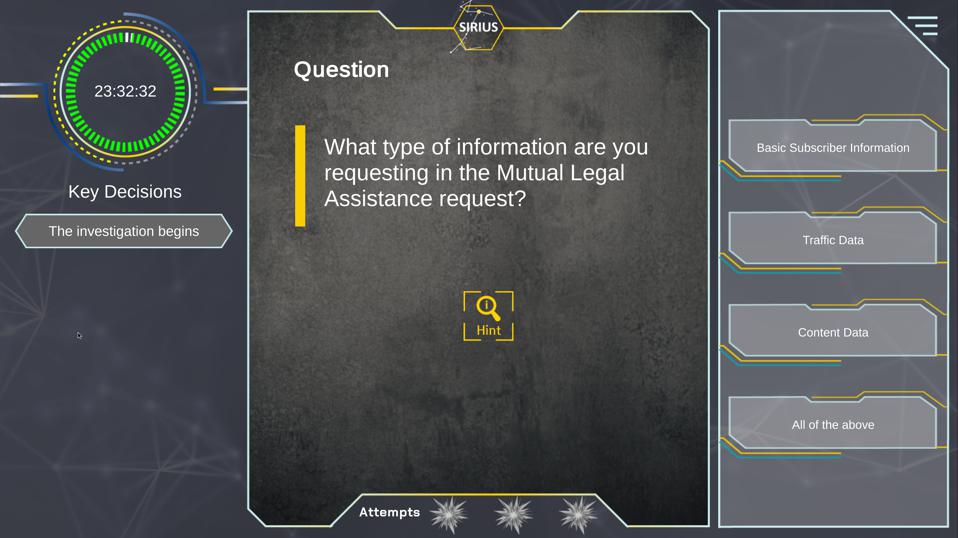
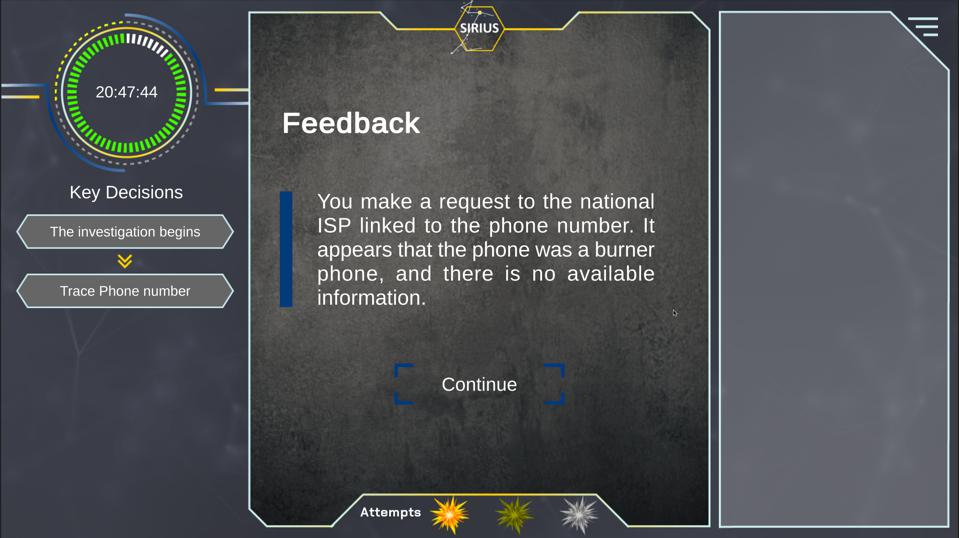
Сценариев терактов предлагается множество; начинается игра со сцены стрельбы на улице гипотетического города. Террористу удалось скрыться, но он обронил видеокамеру, помогавшую ему запечатлеть содеянное. Свидетельство преступления находит действующий персонаж по имени Bobby Cat (англ. bobcat = рысь, также намек на прозвище лондонских полицейских — бобби). Далее игроку предлагается ответить на ряд вопросов, выбирая нужные подсказки; при этом ему придется решать, какие данные запрашивать, у какого провайдера, каким образом и т. п.


Время, которое игрок затратит на получение полезной информации, тоже учитывается и приносит ему дополнительные баллы. Если добиться цели не удалось или процесс затянулся, на экране отображается огненная вспышка, имитирующая взрыв, и игроку предлагают другой сценарий.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru
