



Новая функция Microsoft Edge снижает потребление RAM и CPU

Новая функция Microsoft Edge снижает потребление RAM и CPU

Новая функция Microsoft Edge снижает потребление RAM и CPU

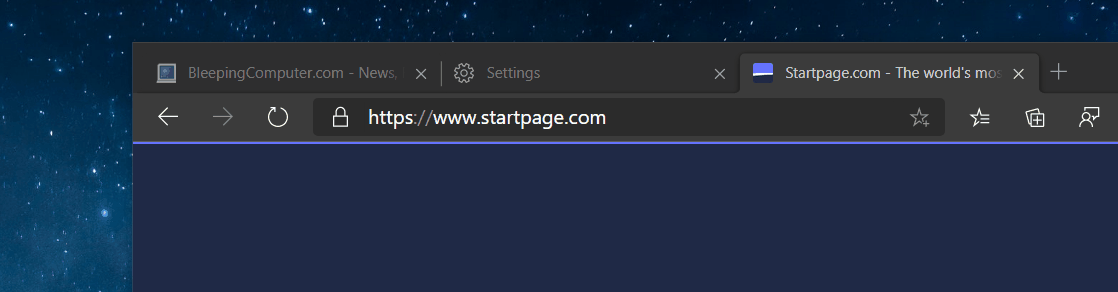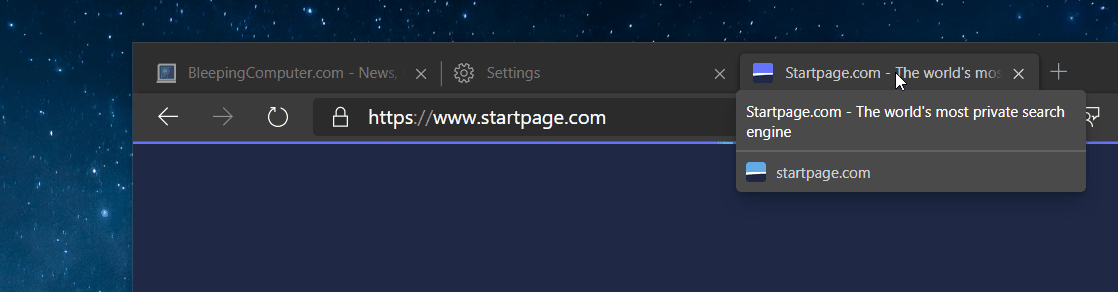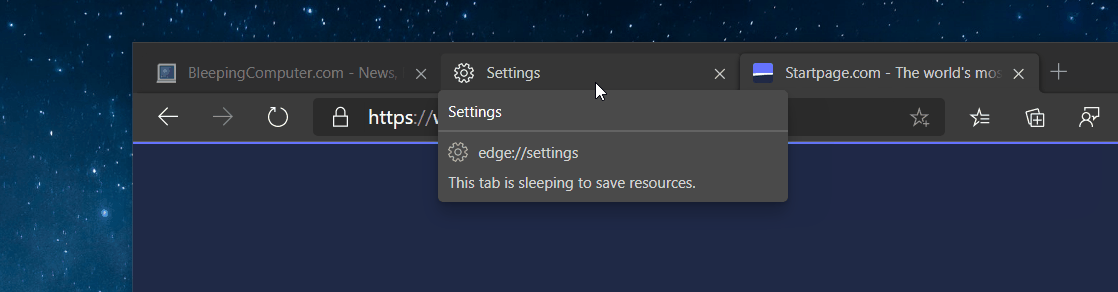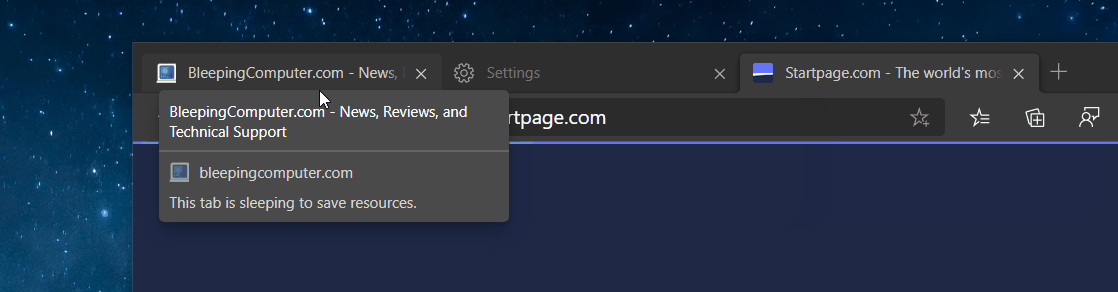
Microsoft задалась целью снизить потребление ресурсов процессора и оперативной памяти в браузере Edge. Для этого разработчики придумали новую функцию под названием «спящие вкладки» (Sleeping Tabs).

Нововведение основано на технологии Chromium, «замораживающей» фоновую активность вкладок (отображение рекламных объявлений, выполнение JavaScript-кода и тому подобное), что должно положительно сказаться на потреблении ресурсов устройства.

При клике на «замороженной» вкладке она не перезагружается, а просто восстанавливает работу контента.

По словам Microsoft, такой подход позволяет Edge снизить использование оперативной памяти на 26%. С потреблением ресурсов CPU показатели ещё лучше — снижается на 29%.


На сегодняшний день вы уже можете попробовать «спящие вкладки», для этого надо в адресной строке ввести Edge://flags и активировать пока экспериментальную функцию «Sleeping Tabs».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru