



Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Winnti атакует разработчиков софта для финансовых организаций из России

Киберпреступная группировка Winnti подключила к атакам новый инструментарий и инфраструктуру, а также переключилась на разработчиков софта для финансовых организаций из России и Германии. Об этом говорит отчёт центра безопасности Positive Technologies — PT Expert Security Center (PT ESC).

Изучая киберугрозы, специалисты PT ESC выявили ранее неизвестный бэкдор xDll и несколько других образцов вредоносных программ. Анализ xDll позволил экспертам Positive Technologies связать его с группировкой Winnti (также известна под именами АРТ41, BARIUM и AXIOM).

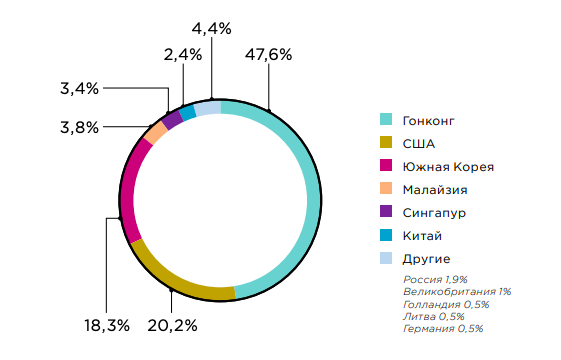
По данным PT ESC, инфраструктура кибергруппы стремительно разрастается. На сегодняшний день исследователи обнаружили 150 IP-адресов командных серверов (C2) и как минимум 147 доменов, связанных с этими адресами. Почти 50% серверов Winnti находятся в Гонконге.


В настоящий момент операторы группировки держат под контролем более 50 компьютеров по всему миру. Среди атакованных компаний специалисты PT Expert Security Center обнаружили пять разработчиков софта для финансовых организаций. Часть этих девелоперов находятся в России.

В связи с этим исследователи предупреждают: в зоне риска находятся организации кредитно-финансовой отрасли и инвестиционные компании.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru