



Фишеры пытаются выкрасть данные банковских карт игроков в Fortnite

Фишеры пытаются выкрасть данные банковских карт игроков в Fortnite

Фишеры пытаются выкрасть данные банковских карт игроков в Fortnite

Злоумышленники запустили фишинговую кампанию, нацеленную на любителей игры Fortnite. В первую очередь киберпреступников интересуют данные банковских карт геймеров.

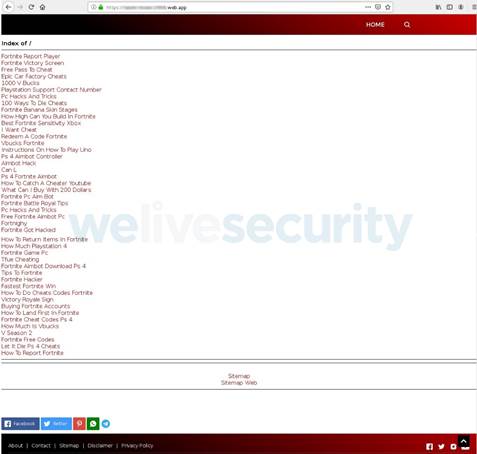
О кампании фишеров рассказали эксперты антивирусного гиганта ESET. Для реализации своей схемы мошенники создали специальный сайт, на котором пользователи видят список из 150 ссылок, связанных с Fortnite.

Каждый из этих URL буквально заманивает игрока, обещая разблокировать оружие или виртуальную валюту V-bucks. Пройдя по такой ссылке, пользователь попадает на веб-страницу с формой ввода электронной почты и пароля.

Все введённые в такую форму данные сразу же попадают в руки киберпреступников.


Сама страница отобразит геймеру видимость подключения к серверу, что позволяет ещё больше запутать невнимательного любителя Fortnite.

Далее жертву попросят ввести полное имя, почтовый индекс и данные карты. Чтобы пользователь охотнее выдал платёжную информацию, злоумышленники используют следующую уловку: говорят, что в некоторых странах не могут распространять контент из-за отсутствия лицензии. При этом мошенники подчёркивают, что никаких операций с картой производить не будут.

Свой фишинговый сайт преступники продвигают через социальные сети и онлайн-форумы. Также он индексируется поисковыми системами.

На прошлой неделе мы писали о заработке киберпреступников, ворующих аккаунты Fortnite. Оказывается, они получают в районе одного миллиона долларов в год.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru