



Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

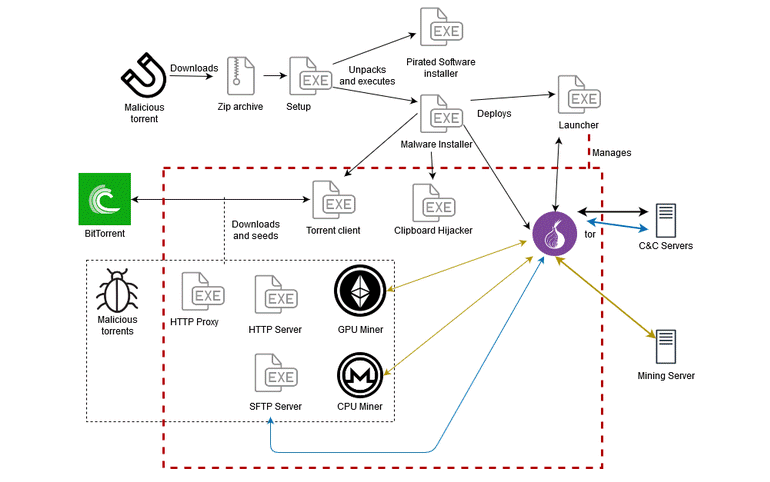
Антивирусная компания ESET опубликовала анализ недавно обнаруженного семейства вредоносных программ для Windows. Получивший имя KryptoCibule вредонос действовал с конца 2018 года, однако эксперты заметили его лишь сейчас.

По словам ESET, KryptoCibule особо опасен для владельцев криптовалюты, поскольку тремя основными функциями зловреда являются:

  1. Установка в систему жертвы криптомайнера.
  2. Кража файлов, связанных с криптокошельками.
  3. Подмена адресов цифровых кошельков в буфере обмена.

Такие функциональные возможности — результат кропотливой работы авторов KryptoCibule. Оказалось, что киберпреступники постепенно добавляли новые функции с момента запуска вредоноса (конец 2018 года).

Как объяснили в ESET, KryptoCibule со временем превратился в сложную киберугрозу со множеством компонентов. Зловред на голову опережает стандартные семейства злонамеренных программ.

В настоящее время KryptoCibule распространяется с помощью торрент-сайтов, на которых можно найти пиратские программы. Это значит, что посетители таких ресурсов, скачивая и устанавливая нужный софт, получают в довесок KryptoCibule.

Вредонос оснащён механизмом, позволяющим ему восстанавливать работу после перезагрузки. Для этого используется запланированное в Windows задание. Также образец использует сеть Tor, чтобы незаметно взаимодействовать с командным сервером (C2). В какой-то момент KryptoCibule может скачать дополнительные модули.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru