



Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Антивирусная компания ESET опубликовала анализ недавно обнаруженного семейства вредоносных программ для Windows. Получивший имя KryptoCibule вредонос действовал с конца 2018 года, однако эксперты заметили его лишь сейчас.

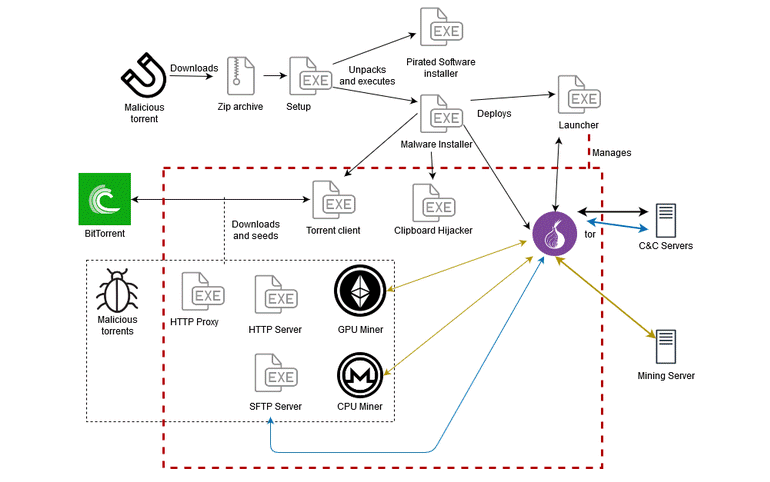
По словам ESET, KryptoCibule особо опасен для владельцев криптовалюты, поскольку тремя основными функциями зловреда являются:

  1. Установка в систему жертвы криптомайнера.
  2. Кража файлов, связанных с криптокошельками.
  3. Подмена адресов цифровых кошельков в буфере обмена.

Такие функциональные возможности — результат кропотливой работы авторов KryptoCibule. Оказалось, что киберпреступники постепенно добавляли новые функции с момента запуска вредоноса (конец 2018 года).

Как объяснили в ESET, KryptoCibule со временем превратился в сложную киберугрозу со множеством компонентов. Зловред на голову опережает стандартные семейства злонамеренных программ.

В настоящее время KryptoCibule распространяется с помощью торрент-сайтов, на которых можно найти пиратские программы. Это значит, что посетители таких ресурсов, скачивая и устанавливая нужный софт, получают в довесок KryptoCibule.

Вредонос оснащён механизмом, позволяющим ему восстанавливать работу после перезагрузки. Для этого используется запланированное в Windows задание. Также образец использует сеть Tor, чтобы незаметно взаимодействовать с командным сервером (C2). В какой-то момент KryptoCibule может скачать дополнительные модули.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru