



В Сети нашли незащищённый сервер с 350 млн уникальных имейлов

В Сети нашли незащищённый сервер с 350 млн уникальных имейлов

В Сети нашли незащищённый сервер с 350 млн уникальных имейлов

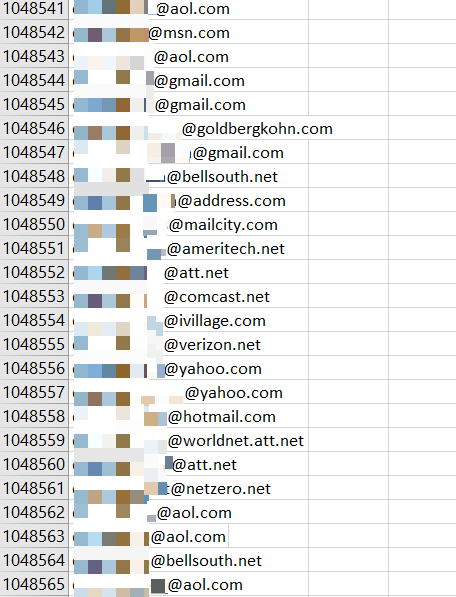
Исследователи обнаружили незащищённый сервер, на котором лежали семь гигабайт незашифрованных файлов. Среди общедоступной информации были 350 миллионов записей с уникальными адресами электронной почты.

Открытые данные обнаружила команда CyberNews, установить владельца сервера на данный момент не удалось. Все незащищённые данные хранились в ведре Amazon S3, любой желающий мог беспрепятственно скачать их.

Всего на сервере Amazon AWS лежали 67 файлов. 14 из которых были хешированными. Однако исследователи нашли семь полностью открытых CSV-файлов. В них содержались 50 млн записей уникальных адресов электронной почты, принадлежащих, вероятно, американским пользователям.


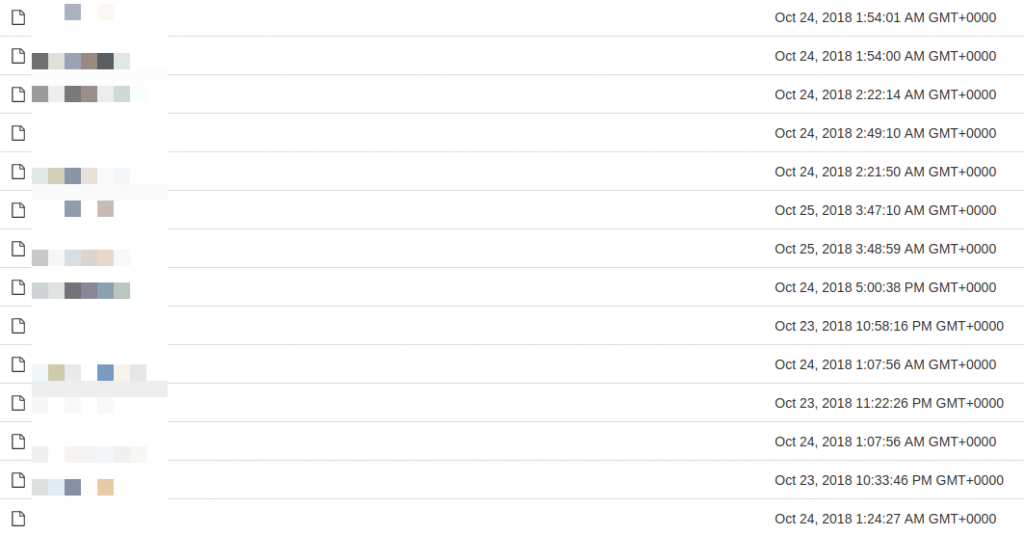
В общей сложности в файлах можно было найти 350 миллионов имейлов, как в хешированном, так и в открытом виде. Если отталкиваться от временных меток на сервере, некто заливал файлы в ведро поэтапно: сначала хешированные, в самом конце — открытые.


Специалисты предполагают, что неизвестный владелец сервера взял все данные на чёрных онлайн-рынках ещё в октябре 2018 года. Пока непонятно, поучили ли другие киберпреступники доступ к этой информации.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru