



Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

В первой половине 2020 года часть киберпреступных группировок, распространяющих программы-вымогатели, эксплуатировали уязвимости в VPN-сервисах Citrix и Pulse Secure. Однако большинство атак шифровальщиков увенчались успехом благодаря скомпрометированным RDP-точкам.

В целом корпоративный сектор серьёзно пострадал от вымогателей в первой половине 2020 года. Анализируя подобные кампании, эксперты выявили несколько рабочих и излюбленных злоумышленниками векторов атаки.

В тройку вошли незащищённые конечные точки RDP, фишинг посредством электронной почты и корпоративные VPN-сервисы, в которых тоже часто находят уязвимости.

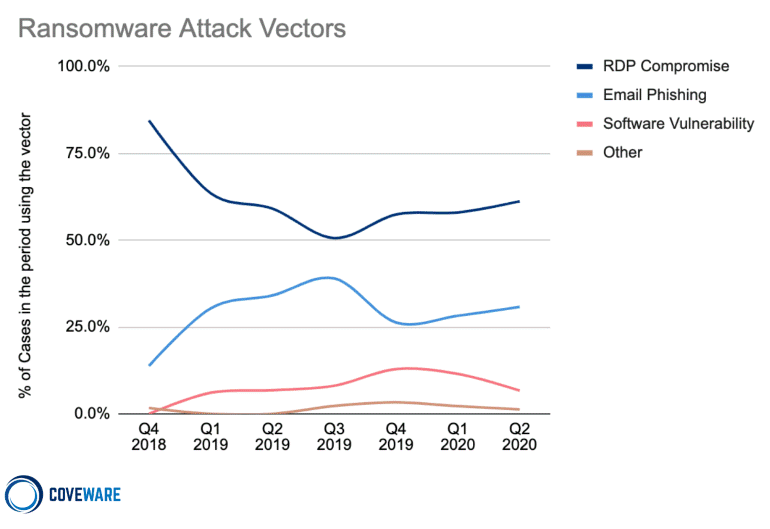
Первое место уверенно держит RDP. К такому заключению пришли специалисты сразу нескольких серьёзных компаний: Coveware, Emsisoft и Recorded Future.

Например, Coveware представила инфографику, на которой отчётливо видно, насколько вектор в лице RDP опережает другие лазейки для операторов шифровальщиков.


Основная причина популярности RDP у преступников, по мнению экспертов, объясняется переходом от атак обычных пользователей к серьёзным операциям против корпоративного сектора.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru