



Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

Операторы шифровальщиков любят баги в VPN, но RDP держит первое место

В первой половине 2020 года часть киберпреступных группировок, распространяющих программы-вымогатели, эксплуатировали уязвимости в VPN-сервисах Citrix и Pulse Secure. Однако большинство атак шифровальщиков увенчались успехом благодаря скомпрометированным RDP-точкам.

В целом корпоративный сектор серьёзно пострадал от вымогателей в первой половине 2020 года. Анализируя подобные кампании, эксперты выявили несколько рабочих и излюбленных злоумышленниками векторов атаки.

В тройку вошли незащищённые конечные точки RDP, фишинг посредством электронной почты и корпоративные VPN-сервисы, в которых тоже часто находят уязвимости.

Первое место уверенно держит RDP. К такому заключению пришли специалисты сразу нескольких серьёзных компаний: Coveware, Emsisoft и Recorded Future.

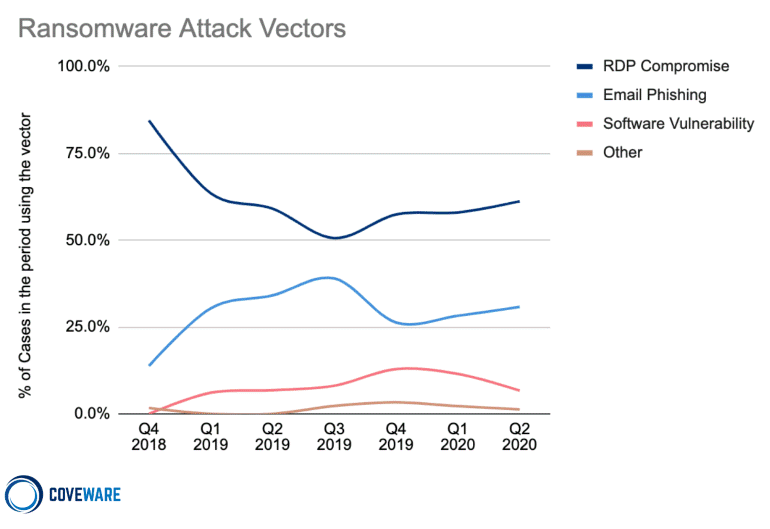
Например, Coveware представила инфографику, на которой отчётливо видно, насколько вектор в лице RDP опережает другие лазейки для операторов шифровальщиков.


Основная причина популярности RDP у преступников, по мнению экспертов, объясняется переходом от атак обычных пользователей к серьёзным операциям против корпоративного сектора.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru