



Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

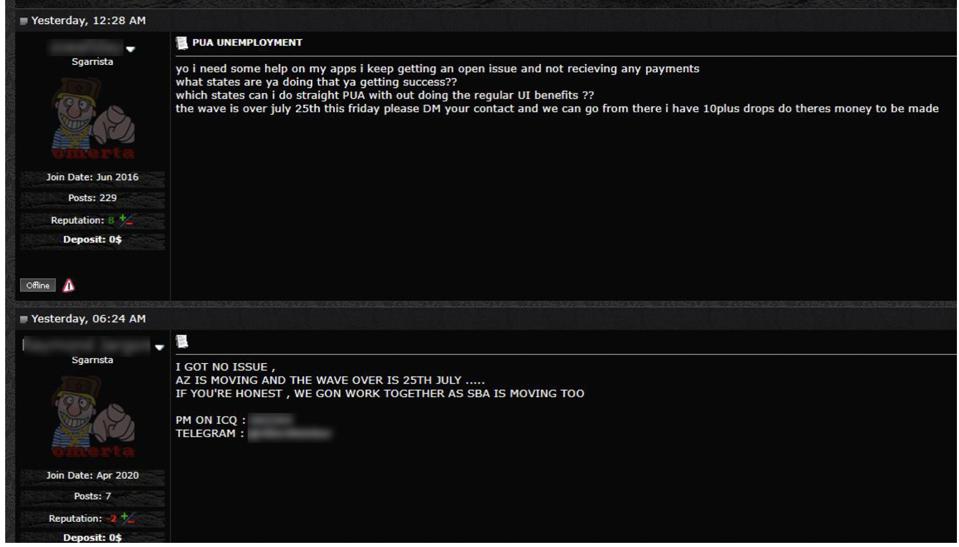
Компания IntSights, занимающаяся анализом киберугроз, рассказала о мошеннических схемах, с помощью которых участники русскоговорящих форумов в дарквебе крадут личности граждан США и пытаются получить за них пособия по безработице.

Не совсем понятно, почему эксперты IntSights выделили именно российские форумы. В их отчёте прямым текстом указывается, что такие же операции проводят нигерийские, европейские и американские киберпреступники.

Описанная исследователями схема крайне проста: условный мошенник подаёт заявление на получение выплат по безработице от имени либо реального гражданина, либо выдуманного (комбинация настоящих и фейковых данных).

«Лицо, от которого подаётся заявление, даже может не подходить для этого по статусу. Мы лично наблюдали, как такое проворачивали от имени генеральных директоров крупных организаций», — описывает схему один из специалистов IntSights.

После этого злоумышленники указывают свою карту для получения пособий, параллельно обсуждая на форумах нюансы кампаний.


В IntSights пояснили, что на руку преступникам играет сложная ситуация с безработицей граждан США. Центры льгот просто завалены заявлениями и просьбами.

Активные участники русскоговорящих дарквеб-форумов, по словам экспертов, даже нанимают мужчин и женщин для прозвона кол-центров. После получения денег они конвертируют их в биткоины или переводят на офшорные аккаунты.

Кроме того, на вышеупомянутых российских форумах мошенники делятся советами по покупке цифровых личностей.

«Русскоговорящие форумы настолько масштабны в киберпреступном смысле, что начинающий мошенник может купить там всё, что угодно», — предупреждают в IntSights.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru