



Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

Российский дарквеб обвиняют в краже пособий по безработице граждан США

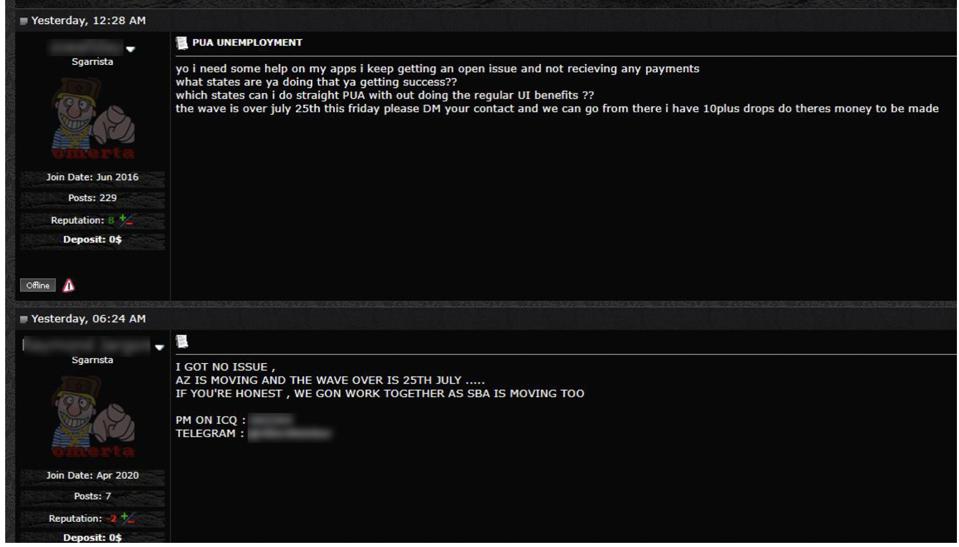
Компания IntSights, занимающаяся анализом киберугроз, рассказала о мошеннических схемах, с помощью которых участники русскоговорящих форумов в дарквебе крадут личности граждан США и пытаются получить за них пособия по безработице.

Не совсем понятно, почему эксперты IntSights выделили именно российские форумы. В их отчёте прямым текстом указывается, что такие же операции проводят нигерийские, европейские и американские киберпреступники.

Описанная исследователями схема крайне проста: условный мошенник подаёт заявление на получение выплат по безработице от имени либо реального гражданина, либо выдуманного (комбинация настоящих и фейковых данных).

«Лицо, от которого подаётся заявление, даже может не подходить для этого по статусу. Мы лично наблюдали, как такое проворачивали от имени генеральных директоров крупных организаций», — описывает схему один из специалистов IntSights.

После этого злоумышленники указывают свою карту для получения пособий, параллельно обсуждая на форумах нюансы кампаний.


В IntSights пояснили, что на руку преступникам играет сложная ситуация с безработицей граждан США. Центры льгот просто завалены заявлениями и просьбами.

Активные участники русскоговорящих дарквеб-форумов, по словам экспертов, даже нанимают мужчин и женщин для прозвона кол-центров. После получения денег они конвертируют их в биткоины или переводят на офшорные аккаунты.

Кроме того, на вышеупомянутых российских форумах мошенники делятся советами по покупке цифровых личностей.

«Русскоговорящие форумы настолько масштабны в киберпреступном смысле, что начинающий мошенник может купить там всё, что угодно», — предупреждают в IntSights.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru