



Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

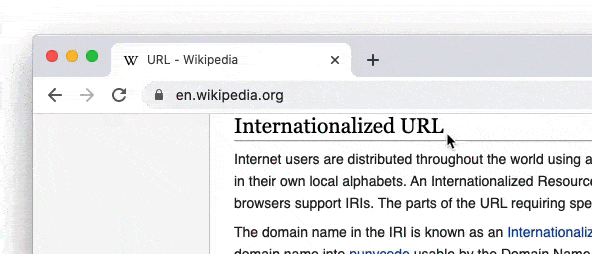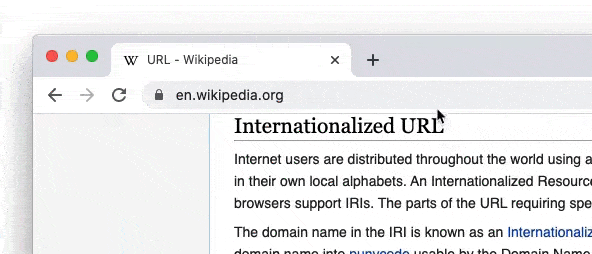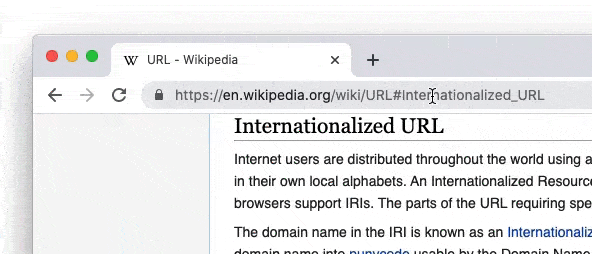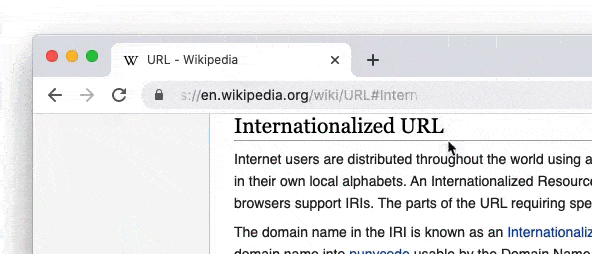
Google тестирует иной подход к работе адресной строки браузера Chrome. Разработчики хотят отображать только имена доменов, а не полный URL (как сейчас). Есть мнение, что эти изменения помогут защитить пользователей от мошенничества и фишинга.

В итоге переосмысленная адресная строка браузера может появиться с выходом Chrome 86.

Имена доменов и URL — пожалуй, это самые очевидные индикаторы, которые могут многое поведать внимательному пользователю. Не зря многие киберпреступники всё искуснее подделывают ссылки и маскируют настоящий адрес страницы.

Но вот людей, которые не привыкли обращать внимание на подобное, злоумышленники могут ввести в заблуждение URL вида twittter.com, sberbank.sign-in.info, secure-gmail.com и тому подобными.

Уже сегодня отдельные браузеры (тот же Safari) отображают в адресной строке исключительно доменное имя. Во-первых, это выглядит аккуратнее, во-вторых — делает различные мошеннические манипуляции более очевидными.

Например, если вы привыкли видеть в адресной строке «facebook.com», то наверняка заподозрите что-то, когда там появится «facebook.com.money.biz.scam.inc».

Первым шагом новая функция Chrome станет доступна случайному набору пользователей — Google хочет посмотреть, насколько полезным будет нововведение.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru