



Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

Google Chrome выведет фишинг на чистую воду с помощью адресной строки

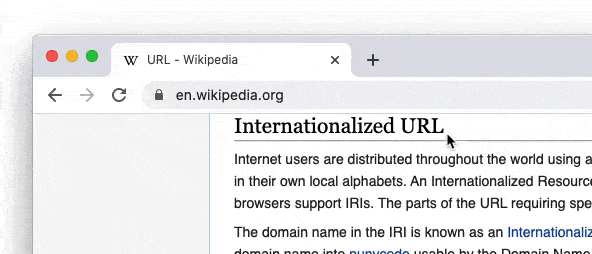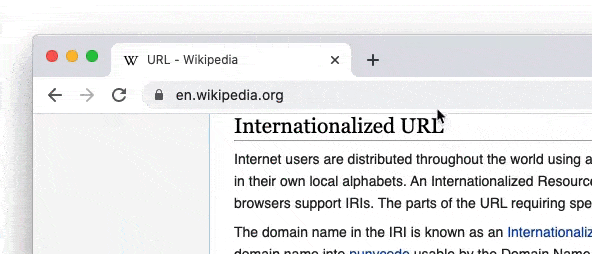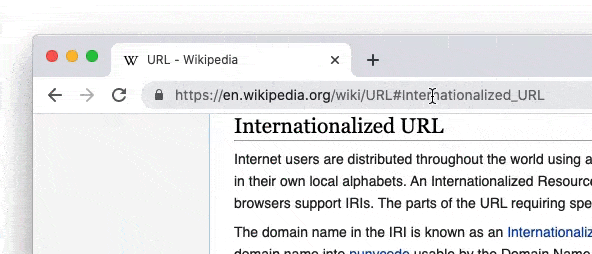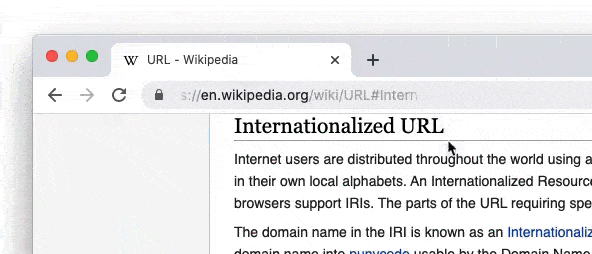
Google тестирует иной подход к работе адресной строки браузера Chrome. Разработчики хотят отображать только имена доменов, а не полный URL (как сейчас). Есть мнение, что эти изменения помогут защитить пользователей от мошенничества и фишинга.

В итоге переосмысленная адресная строка браузера может появиться с выходом Chrome 86.

Имена доменов и URL — пожалуй, это самые очевидные индикаторы, которые могут многое поведать внимательному пользователю. Не зря многие киберпреступники всё искуснее подделывают ссылки и маскируют настоящий адрес страницы.

Но вот людей, которые не привыкли обращать внимание на подобное, злоумышленники могут ввести в заблуждение URL вида twittter.com, sberbank.sign-in.info, secure-gmail.com и тому подобными.

Уже сегодня отдельные браузеры (тот же Safari) отображают в адресной строке исключительно доменное имя. Во-первых, это выглядит аккуратнее, во-вторых — делает различные мошеннические манипуляции более очевидными.

Например, если вы привыкли видеть в адресной строке «facebook.com», то наверняка заподозрите что-то, когда там появится «facebook.com.money.biz.scam.inc».

Первым шагом новая функция Chrome станет доступна случайному набору пользователей — Google хочет посмотреть, насколько полезным будет нововведение.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru