



Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Киберпреступная группировка Lazarus, спонсируемая властями Северной Кореи, разработала программу-вымогатель VHD. По словам «Лаборатории Касперского», операторы активно используют новый инструмент в атаках на организации.

Образцы VHD попадались исследователям в период с марта по май 2020 года, когда проходили расследования киберинцидентов. Шифровальщика запускали в сеть с помощью брутфорса SMB и вредоносного фреймворка MATA.

«По функциональным возможностям VHD мало чем отличается от других семейств вымогателей. Он пробирается через все подключённые к компьютеру жертвы устройства, шифрует файлы и удаляет все директории System Volume Information», — пишут специалисты «Лаборатории Касперского».

«Однако вредонос также успешно борется с процессами, которые в теории должны защищать важные файлы от модификации».

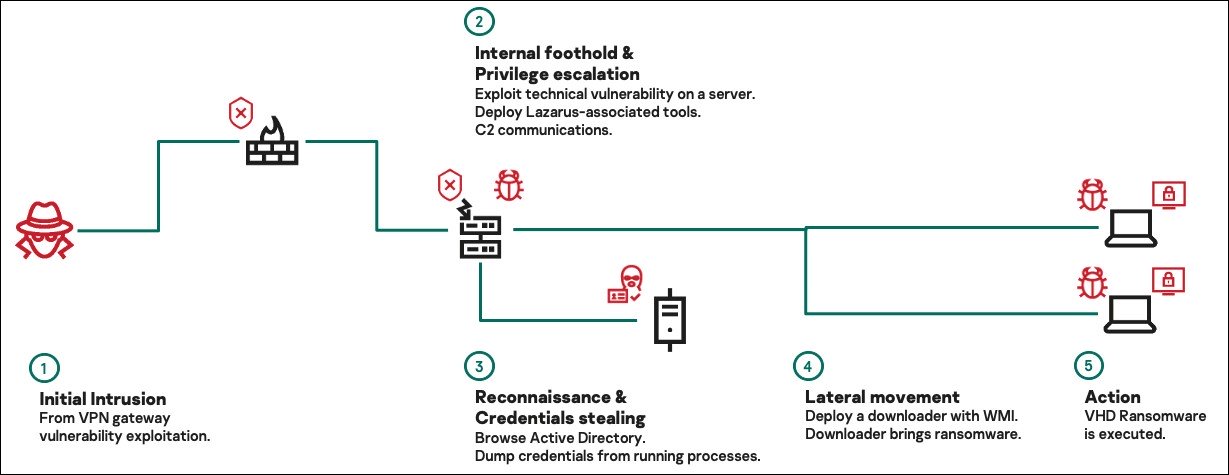
Проанализировав два инцидента, эксперты «Лаборатории Касперского» смогли отследить всю цепочку заражения шифровальщика VHD: первым делом злоумышленники получали доступ к сети жертвы за счёт эксплуатации уязвимостей в VPN-шлюзах, после шло повышение прав и установка бэкдора.


«Лаборатория Касперского» смогла связать атаки VHD с группой Lazarus, основываясь на используемых в операциях инструментах.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru