



Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Бессмысленная и беспощадная Chromium-версия браузера Microsoft Edge устанавливается в Windows 10 через Windows Update. В этом случае удалить интернет-обозреватель стандартными методами не получится. Тем не менее деинсталлировать навязчивую программу можно с помощью командной строки.

В мае пользователи выяснили, что новая версия Microsoft Edge устанавливается на компьютеры с Windows 10 2004 посредством обновления под идентификатором KB4559309 (через Windows Update).

После инсталляции операционная система уже не даёт удалить браузер стандартным способом — через установку-удаление программ.

Однако для тех, кого не устраивает такой подход Microsoft, специалисты Deskmodder.de нашли способ деинсталлировать навязанный браузер. Приводим инструкцию здесь:

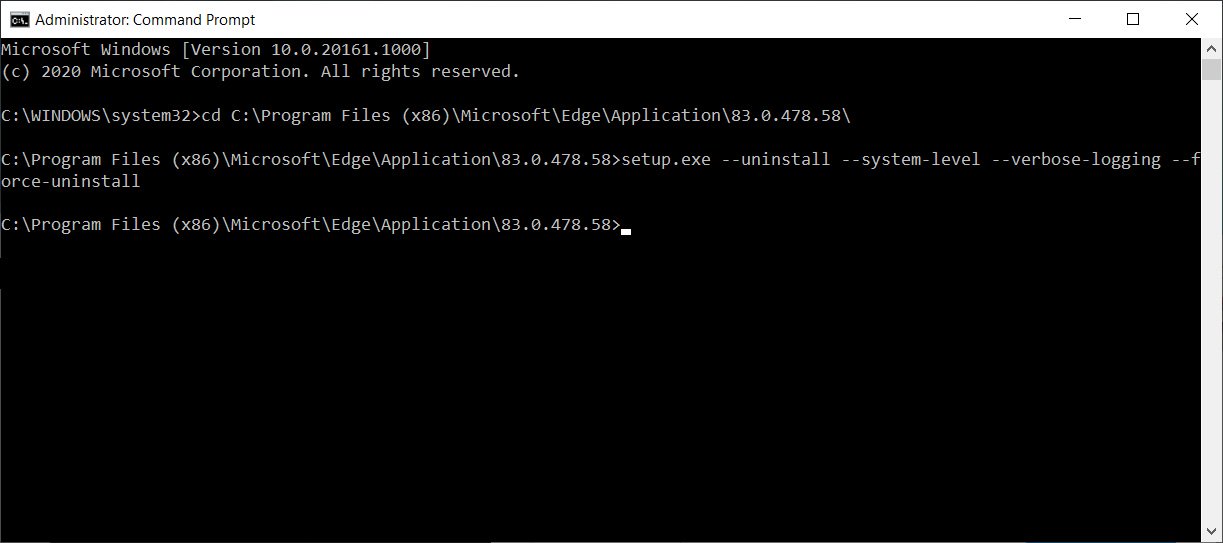
  1. Запускаем командную строку с правами администратора.
  2. Используем команду CD для перехода в директорию с установленным Microsoft Edge. Как правило, браузер располагается в C:\Program Files (x86)\Microsoft\Edge\Application\[номер версии]. Пример — C:\Program Files (x86)\Microsoft\Edge\Application\83.0.478.58\.
  3. После этого надо ввести команду, которая удалит новый Edge и установит классический:
    setup.exe --uninstall --system-level --verbose-logging --force-uninstall
  4. Закрываем командную строку.

После вышеописанных действий у вас должен появиться доступ к классической версии Microsoft Edge. К слову, в последнее время поведение Microsoft Edge всё больше напоминает адваре или программу-вымогатель.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru