



Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Инструкция: как удалить неудаляемый Microsoft Edge в Windows 10

Бессмысленная и беспощадная Chromium-версия браузера Microsoft Edge устанавливается в Windows 10 через Windows Update. В этом случае удалить интернет-обозреватель стандартными методами не получится. Тем не менее деинсталлировать навязчивую программу можно с помощью командной строки.

В мае пользователи выяснили, что новая версия Microsoft Edge устанавливается на компьютеры с Windows 10 2004 посредством обновления под идентификатором KB4559309 (через Windows Update).

После инсталляции операционная система уже не даёт удалить браузер стандартным способом — через установку-удаление программ.

Однако для тех, кого не устраивает такой подход Microsoft, специалисты Deskmodder.de нашли способ деинсталлировать навязанный браузер. Приводим инструкцию здесь:

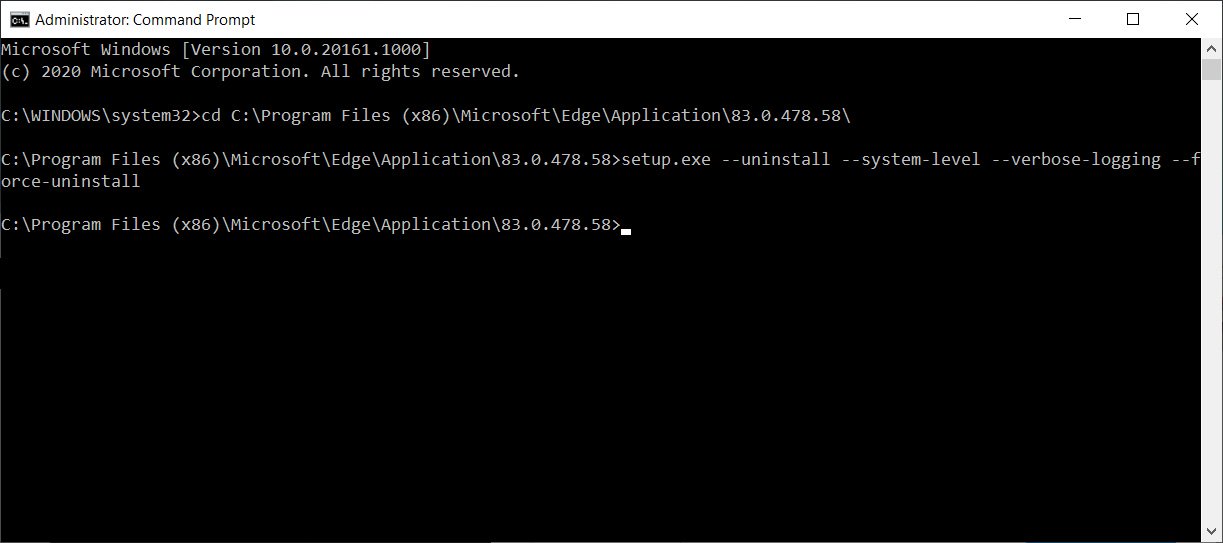
  1. Запускаем командную строку с правами администратора.
  2. Используем команду CD для перехода в директорию с установленным Microsoft Edge. Как правило, браузер располагается в C:\Program Files (x86)\Microsoft\Edge\Application\[номер версии]. Пример — C:\Program Files (x86)\Microsoft\Edge\Application\83.0.478.58\.
  3. После этого надо ввести команду, которая удалит новый Edge и установит классический:
    setup.exe --uninstall --system-level --verbose-logging --force-uninstall
  4. Закрываем командную строку.

После вышеописанных действий у вас должен появиться доступ к классической версии Microsoft Edge. К слову, в последнее время поведение Microsoft Edge всё больше напоминает адваре или программу-вымогатель.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru