



WWDC 2020: Apple укрепит конфиденциальность пользователей iOS и macOS

WWDC 2020: Apple укрепит конфиденциальность пользователей iOS и macOS

WWDC 2020: Apple укрепит конфиденциальность пользователей iOS и macOS

Вчера вечером прошло ежегодное мероприятие Apple — WWDC 2020, однако на этот раз его впервые представили в онлайн-формате. Помимо новых версий операционных систем, готовящихся к выходу, корпорация рассказала и о нововведениях по части обеспечения безопасности и конфиденциальности пользователей.

Изменения затронут пользователей мобильной операционной системы iOS, а также десктопной macOS. Основной упор разработчики сделали на противодействии навязчивым рекламным кампаниям.

В общей сложности купертиновцы представили три основные функции, призванные существенно затруднить агрессивным рекламодателям отслеживать пользователей.

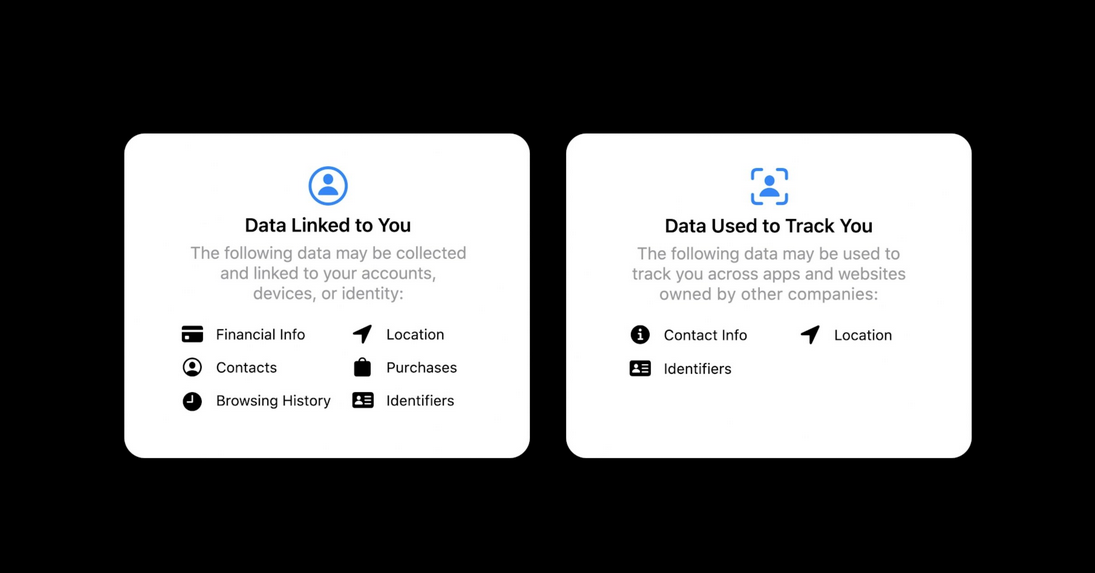
Наиболее важное нововведение касается уведомлений об использовании данных. По словам Apple, новая система, реализованная в пользовательском интерфейсе, в очень доступном виде предоставит людям информацию о том, какие именно данные использует то или иное приложение.

Помимо этого, каждая программа должна будет чётко обозначить те типы информации, которые она использует для отслеживания действий пользователя в Сети.

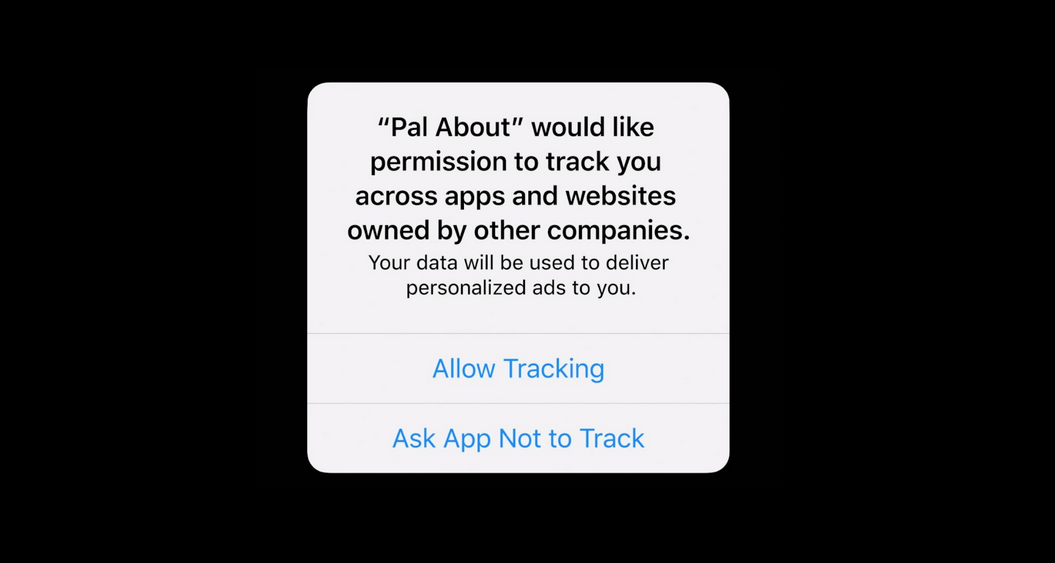
Также представители Apple объяснили, что в новой версии iOS разработчикам отдельных приложений необходимо будет запрашивать у пользователей доступ. Речь идёт о софте с функциями кросс-программного отслеживания.

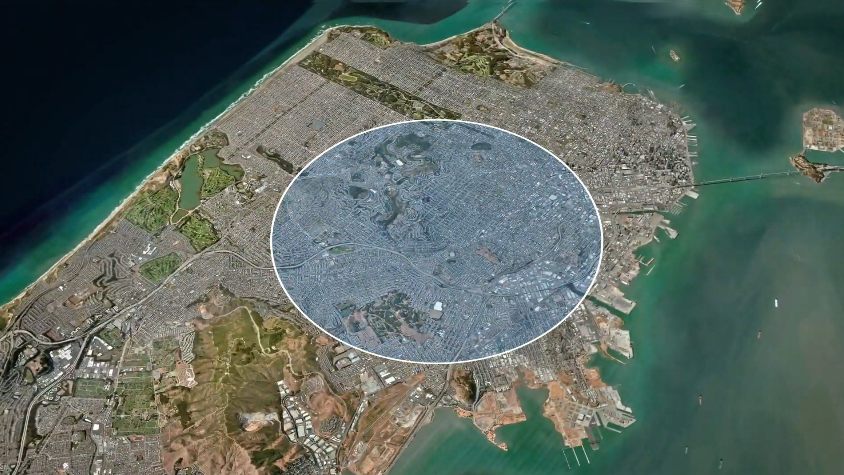
Последнее нововведение — расшаривание «прокси-геолокации» вместо точных координат. Эта функция позволит использовать приложения, отслеживающие местоположение, но при этом не делиться конкретными координатами.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru