



Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Немецкие и голландские исследователи изучили методы противодействия DDoS-атакам и последствия ликвидации ботнетов. В результате специалисты пришли к выводу, что действия правоохранительных органов зачастую неэффективны.

Вместо того чтобы подавлять операторов DDoS, разрушая инфраструктуру злоумышленников, правоохранители должны сосредоточиться на патчинге уязвимых систем, считают эксперты.

Звучит действительно логично, учитывая, что содержащие уязвимости системы являются первопричиной DDoS-атак.

За время исследования специалисты проанализировали рынок DDoS-услуг и последствия принятых правоохранительными органами мер. Напомним, что американские и европейские спецслужбы ликвидировали в общей сложности 15 крупных сервисов «DDoS-for-hire», позволяющих заказывать атаки такого класса.

«Ликвидация подобных сервисов сразу же снижала напор DDoS-трафика. Однако никакого существенного воздействия на трафик DDoS, доходящий до жертв, действия правоохранителей не оказали. Ощутимого сокращения числа атак также не произошло», — пишут исследователи.

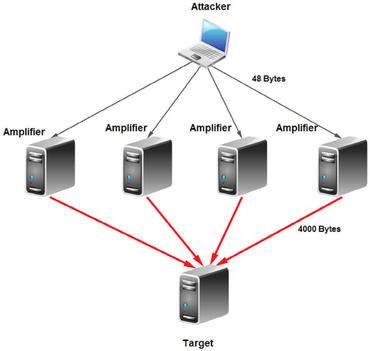
Другими словами, снижалась лишь мощность кибератак, поскольку трафик не доходил до серверов-рефлекторов. Такие серверы злоумышленники используют для «отражения» трафика, а если на них запущен уязвимый протокол, они могут служить и усилителями мощности DDoS.

Таким образом, исследователи сделали вывод, что для эффективного противостояния DDoS-атакам следует в первую очередь сократить количество доступных уязвимых серверов.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru