




Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Как выяснили аналитики института CyLab, специализирующиеся на конфиденциальности и безопасности, лишь треть пользователей меняет свои пароли после официальных сообщений об утечке данных.

Свои выводы исследователи строили не на результатах опросов (как это обычно бывает), а на подлинном веб-трафике конкретных пользователей Сети. Свой отчёт специалисты представили в рамках IEEE 2020 Workshop on Technology and Consumer Protection.

В сборе реального трафика принимали участие аналитики Security Behavior Observatory (SBO), задача которых была собрать полную историю браузеров добровольно подписавшихся на это пользователей.

В результате удалось вычленить и проанализировать данные, полученные с 249 компьютеров добровольцев. Информация собиралась с января 2017 года по декабрь 2018-го. Помимо самого трафика, анализировались и сохранённые в браузерах пароли, которые пользователи ежедневно используют для аутентификации.

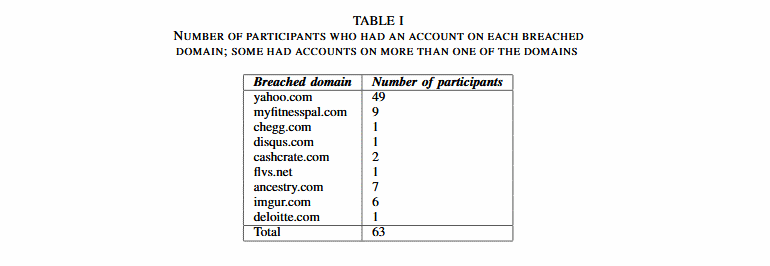
Из 249 добровольцев 63 в той или иной степени были затронуты утечками. При этом площадки, ставшие жертвами подобных киберинцидентов, официально уведомляли об утечке.

Исследование (PDF) CyLab показало, что 33% (21 из 63) юзеров проследовали на скомпрометированные площадки и поменяли пароли от своих аккаунтов. Из этих 21 сознательных пользователей лишь 15 сменили пароли в течение трёх месяцев.

Однако и здесь есть свои нюансы: всего 9 пользователей, понимающих опасность утечки, выбрали стойкие пароли. Остальные же установили слабые учётные данные.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru