



Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Специалисты компании Group-IB проанализировали деятельность программ-вымогателей и рассказали, какие изменения претерпел этот класс вредоносов за год. Учитывая, что шифровальщики на сегодняшний день являются одной из самых серьёзных угроз, цифры из отчёта Group-IB действительно поражают.

Аналитики изучили атаки вымогателей, взяв период с 2018 года. За это время операторы ощутимо увеличили сумму выкупа и начали использовать новый подход — кража конфиденциальных файлов.

Согласно отчёту, в 2019 году число атак шифровальщиков выросло на 40%, при этом злоумышленники стали атаковать крупные организации, что привело к увеличению суммы выкупа с $6000 до $84 000. Среди тех, кто требует самые крупные выкупы, исследователи выделили Ryuk и REvil (Sodin, Sodinokibi).

Таким образом, всего за год киберпреступники подняли суммы более чем в десять раз.

В 2020 году сумма выкупа увеличилась ещё больше. Например, исходя из данных компании Coveware, в первом квартале средний выкуп зафиксировался на отметке $111 605.

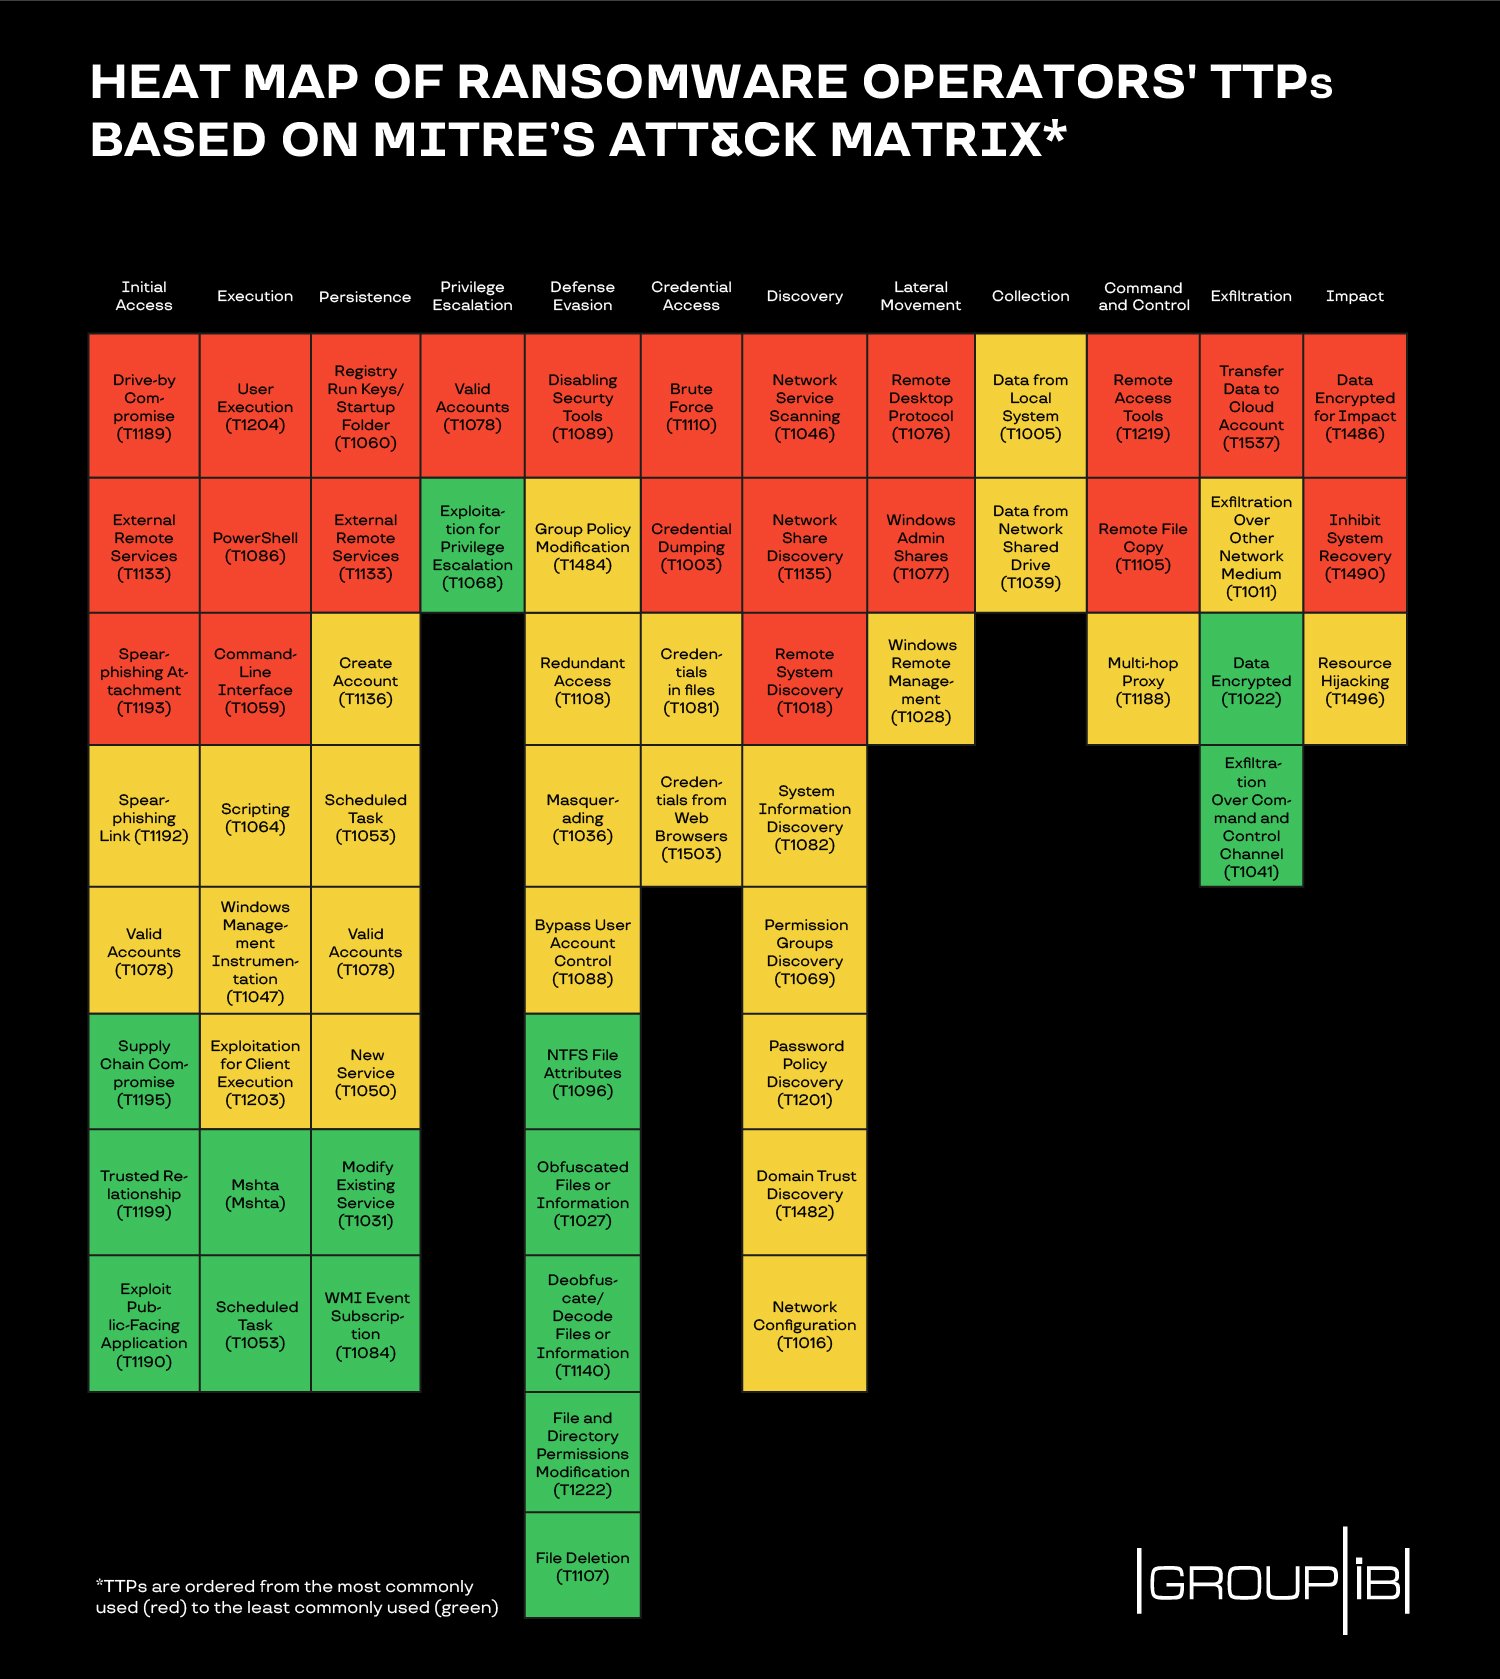
В Group-IB также подчеркнули, что операторы крупных шифровальщиков вроде Ryuk, LockerGoga, REvil, MegaCortex, Maze и Netwalker, как правило, используют банальные методы проникновения в систему жертвы — например, RDP.

Фишинг тоже часто используется в атаках на корпоративные сети, за этим методом стоят известные вредоносные программы Emotet, Trickbot (Ryuk) и QakBot (ProLock, MegaCortex). Помимо этого, преступники не брезгуют эксплуатировать уязвимости в WebLogic Server (CVE-2019-2725) и Pulse Secure VPN (CVE-2019-11510).

Ну и, конечно, нельзя не вспомнить новый принцип операторов вымогателей — угрожать сливом важных данных. Злоумышленники заходят сразу с двух сторон: требуют деньги за возврат файлов, а если есть резервная копия, угрожают опубликовать их в Сети.

Здесь в пример можно привести деятельность REvil (Sodinokibi). Сначала группировка, стоящая за этим вредоносом, угрожала опубликовать «грязное бельё» Трампа. А потом взялась за Мадонну.

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru