



Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Операторы шифровальщиков за год увеличили сумму выкупа в 14 раз

Специалисты компании Group-IB проанализировали деятельность программ-вымогателей и рассказали, какие изменения претерпел этот класс вредоносов за год. Учитывая, что шифровальщики на сегодняшний день являются одной из самых серьёзных угроз, цифры из отчёта Group-IB действительно поражают.

Аналитики изучили атаки вымогателей, взяв период с 2018 года. За это время операторы ощутимо увеличили сумму выкупа и начали использовать новый подход — кража конфиденциальных файлов.

Согласно отчёту, в 2019 году число атак шифровальщиков выросло на 40%, при этом злоумышленники стали атаковать крупные организации, что привело к увеличению суммы выкупа с $6000 до $84 000. Среди тех, кто требует самые крупные выкупы, исследователи выделили Ryuk и REvil (Sodin, Sodinokibi).

Таким образом, всего за год киберпреступники подняли суммы более чем в десять раз.

В 2020 году сумма выкупа увеличилась ещё больше. Например, исходя из данных компании Coveware, в первом квартале средний выкуп зафиксировался на отметке $111 605.

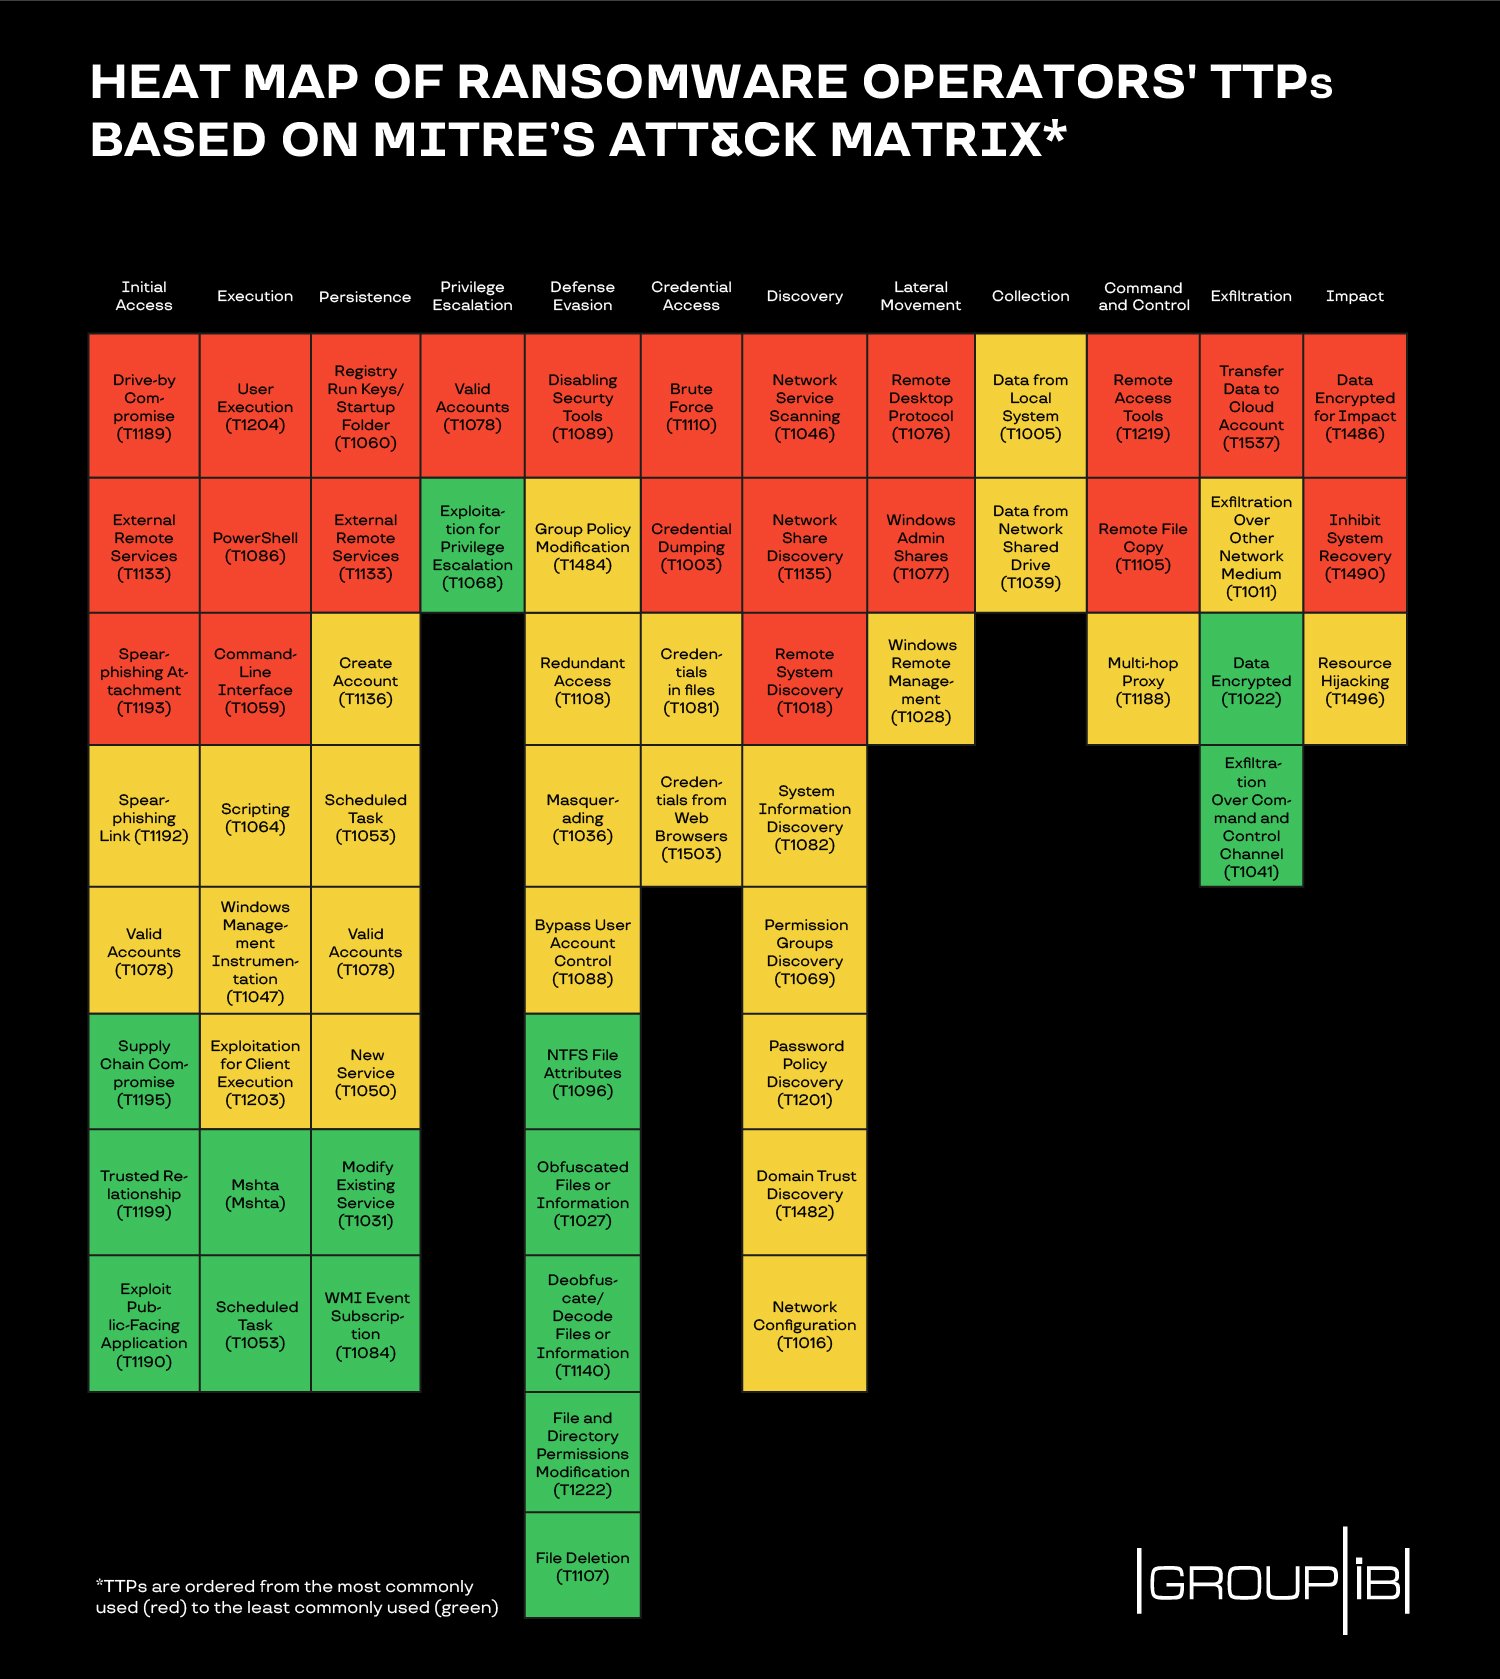
В Group-IB также подчеркнули, что операторы крупных шифровальщиков вроде Ryuk, LockerGoga, REvil, MegaCortex, Maze и Netwalker, как правило, используют банальные методы проникновения в систему жертвы — например, RDP.

Фишинг тоже часто используется в атаках на корпоративные сети, за этим методом стоят известные вредоносные программы Emotet, Trickbot (Ryuk) и QakBot (ProLock, MegaCortex). Помимо этого, преступники не брезгуют эксплуатировать уязвимости в WebLogic Server (CVE-2019-2725) и Pulse Secure VPN (CVE-2019-11510).

Ну и, конечно, нельзя не вспомнить новый принцип операторов вымогателей — угрожать сливом важных данных. Злоумышленники заходят сразу с двух сторон: требуют деньги за возврат файлов, а если есть резервная копия, угрожают опубликовать их в Сети.

Здесь в пример можно привести деятельность REvil (Sodinokibi). Сначала группировка, стоящая за этим вредоносом, угрожала опубликовать «грязное бельё» Трампа. А потом взялась за Мадонну.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru