



Game Mode в Windows 10 приводит к тормозам и просадке FPS в играх

Game Mode в Windows 10 приводит к тормозам и просадке FPS в играх

Game Mode в Windows 10 приводит к тормозам и просадке FPS в играх

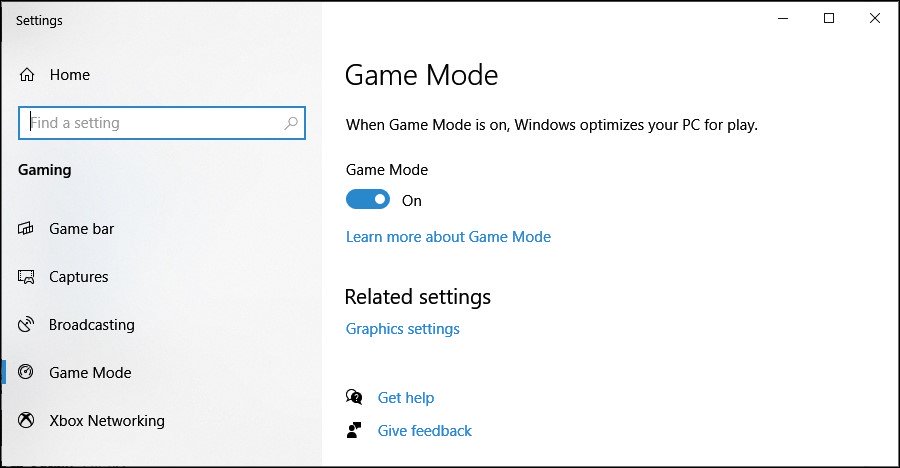
Любители видеоигр пожаловались на функцию Windows 10 Game Mode, основная задача которой — обеспечить игрокам более стабильную кадровую частоту. Вместо этого, согласно многочисленным сообщениям, Game Mode приводит к зависаниям и просадке FPS.

С проблемами столкнулись владельцы видеокарт от AMD и NVIDIA. Как отметили геймеры, серьёзное падение производительности чувствовалось в играх Call of Duty: Warzone, League of Legends, Destiny 2, Terraria.

В настоящее время точно известно, что затронуты видеокарты AMD Radeon RX 580, RX 570, RX 480, R9 290, RX 5700 XT, а также NVIDIA GeForce GTX 1080 Ti, 980, 950M. Согласно ряду жалоб, размещённых на площадке Reddit, при включённой функции Game Mode в системе Windows 10 игры демонстрируют подтормаживание, а FPS падает так, что о комфортной игре не может быть и речи.

По словам Microsoft, Game Mode была разработана с учётом интересов геймеров. Другими словами, основное назначение функции — улучшить игровой опыт за счёт оптимизации ресурсов.

Согласно информации, размещённой на официальном сайте поддержки Xbox, Game Mode по умолчанию активирован на всех устройствах с установленной системой Windows 10. Кроме того, некоторые игры автоматически запускают Game Mode, даже если пользователь выключил её.

На данный момент разработчики не могут предложить патчи для устранения этих проблем.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru