



Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Киберпреступная группировка, занимающаяся целевыми атаками, активно эксплуатирует уже пропатченные уязвимости в браузерах Firefox и Internet Explorer. С помощью этих дыр осуществляются точечные нападения на государственные учреждения Китая и Японии.

Первая уязвимость, получившая идентификатор CVE-2019-17026, затрагивает браузер Firefox. Разработчики Mozilla устранили эту брешь ещё в январе. CVE-2019-17026 затрагивает JIT-компилятор IonMonkey, используемый Firefox для своего движка JavaScript — SpiderMonkey.

Уже в январе злоумышленники использовали эту уязвимость в реальных атаках. Поскольку её статус на тот момент был 0-day, вредоносные кампании несли серьёзную угрозу для пользователей браузера от Mozilla.

Вторая проблема (CVE-2020-0674) также датируется январём, она позволяет атакующим выполнить код удалённо. Microsoft устранила эту брешь в феврале, однако до выхода патча киберпреступники успели провести ряд атак с помощью CVE-2020-0674.

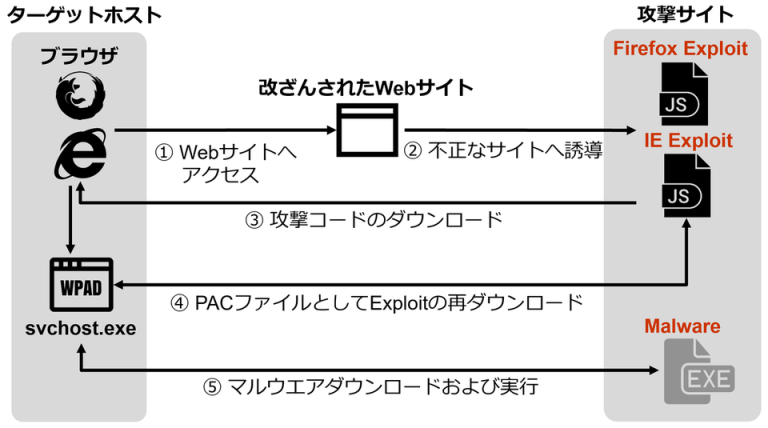
Собрав две вышеупомянутые уязвимости, некая киберпреступная группа начала атаковать госучреждения Китая и Японии. Исследователи в области безопасности предполагают, что за кампанией может стоять группировка DarkHotel (также носит имя APT-C-06).

Японский координационный центр JPCERT опубликовал собственный отчёт, описывающий технические детали последних целевых атак.

«Преступники пытаются заманить жертву на специальный вредоносный сайт. Здесь важно, чтобы цель использовала браузеры Firefox или Internet Explorer. Далее на компьютер загружается вредоносная составляющая в формате PAC», — пишут специалисты JPCERT.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru