



Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Дыры Firefox и Internet Explorer используются в атаках на Китай и Японию

Киберпреступная группировка, занимающаяся целевыми атаками, активно эксплуатирует уже пропатченные уязвимости в браузерах Firefox и Internet Explorer. С помощью этих дыр осуществляются точечные нападения на государственные учреждения Китая и Японии.

Первая уязвимость, получившая идентификатор CVE-2019-17026, затрагивает браузер Firefox. Разработчики Mozilla устранили эту брешь ещё в январе. CVE-2019-17026 затрагивает JIT-компилятор IonMonkey, используемый Firefox для своего движка JavaScript — SpiderMonkey.

Уже в январе злоумышленники использовали эту уязвимость в реальных атаках. Поскольку её статус на тот момент был 0-day, вредоносные кампании несли серьёзную угрозу для пользователей браузера от Mozilla.

Вторая проблема (CVE-2020-0674) также датируется январём, она позволяет атакующим выполнить код удалённо. Microsoft устранила эту брешь в феврале, однако до выхода патча киберпреступники успели провести ряд атак с помощью CVE-2020-0674.

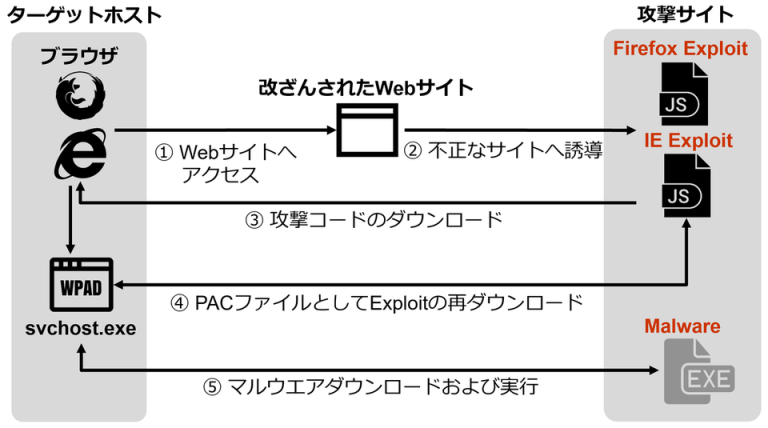
Собрав две вышеупомянутые уязвимости, некая киберпреступная группа начала атаковать госучреждения Китая и Японии. Исследователи в области безопасности предполагают, что за кампанией может стоять группировка DarkHotel (также носит имя APT-C-06).

Японский координационный центр JPCERT опубликовал собственный отчёт, описывающий технические детали последних целевых атак.

«Преступники пытаются заманить жертву на специальный вредоносный сайт. Здесь важно, чтобы цель использовала браузеры Firefox или Internet Explorer. Далее на компьютер загружается вредоносная составляющая в формате PAC», — пишут специалисты JPCERT.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru