



Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Киберпреступная группировка FIN7 атакует организации, отправляя с помощью Почтовой службы США вредоносные USB-накопители. Эти устройства при подключении к компьютеру ведут себя как клавиатура, что позволяет злоумышленникам выполнять команды и устанавливать JavaScript-бэкдор.

О новых атаках сообщили представители ФБР, по словам которых преступники используют вредоносную программу GRIFFON.

Этот формат проникновения на устройства напоминает так называемый «lost USB», используемый пентестерами в своих целях. Об одной из последних атак FIN7 рассказали специалисты компании Trustwave, занимающейся кибербезопасностью.

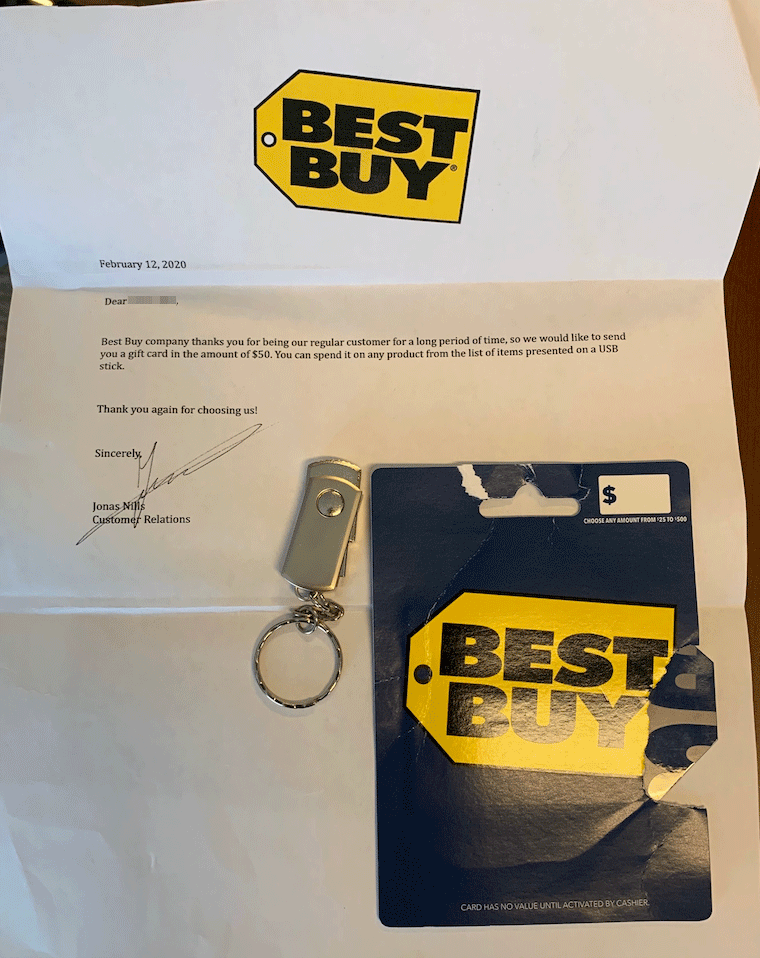
Один из клиентов Trustwave получил посылку якобы от сети магазинов Best Buy, которая предлагала подарочный сертификат на $50 по программе лояльности. В конверте также находилось USB-устройство, на котором должен быть размещён список продуктов, доступных для оплаты вышеупомянутым сертификатом.

Однако, судя по всему, это далеко не единичный случай. ФБР утверждает, что такие посылки получили самые разные организации: ритейл, рестораны, гостиничная сфера.

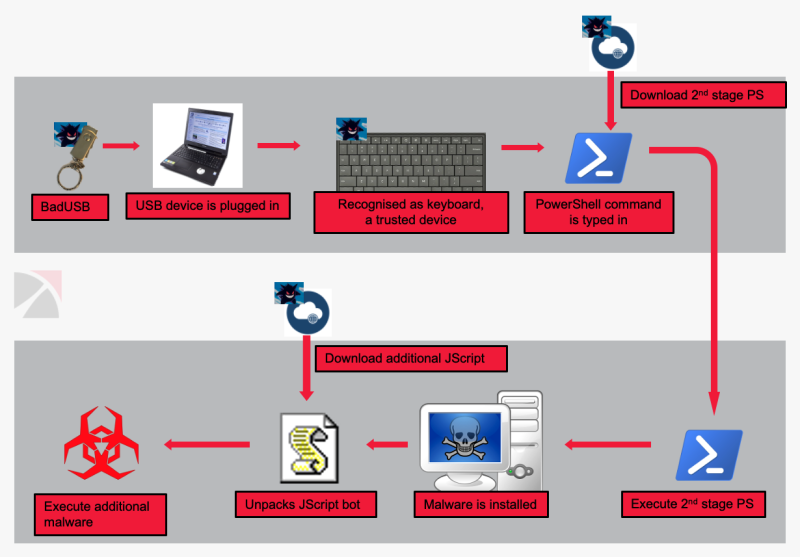
Самая главная составляющая атак — USB-накопитель — способен эмулировать нажатия клавиш клавиатуры. Таким образом, устройство может запускать команды PowerShell, помогающие загрузить вредоносную программу с командного сервера, которым управляют операторы FIN7. По словам ФБР, впоследствии флешка связывается с доменами и IP-адресами в России.

Команда Trustwave представила схему действия вредоносной кампании FIN7:

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru