



Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Киберпреступная группировка FIN7 атакует организации, отправляя с помощью Почтовой службы США вредоносные USB-накопители. Эти устройства при подключении к компьютеру ведут себя как клавиатура, что позволяет злоумышленникам выполнять команды и устанавливать JavaScript-бэкдор.

О новых атаках сообщили представители ФБР, по словам которых преступники используют вредоносную программу GRIFFON.

Этот формат проникновения на устройства напоминает так называемый «lost USB», используемый пентестерами в своих целях. Об одной из последних атак FIN7 рассказали специалисты компании Trustwave, занимающейся кибербезопасностью.

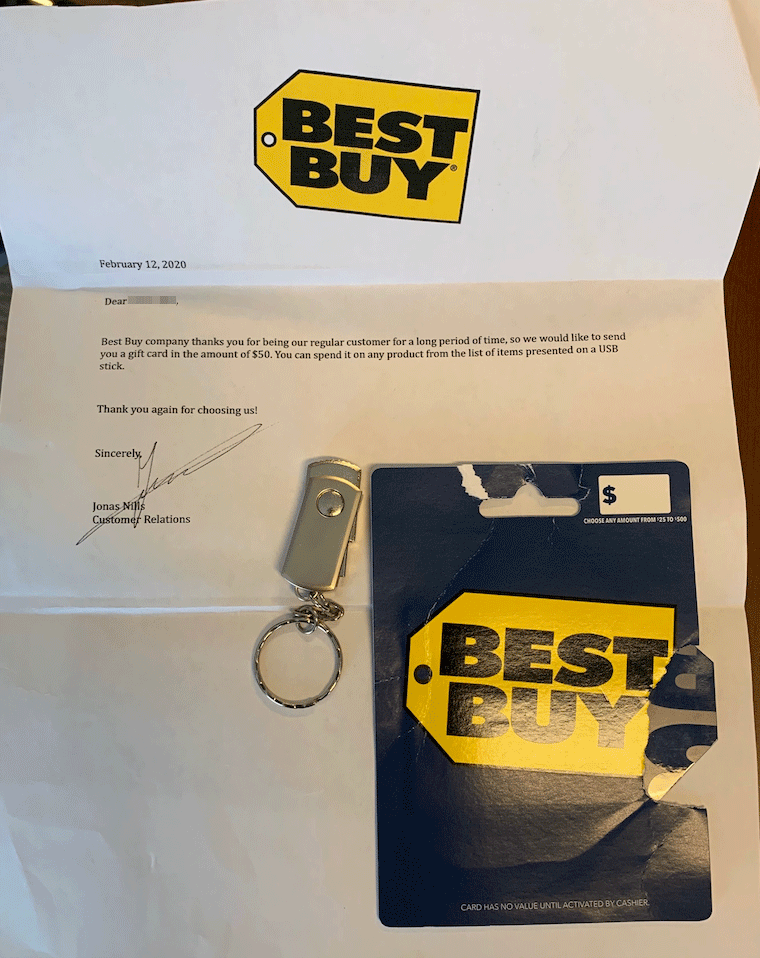
Один из клиентов Trustwave получил посылку якобы от сети магазинов Best Buy, которая предлагала подарочный сертификат на $50 по программе лояльности. В конверте также находилось USB-устройство, на котором должен быть размещён список продуктов, доступных для оплаты вышеупомянутым сертификатом.

Однако, судя по всему, это далеко не единичный случай. ФБР утверждает, что такие посылки получили самые разные организации: ритейл, рестораны, гостиничная сфера.

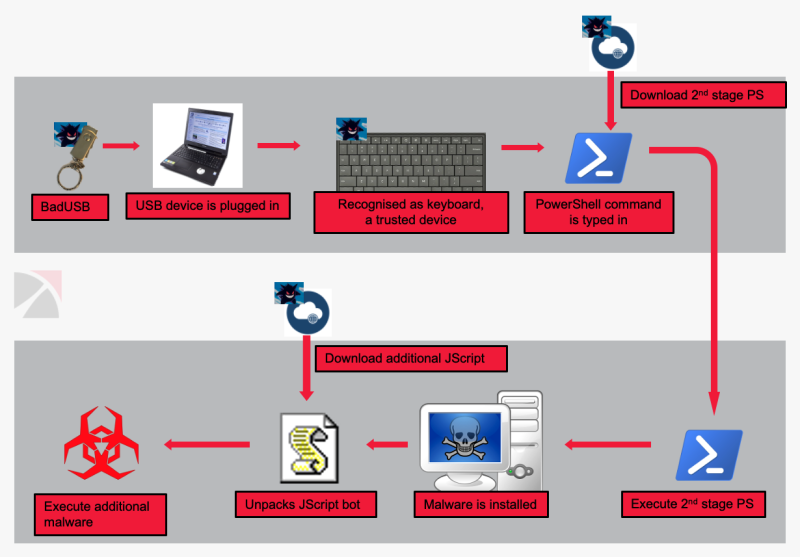
Самая главная составляющая атак — USB-накопитель — способен эмулировать нажатия клавиш клавиатуры. Таким образом, устройство может запускать команды PowerShell, помогающие загрузить вредоносную программу с командного сервера, которым управляют операторы FIN7. По словам ФБР, впоследствии флешка связывается с доменами и IP-адресами в России.

Команда Trustwave представила схему действия вредоносной кампании FIN7:

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru