



Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Киберпреступники переключились на взлом домашних маршрутизаторов, с помощью которых они перенаправляют жертву на вредоносные сайты, где якобы размещена актуальная информация о новом коронавирусе COVID-19.

Попав на такой ресурс, пользователь рискует, поскольку злоумышленники пытаются выкрасть пароли и учётные данные от криптовалютных кошельков.

Как сообщили специалисты антивирусной компании Bitdefender, преступники атакуют маршрутизаторы Linksys. По другой информации, под угрозой также роутеры от D-Link.

Исследователи пока не до конца понимают, как именно злоумышленники взламывают устройства. Одна из версий — атакующие угадывают пароли, защищающие консоль удалённого управления роутеров. Также преступники вполне могут «зайти со стороны» облачных аккаунтов пользователей устройств от Linksys.

Проникнув в систему маршрутизатора, операторы переназначают серверы DNS — в принципе, стандартная техника, позволяющая перенаправить жертву на сайты, распространяющие вредоносные программы или похищающие данные.

При этом злоумышленники придумали интересный метод обхода предупреждений браузеров о недействительном TLS-сертификате. На вредоносных сайтах закрыт порт 443, передающий защищённый протоколом HTTPS трафик. Такой подход заставляет сайты подключаться по HTTP, а браузеры или почтовые клиенты не выводят предупреждений.

В настоящей кампании атакующие используют для редиректа следующие домены:

  • aws.amazon.com
  • goo.gl
  • bit.ly
  • washington.edu
  • imageshack.us
  • ufl.edu
  • disney.com
  • cox.net
  • xhamster.com
  • pubads.g.doubleclick.net
  • tidd.ly
  • redditblog.com
  • fiddler2.com
  • winimage.com

Злонамеренные IP-адреса — 109.234.35.230 и 94.103.82.249.

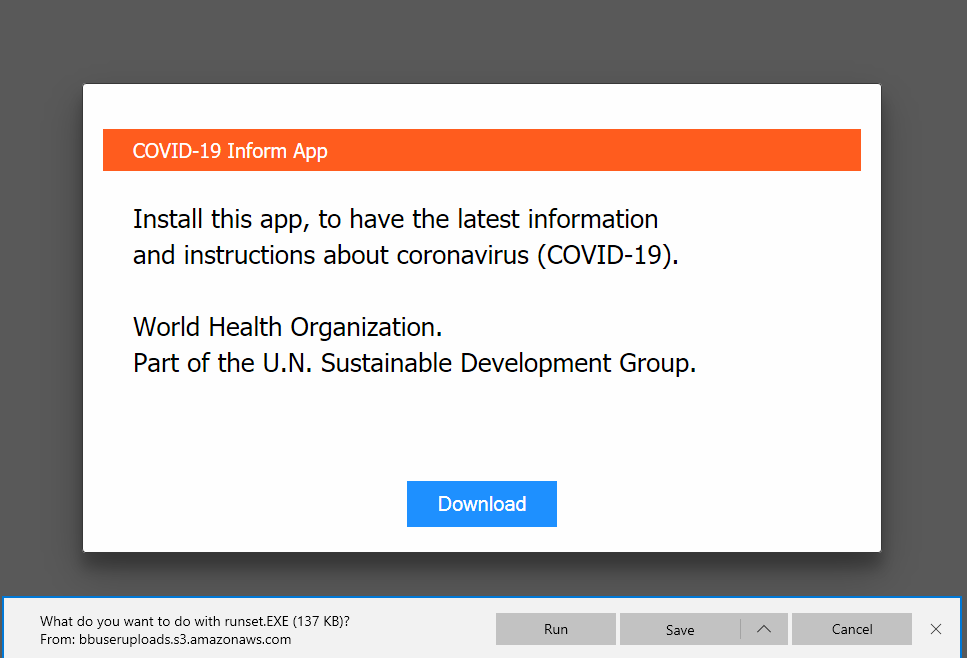
Зайдя на сайт киберпреступников, можно увидеть, что там предлагают скачать специальное приложение, которое снабдит пользователя актуальной информацией о распространении нового коронавируса, а также даст рекомендации и инструкции.

На деле же пользователь установить себе в систему вредоносную программу Oski.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru