



Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Компания Avast отключила один из основных компонентов своего антивирусного движка. Причиной послужила серьёзная уязвимость, позволяющая киберпреступникам проникнуть в системы пользователей.

Проблему безопасности обнаружил известный исследователь в области кибербезопасности из компании Google Тэвис Орманди.

По словам специалиста, брешь затрагивает движок JavaScript, который является внутренним компонентом антивируса Avast. Этот движок используется для анализа JavaScript-кода, чтобы защитить пользователей от вредоносов до того, как они отработают в браузерах и email-клиентах.

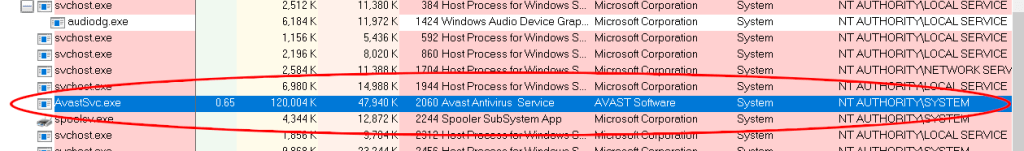
Орманди подчеркнул, что фактически уязвимость затрагивает основной процесс антивируса — AvastSvc.exe, запущенный с правами SYSTEM. Этот процесс загружает движок, в задачи которого входит анализ сетевого трафика.

«Любая уязвимость в этом процессе будет расцениваться как критическая, поскольку удалённые злоумышленники смогут легко ей воспользоваться», — объясняет эксперт.

Орманди также опубликовал специальный инструмент, который он использовал в своих тестах.

«Мы приостановили один из уровней безопасности в антивирусе Avast, который называется эмулятор сценариев. Эмулятор сценариев — одна из наших технологий, которая используется для обнаружения расширенных и запутанных образцов вредоносного ПО. 9 марта исследователь опубликовал инструмент, с помощью которого можно попытаться найти (и, следовательно, использовать) уязвимости в эмуляторе сценариев. Приостановив эмулятор, мы не позволим злоумышленникам находить и эксплуатировать ошибки. У нас нет никаких свидетельств того, что эта ошибка была использована до приостановки. Важно отметить, что возможности защиты других уровней безопасности антивирусных продуктов не затрагиваются, поэтому пользователям не нужно предпринимать какие-либо действия со своим антивирусом. Avast готовит изменения к эмулятору сценариев и предоставит обновление при повторной активации эмулятора сценариев», — гласит официальное заявление Avast.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru